Os ataques aos congeladores: quando os sistemas de controle se tornam o alvo
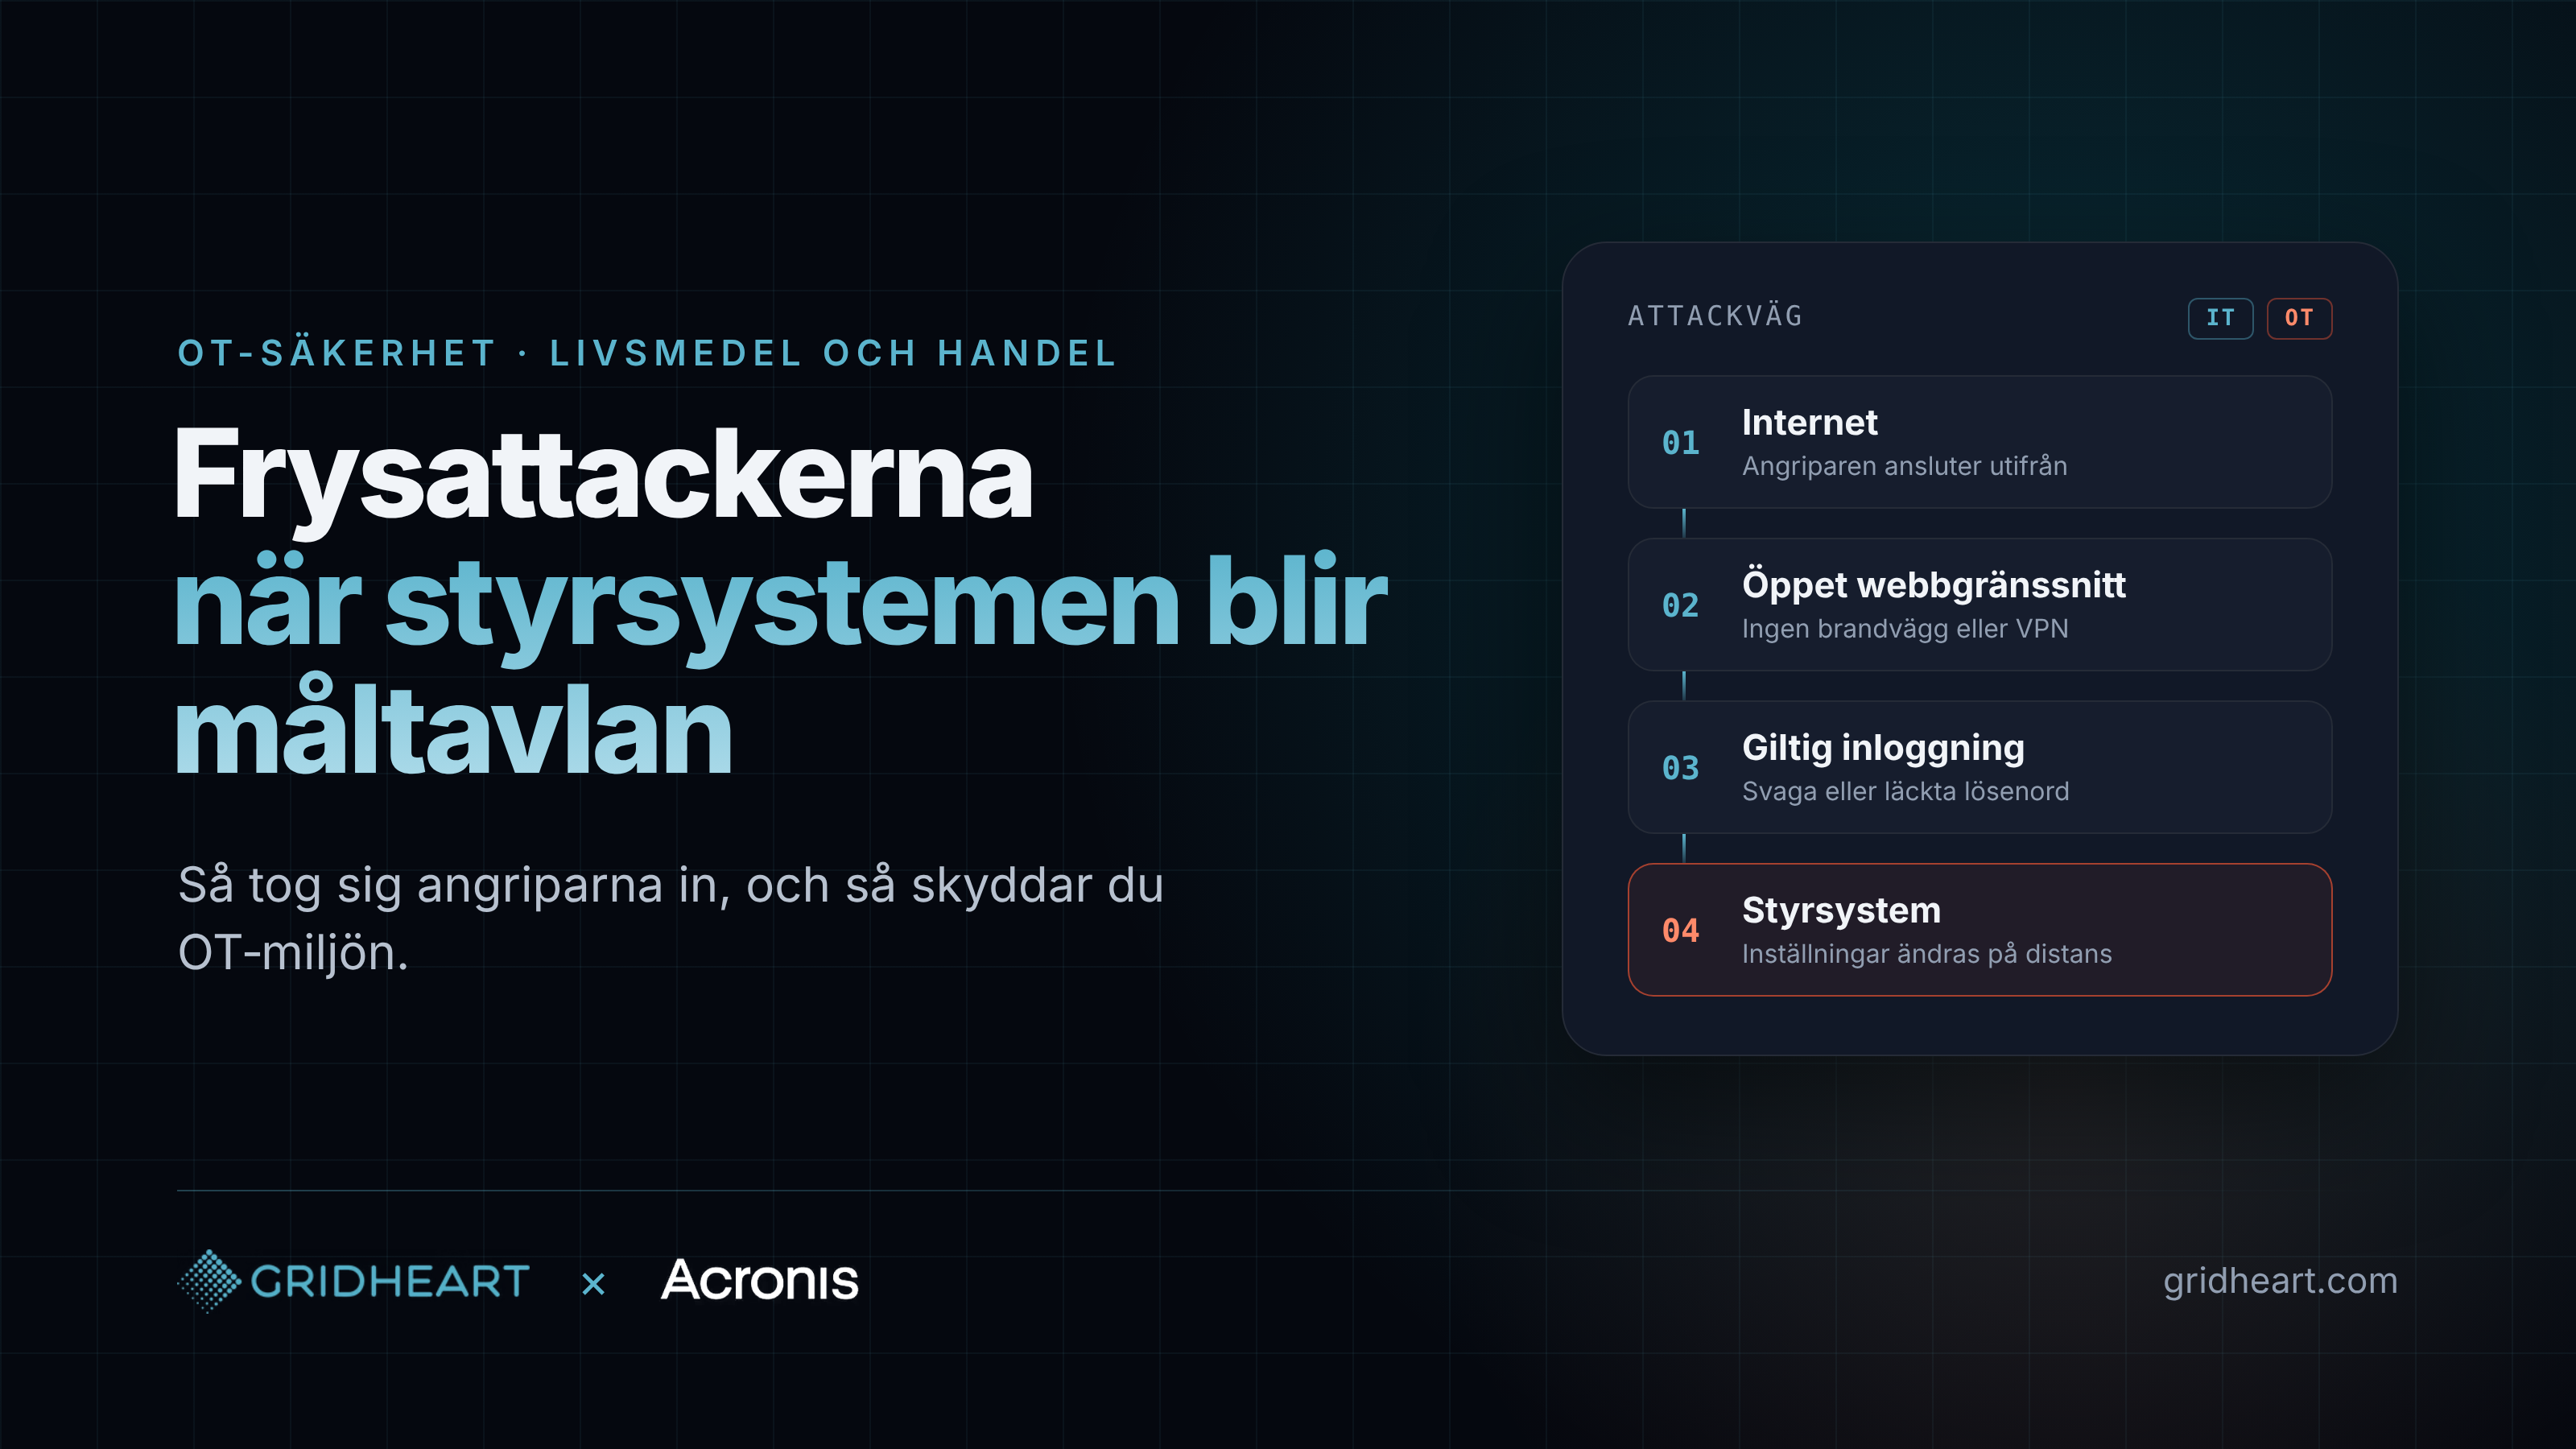
Como o ataque funcionou
O ataque teve como alvo controladores de refrigeração do fabricante dinamarquês Danfoss, especificamente as unidades mais antigas AK-SM 800 e AK-SC 355. Os invasores colocaram os evaporadores em modo de degelo e os deixaram funcionando a noite toda, com configurações de temperatura de até 50 graus Celsius. Em vários casos, a equipe no local não conseguiu restaurar as configurações, e os produtos refrigerados e congelados tiveram que ser descartados. O Centro Nacional de Cibersegurança da Suécia, parte do Estabelecimento de Rádio da Defesa Nacional (FRA), está prestando assistência na resposta ao incidente.
Além da Suécia, ataques foram relatados na mesma noite na Bélgica, Irlanda, Países Baixos, Luxemburgo, Estônia e Finlândia. O padrão foi o mesmo em todos os lugares: controladores que podiam ser acessados externamente e manipulados sem que ninguém percebesse até a manhã seguinte.
Um detalhe se destaca da perspectiva de TI. Em uma das grandes redes suecas, os locais afetados estavam conectados fora da rede central do grupo, ou seja, fora do ambiente monitorado pelo departamento de TI. O mesmo tipo de sistema de controle é encontrado em restaurantes, cozinhas industriais, açougues e pequenas empresas de alimentos, frequentemente instalados por um técnico em refrigeração e depois deixados sem qualquer intervenção por anos.
Uma segunda onda em três semanas
Os ataques de novembro repetiram uma série de ataques anteriores. Em 12 de outubro, cerca de 700 lojas na França foram atingidas exatamente da mesma maneira, contra os mesmos controladores. O CERT-FR francês emitiu alertas e recomendações em poucos dias, e a Danfoss instou os clientes a revisarem suas instalações.
A ameaça era conhecida, o método era conhecido e o fabricante havia dado orientações claras. Mesmo assim, locais suficientes permaneceram expostos para que a onda seguinte atingisse sete países três semanas depois. Isso diz menos sobre as capacidades dos invasores e mais sobre como é difícil agir diante de um alerta quando ninguém assume claramente a propriedade dos equipamentos.
Para as empresas suecas, isso ocorre em um momento em que as exigências estão se tornando mais rigorosas. A nova Lei de Cibersegurança Sueca e a NIS2 cobrem a produção e distribuição de alimentos, e espera-se que mais empresas comprovem que estão no controle de seus sistemas - incluindo aqueles situados em uma casa de máquinas atrás do corredor de congelados.
Por que os controladores eram tão fáceis de acessar
Os invasores não precisaram de nenhuma vulnerabilidade avançada para realizar esses ataques. De acordo com relatos da França e da Bélgica, os controladores foram acessados por meio de interfaces web expostas diretamente à internet, utilizando credenciais de login que concediam controle total. Nenhuma vulnerabilidade de software foi associada aos ataques, e eles exigem pouco conhecimento técnico para serem executados.
Três fatores tornam o controle de refrigeração um alvo atraente. Os equipamentos têm uma longa vida útil: o AK-SM 800 deixou de ser fabricado em 2021 e o AK-SC 355 em 2016, e nenhum deles recebe mais atualizações de segurança. Eles costumam ser instalados e mantidos por um parceiro de serviço externo que necessita de acesso remoto, o que frequentemente resulta em uma porta aberta e uma senha compartilhada. E raramente entram no inventário do departamento de TI, porque são vistos como parte da infraestrutura predial e não da rede.
Esse padrão não é exclusivo da refrigeração. Sistemas de ventilação, controle de acesso, medição de energia e equipamentos de produção em pequenas empresas alimentícias compartilham o mesmo histórico e, portanto, a mesma exposição.
Um ataque de TO com ponto de entrada por TI
O que foi desativado foi a TO (Tecnologia Operacional), mas a porta de entrada foi a TI clássica. Interfaces web expostas à internet, credenciais de login que funcionavam, acesso remoto sem contas individuais ou autenticação multifator e equipamentos sem qualquer segmentação do restante da rede. Nenhuma dessas fragilidades é específica do controle de refrigeração. Trata-se da mesma higiene básica de TI que se aplica a um servidor ou a um firewall.
A diferença é que esses equipamentos caíram em um limbo. O departamento de TI enxerga a refrigeração como parte do edifício, o técnico em refrigeração a enxerga como uma máquina, e nenhum dos dois assume a responsabilidade geral pelo fato de ela estar conectada. Na prática, os equipamentos de TO estão na mesma rede, são acessados pela mesma internet e protegidos pelo mesmo tipo de senhas que todo o restante. Portanto, também precisam ser cobertos pelas mesmas rotinas de inventário, controle de acesso, monitoramento e recuperação.
Para um MSP, essa é uma extensão natural do trabalho. Você já é responsável pela rede, firewalls, acesso remoto e backup do cliente. Trazer o controle de refrigeração, ventilação e outras tecnologias conectadas para a mesma visão geral não exige a criação de novas competências do zero. Significa começar a considerá-los como parte do ambiente que você protege.
Como reduzir o risco
Comece descobrindo o que realmente existe na infraestrutura. Faça uma lista de cada controlador de refrigeração, ventilação e outras tecnologias prediais ou de produção, com modelo e versão de firmware, e pergunte ao parceiro de serviço como eles se conectam. Muitos descobrem nessa etapa que os equipamentos podem ser acessados pela internet.
Em seguida, elimine a exposição direta. Tanto a Danfoss quanto o CERT-FR são enfáticos ao afirmar que os sistemas de controle não devem ficar expostos à internet. O acesso remoto deve ser feito por meio de uma VPN ou de um jump host protegido, com contas individuais por usuário e autenticação multifator sempre que possível. Altere senhas padrão e compartilhadas e separe os equipamentos de TO da rede corporativa e dos sistemas de ponto de venda (PDV) com um firewall.
Além disso, planeje-se para a possibilidade de algo dar errado de qualquer forma. Para equipamentos que não podem mais ser atualizados, um alarme de temperatura independente que não passe pelo mesmo sistema de controle é uma maneira econômica de detectar um ataque antes que os produtos sejam estragados. E para os computadores e servidores que monitoram e controlam as instalações, deve haver um caminho pronto para restaurá-los a um estado em perfeito funcionamento comprovado.
Onde o Acronis Cyber Protect for OT se encaixa
Um controlador de refrigeração é um dispositivo embarcado, e a primeira linha de proteção consiste em garantir que ele não possa ser acessado externamente. Mas, ao seu redor, costuma haver máquinas Windows e Linux que monitoram
[...]