Najnowsze z Gridheart - aktualizacje produktów, historie partnerów i wgląd w branżę.
W tym tygodniu Cloudbridge robi duży krok w stronę Microsoft 365, daje pełną kontrolę nad cyklem życia klientów Acronis oraz otwiera dane cenowe dla Twoich systemów i asystentów AI. W każdym tygodniu informujemy o nowościach, ulepszeniach i dopracowanych widokach, aby zawsze było wiadomo, co Cloudbridge może zaoferować Tobie i Twoim klientom.
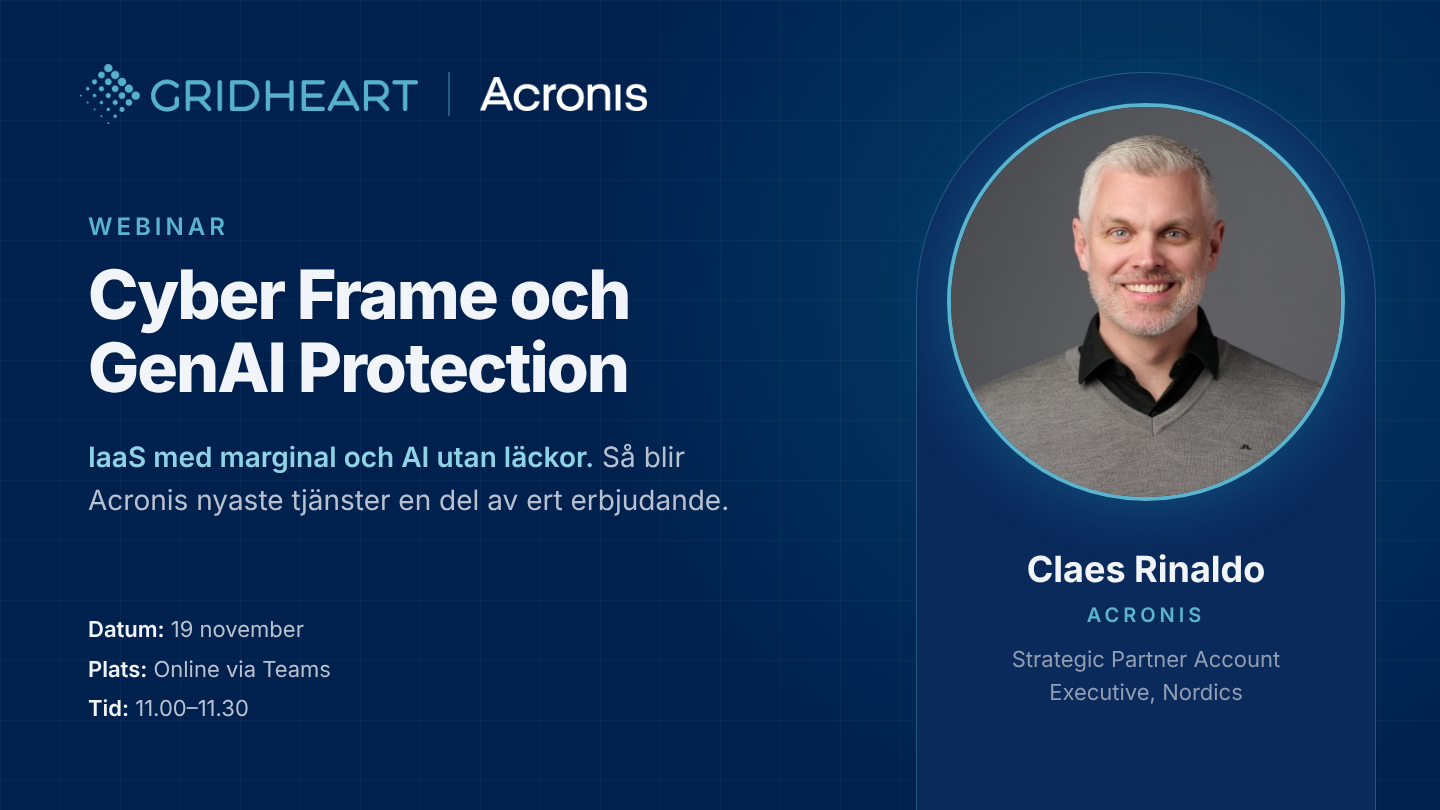
Jak jako MSP możesz zarabiać więcej na infrastrukturze, a jednocześnie pomagać swoim klientom w bezpiecznym korzystaniu ze sztucznej inteligencji? 19 listopada Gridheart i Acronis organizują webinar poświęcony dwóm najnowszym usługom Acronis: Cyber Frame i GenAI Protection. Skupiamy się na biznesie, a nie na technologii.
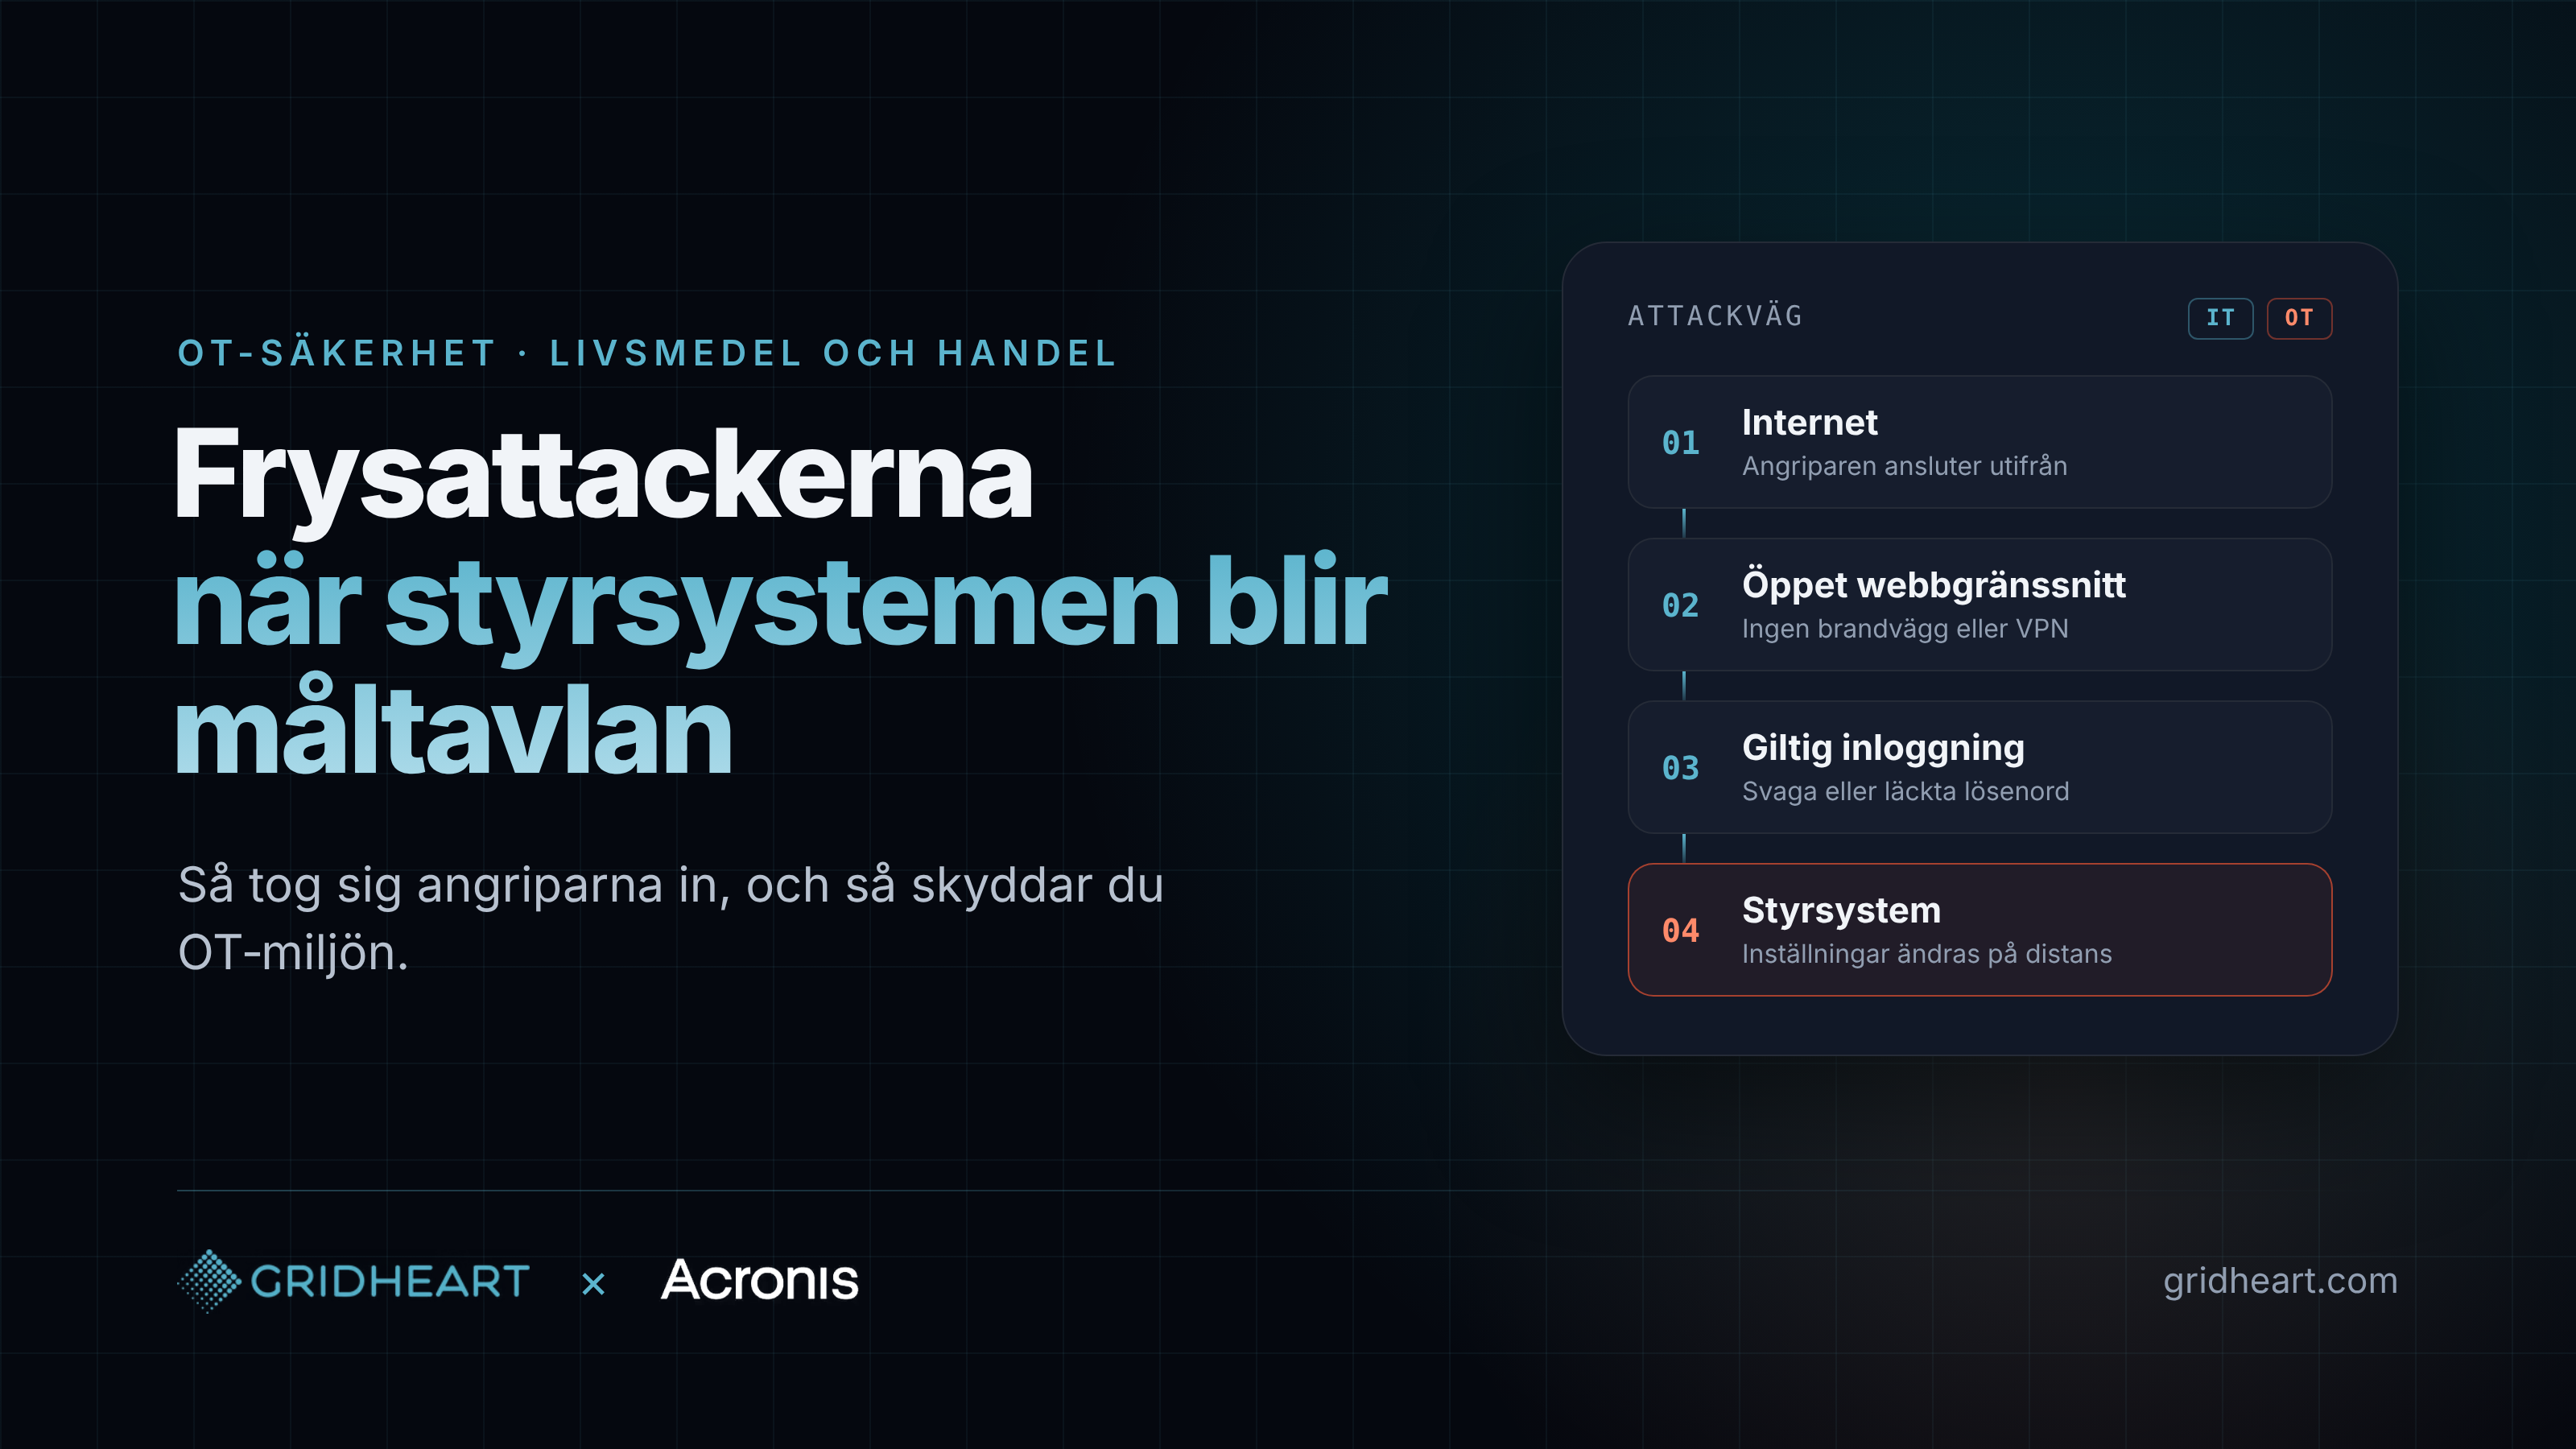
W nocy 2 listopada napastnicy zdalnie podnieśli temperaturę w instalacjach chłodniczych i mroźniczych w szwedzkich sklepach spożywczych i restauracjach, po prostu logując się do systemów sterowania przez internet. Pokazuje to, jak technologia OT stała się częścią krajobrazu zagrożeń – nawet dla firm, które nigdy nie postrzegały siebie jako podmiotów przemysłowych.
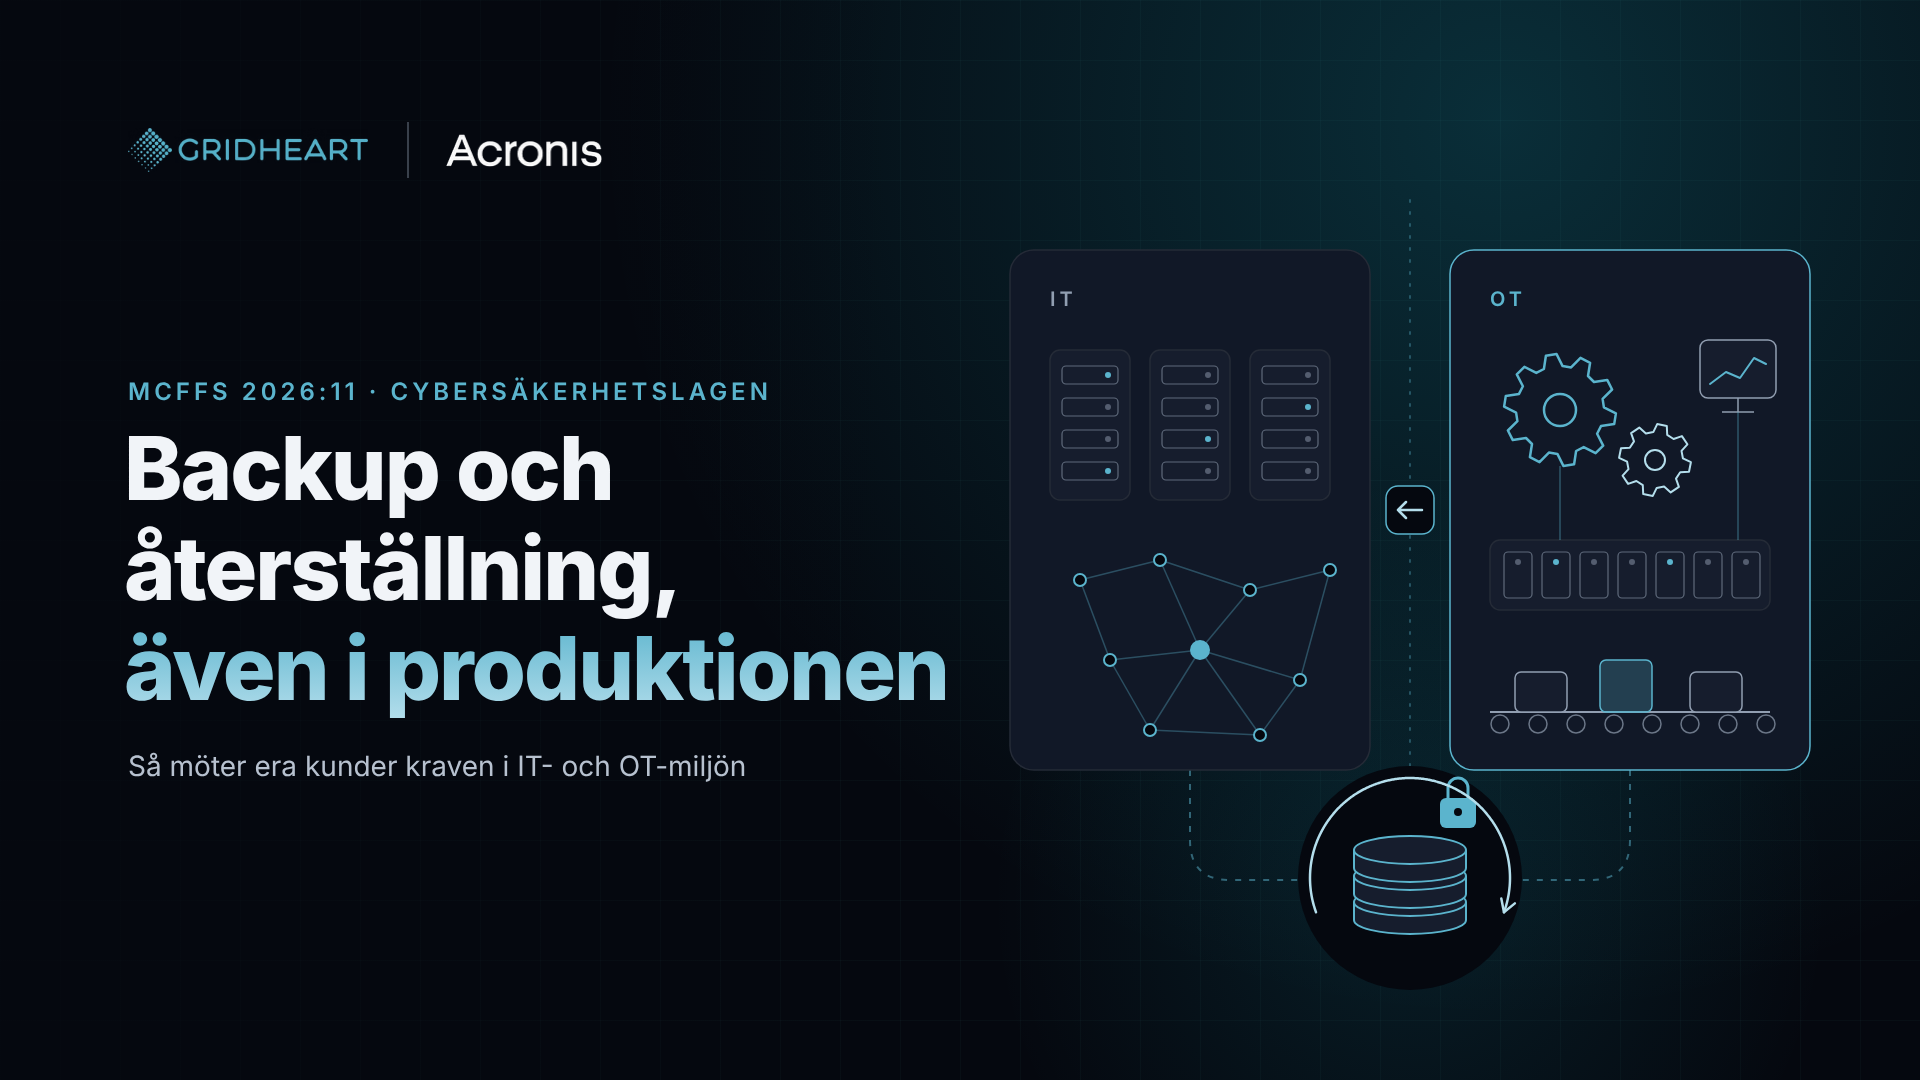
1 października 2026 r. weszło w życie rozporządzenie MCFFS 2026:11. Przekłada ono wymogi szwedzkiej ustawy o cyberbezpieczeństwie na konkretne środki dla podmiotów kluczowych i ważnych. Dla wielu klientów MSP z sektorów takich jak energetyka, produkcja czy gospodarka wodna oznacza to, że tworzenie kopii zapasowych, odzyskiwanie danych oraz ochrona systemów produkcyjnych podlegają teraz audytom organu nadzorczego. Poniżej przedstawiamy wymogi rozporządzenia oraz wyjaśniamy, jak Acronis pomaga je spełnić - zarówno w środowisku IT, jak i na samej produkcji.
Gridheart ma przyjemność ogłosić swoją ekspansję na rynek UK&I, w ramach której firma przyspiesza swój rozwój poza regionem nordyckim. Ekspansja stanowi ważny krok w ambicji Gridheart do budowania na swojej ugruntowanej obecności w krajach nordyckich i rozwijania silnej, specjalistycznej oferty dla dostawców usług zarządzanych (MSP) w całym UK&I.
Bezpieczeństwo technologii operacyjnych (OT) przestało być niszowym tematem, stając się kwestią, o którą większość naszych partnerów jest pytana bezpośrednio przez klientów - zwłaszcza z branży produkcyjnej, energetycznej i logistycznej. Zanim przejdziemy do narzędzi, warto precyzyjnie wyjaśnić, co tak naprawdę chroni bezpieczeństwo OT i dlaczego standardowe zasady bezpieczeństwa IT nie mają tu prostego zastosowania.
Acronis OT jest obecnie jedynym rozwiązaniem do tworzenia kopii zapasowych i odzyskiwania danych dla środowisk OT, które posiada certyfikat IEC 62443-4-1, najsurowszy w branży standard dla bezpiecznego tworzenia oprogramowania. Certyfikat jest również zgodny z wymaganiami, jakie Akt o Cyberodporności UE nakłada na dostawców infrastruktury krytycznej. Dobrze znani dostawcy, tacy jak Veeam, Rubrik i Commvault, nie posiadają tego certyfikatu na poziomie dostawcy, co oznacza, że nie spełniają wymagań NIS2 i mogą narazić organizacje, które na nich polegają, na realne ryzyko.
Generative AI has become part of everyday work in a very short time. Employees use ChatGPT, Copilot, Perplexity and similar tools to write faster, summarize documents or solve problems, often without IT ever knowing. That combination, rapid adoption paired with little visibility, is exactly what turns GenAI into a growing security problem for SMB environments.
uHealth jest teraz dostępne dla partnerów Gridheart dzięki partnerstwu z usecure. Nowy produkt Human Risk Intelligence pomaga dostawcom usług zarządzanych (MSP) wyjść poza raportowanie świadomości i dostarczać klientom jaśniejsze, bardziej praktyczne informacje o ryzyku.
Gridheart rozszerza swoją ofertę cyberbezpieczeństwa dzięki OpenText Cybersecurity, globalnemu liderowi w zakresie kompleksowych rozwiązań bezpieczeństwa dla firm każdej wielkości. Partnerstwo zapewnia dostawcom usług zarządzanych (MSP) w krajach nordyckich dostęp do nagradzanego portfolio bezpieczeństwa SMB OpenText za pośrednictwem Gridheart. Dzięki OpenText dostawcy MSP mogą oferować klientom ujednolicone, kompleksowe podejście do cyberodporności – obejmujące zapobieganie, wykrywanie, reagowanie, odzyskiwanie danych, dochodzenia i zgodność z przepisami – bez konieczności składania rozwiązań od wielu dostawców.