GOTOWOŚĆ NA REAKCJĘ NA INCYDENTY // GRIDHEART MSP

    03:14 w niedzielę rano.

    Dzwoni telefon. To twój największy klient. Wszystko padło. Na ekranach widnieje:
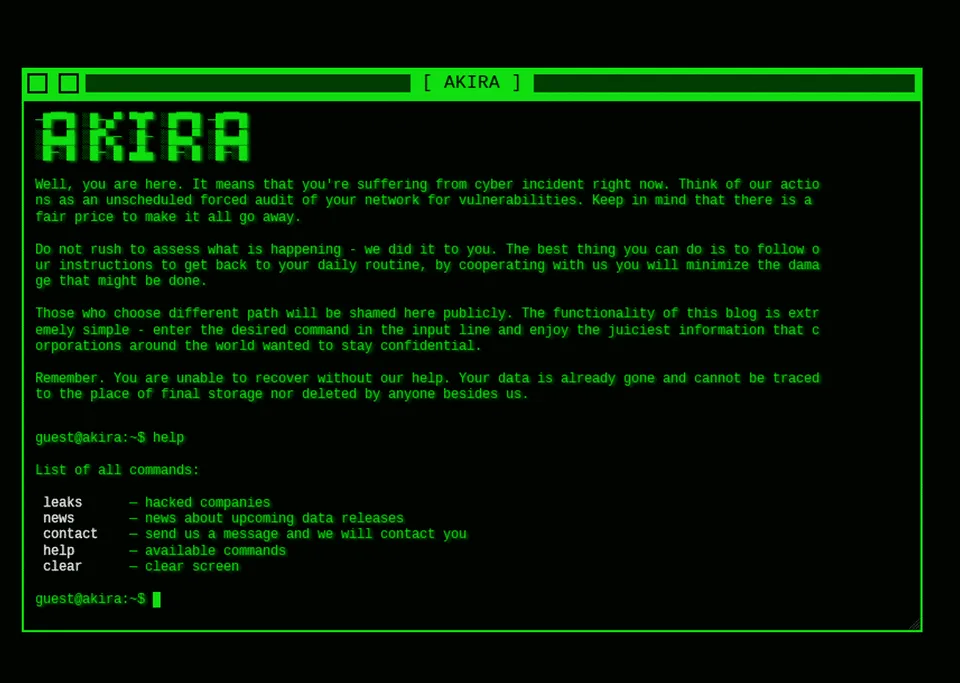
    Wiesz, co robić?

    Czy masz sytuację pod kontrolą - czy improwizujesz w panice?

    15 pytań. 6 faz. Od pierwszego telefonu po następstwa.
    Uczciwe odpowiedzi - nikt ich nie widzi oprócz ciebie.

    To nie są ćwiczenia. Akira zaatakowała ponad 250 nordyckich firm od 2023 roku.

    Gridheart // Ransomware Playbook

    What you do at 03:14. When everything is encrypted.

    Free playbook

    Zrzut ekranu terminala grupy ransomware Akira. Zielony tekst monospace na czarnym tle z nagłówkiem AKIRA w pixelart. Tekst brzmi: Cóż, jesteś tutaj. Oznacza to, że cierpisz z powodu incydentu cybernetycznego. Potraktuj nasze działania jako nieplanowany, wymuszony audyt twojej sieci pod kątem luk. Pamiętaj, że istnieje uczciwa cena, aby wszystko zniknęło. Nie spiesz się z oceną tego, co się dzieje - my to zrobiliśmy. Najlepszą rzeczą, jaką możesz zrobić, jest postępować zgodnie z naszymi instrukcjami, aby wrócić do codziennej rutyny. Ci, którzy wybiorą inną drogę, zostaną publicznie zawstydzeni. Pamiętaj. Nie jesteś w stanie odzyskać danych bez naszej pomocy. Twoje dane już zniknęły. Poniżej znajduje się lista poleceń: leaks, news, contact, help, clear.

    The Ransomware Playbook for MSPs

    A practical, step-by-step guide for the first 72 hours of an active ransomware incident. Built with Nordic IRT specialists. Available for SE, UK and EU.

    Choose your region