Ataki na zamrażarki – kiedy systemy sterowania stają się celem
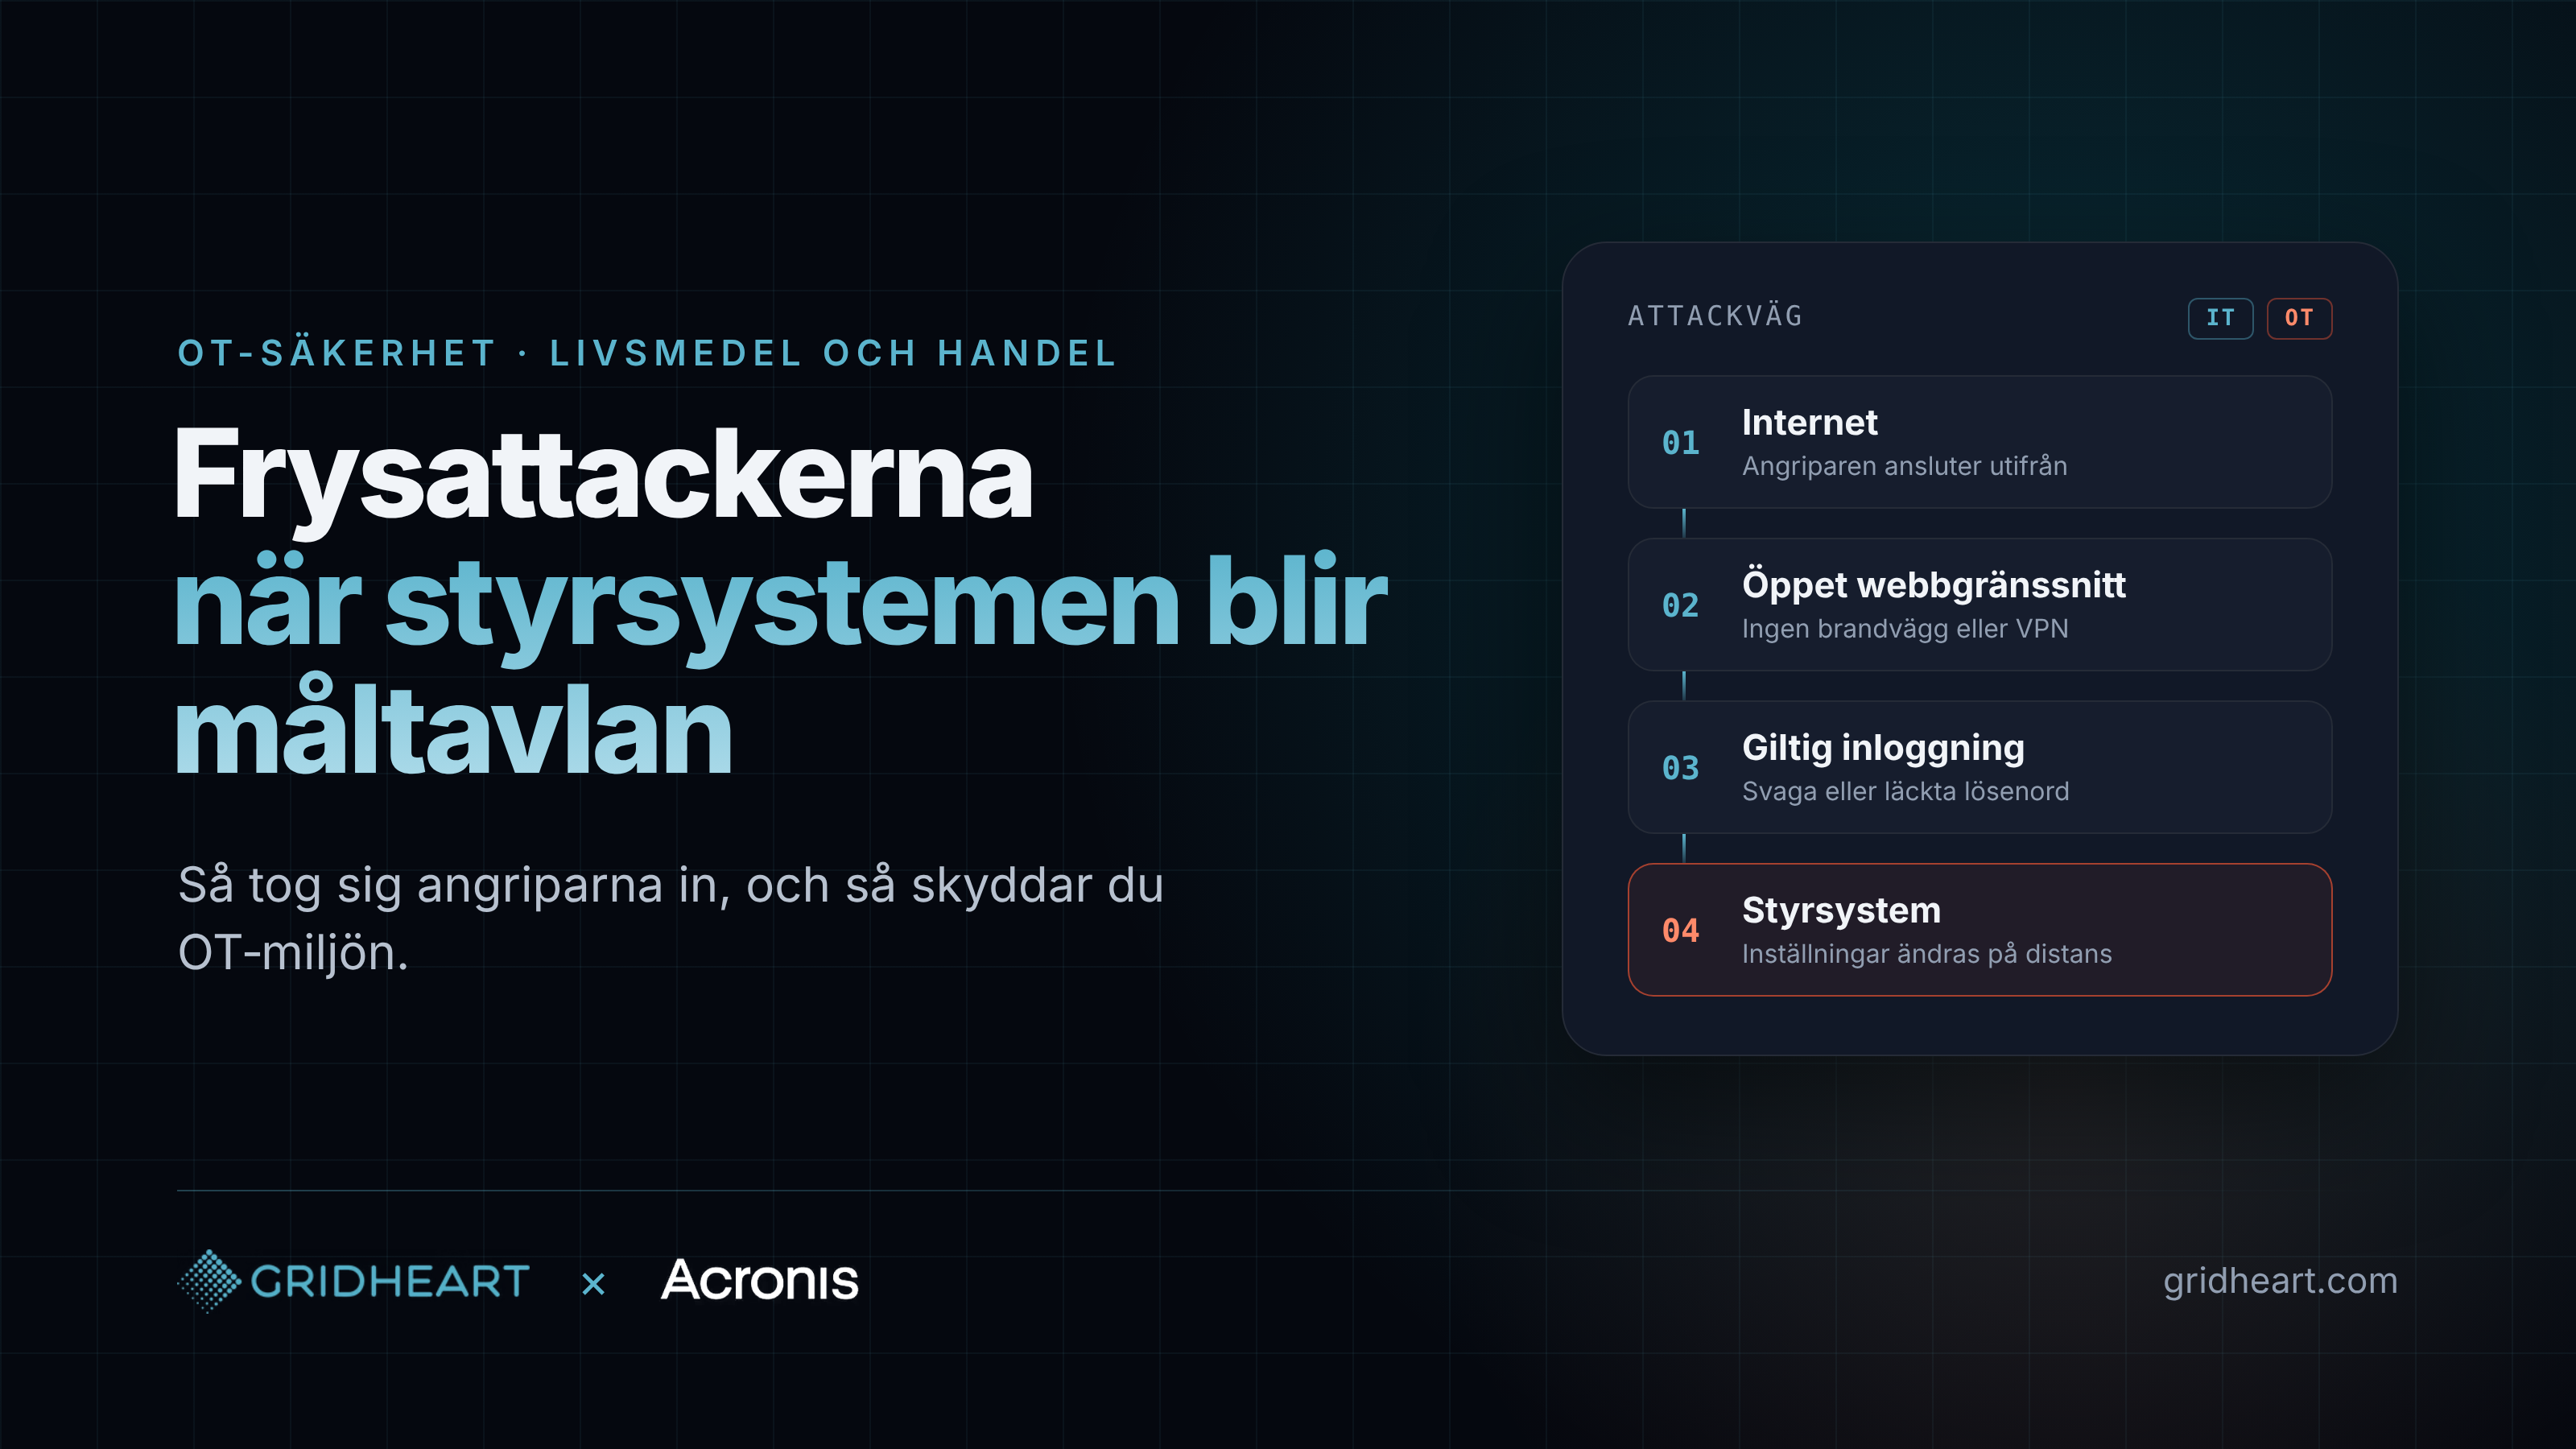
Jak przebiegał atak
Celem ataku były sterowniki chłodnicze duńskiego producenta Danfoss, a konkretnie starsze jednostki AK-SM 800 i AK-SC 355. Napastnicy przełączyli parowniki w tryb odszraniania i pozostawili je włączone na całą noc, z ustawieniami temperatury sięgającymi 50 stopni Celsjusza. W wielu przypadkach personel na miejscu nie był w stanie przywrócić pierwotnych ustawień, przez co schłodzone i zamrożone towary musiały zostać wyrzucone. Szwedzkie Narodowe Centrum Cyberbezpieczeństwa, będące częścią Krajowej Agencji Obrony Radioelektronicznej (FRA), pomaga w reagowaniu na incydent.
Poza Szwecją ataki odnotowano tej samej nocy w Belgii, Irlandii, Holandii, Luksemburgu, Estonii i Finlandii. Schemat wszędzie był ten sam: sterowniki, do których można było uzyskać dostęp z zewnątrz i którymi manipulowano bez wiedzy kogokolwiek aż do rana.
Z perspektywy IT wyróżnia się jeden szczegół. W jednej z dużych szwedzkich sieci dotknięte placówki były podłączone poza centralną siecią grupy, co oznacza, że znajdowały się poza środowiskiem monitorowanym przez dział IT. Tego samego typu systemy sterowania można znaleźć w restauracjach, kuchniach komercyjnych, rzeźniach i mniejszych przedsiębiorstwach spożywczych – często są one instalowane przez technika chłodnictwa, a następnie pozostawiane same sobie na lata.
Druga fala w ciągu trzech tygodni
Listopadowe ataki powtórzyły serię wcześniejszych incydentów. 12 października około 700 sklepów we Francji zostało zaatakowanych w dokładnie ten sam sposób, przy użyciu tych samych sterowników. Francuski CERT-FR wydał ostrzeżenia i zalecenia w ciągu kilku dni, a Danfoss zaapelował do klientów o dokonanie przeglądu swoich instalacji.
Zagrożenie było znane, metoda była znana, a producent przekazał jasne wytyczne. Mimo to wystarczająco dużo obiektów pozostało odsłoniętych, aby kolejna fala uderzyła w siedem krajów trzy tygodnie później. Mówi to mniej o umiejętnościach atakujących, a więcej o tym, jak trudno jest zareagować na ostrzeżenie, gdy nikt nie ma jednoznacznego poczucia odpowiedzialności za dany sprzęt.
Dla szwedzkich przedsiębiorstw dzieje się to w momencie zaostrzania wymogów prawnych. Nowa szwedzka ustawa o cyberbezpieczeństwie oraz dyrektywa NIS2 obejmują produkcję i dystrybucję żywności, przez co od większej liczby firm oczekuje się wykazania kontroli nad swoimi systemami – w tym nad tymi znajdującymi się w maszynowni za alejką z zamrażarkami.
Dlaczego sterowniki były tak łatwo dostępne
Atakujący nie potrzebowali żadnej zaawansowanej luki w zabezpieczeniach, aby przeprowadzić te ataki. Zgodnie z doniesieniami z Francji i Belgii do sterowników dotarto poprzez interfejsy internetowe wystawione bezpośrednio do sieci, używając danych logowania dających pełną kontrolę. Z atakami nie powiązano żadnej luki w oprogramowaniu, a ich przeprowadzenie wymagało niewielkich umiejętności technicznych.
Trzy czynniki sprawiają, że sterowanie chłodnictwem jest atrakcyjnym celem. Sprzęt ten ma długi cykl życia: model AK-SM 800 nie jest produkowany od 2021 roku, a AK-SC 355 od 2016 roku i żaden z nich nie otrzymuje już aktualizacji zabezpieczeń. Urządzenia te są często instalowane i konserwowane przez zewnętrznego partnera serwisowego, który potrzebuje dostępu zdalnego, co zwykle kończy się otwartym portem i współdzielonym hasłem. Ponadto rzadko trafiają one do inwentarza działu IT, ponieważ są postrzegane jako element budynku, a nie sieci.
Ten schemat nie dotyczy wyłącznie chłodnictwa. Wentylacja, kontrola dostępu, pomiary energii oraz sprzęt produkcyjny w mniejszych firmach spożywczych dzielą tę samą historię, a w konsekwencji – ten sam poziom ekspozycji.
Atak OT z punktem wejścia w IT
Unieszkodliwiono urządzenia OT, ale droga wejścia była klasyczna dla IT: interfejsy webowe wystawione do internetu, działające dane uwierzytelniające, dostęp zdalny bez indywidualnych kont czy uwierzytelniania wieloskładnikowego oraz sprzęt pozbawiony segmentacji od reszty sieci. Żadna z tych słabości nie jest specyficzna dla sterowania chłodnictwem. To te same podstawowe zasady higieny IT, które stosuje się do serwera lub zapory sieciowej.
Różnica polega na tym, że ten sprzęt znalazł się na ziemi niczyjej. Dział IT postrzega instalację chłodniczą jako część budynku, technik chłodnictwa widzi w niej maszynę, a nikt nie ponosi ogólnej odpowiedzialności za to, że jest ona podłączona do sieci. W praktyce urządzenia OT znajdują się w tej samej sieci, są dostępne przez ten sam internet i chronione takimi samymi hasłami jak wszystko inne. Dlatego muszą one również zostać objęte tymi samymi procedurami dotyczącymi inwentaryzacji, kontroli dostępu, monitorowania i odzyskiwania danych.
Dla dostawców usług zarządzanych (MSP) jest to naturalne rozszerzenie ich roli. Już teraz odpowiadasz za sieć klienta, zapory sieciowe, dostęp zdalny i kopie zapasowe. Objęcie sterowania chłodnictwem, wentylacją i inną połączoną technologią tym samym nadzorem nie wymaga budowania nowych kompetencji od zera. Wystarczy zacząć traktować je jako część chronionego środowiska.
Jak zmniejszyć ryzyko
Zacznij od zidentyfikowania tego, co faktycznie znajduje się w infrastrukturze. Sporządź listę wszystkich sterowników chłodnictwa, wentylacji oraz innej technologii budynkowej lub produkcyjnej, uwzględniając model i wersję oprogramowania układowego (firmware), i zapytaj partnera serwisowego, w jaki sposób się z nimi łączy. Wielu na tym etapie odkrywa, że sprzęt jest dostępny bezpośrednio z internetu.
Następnie wyeliminuj bezpośrednią ekspozycję. Zarówno Danfoss, jak i CERT-FR jasno wskazują, że systemy sterowania nie powinny być wystawione do internetu. Dostęp zdalny powinien odbywać się za pośrednictwem sieci VPN lub zabezpieczonego serwera pośredniczącego (jump host), z indywidualnymi kontami dla każdego użytkownika oraz – w miarę możliwości – uwierzytelnianiem wieloskładnikowym. Zmień domyślne i współdzielone hasła oraz odseparuj urządzenia OT od sieci biurowej i systemów kasowych (POS) za pomocą zapory sieciowej.
Zaplanuj również działania na wypadek, gdyby mimo wszystko coś poszło nie tak. W przypadku sprzętu, którego nie można już zaktualizować, niezależny alarm temperaturowy – niedziałający w ramach tego samego systemu sterowania – jest tanim sposobem na wykrycie ataku, zanim towary ulegną zniszczeniu. Z kolei dla komputerów i serwerów monitorujących obiekt oraz sterujących nim musi istnieć gotowa ścieżka powrotu do znanego, prawidłowego stanu.
Gdzie sprawdza się Acronis Cyber Protect dla OT
Sterownik chłodniczy to urządzenie wbudowane, a pierwszą linią obrony jest upewnienie się, że nie można do niego dotrzeć z zewnątrz. Jednak wokół niego często znajdują się maszyny z systemami Windows i Linux, które monitorują
[...]