PREPARACIÓN PARA RESPUESTA A INCIDENTES // GRIDHEART MSP

    03:14 del domingo por la mañana.

    Suena el teléfono. Es tu cliente más importante. Todo está caído. Las pantallas muestran esto:
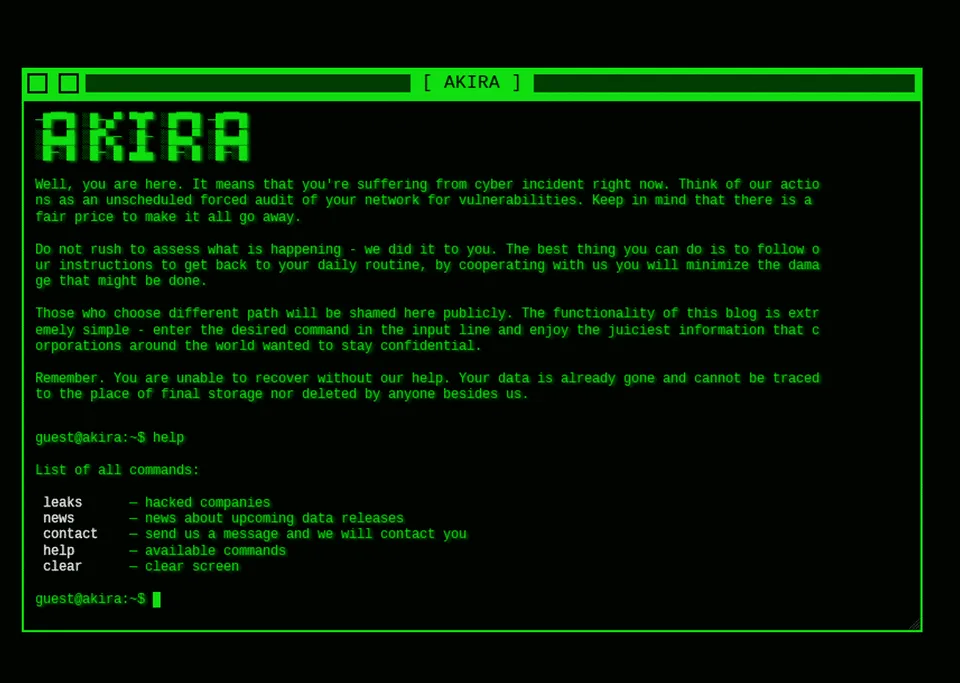
    ¿Sabes qué hacer?

    ¿Tienes la situación bajo control, o improvisas en pánico?

    15 preguntas. 6 fases. Desde la primera llamada hasta las secuelas.
    Respuestas honestas: nadie las ve excepto tú.

    Esto no es un simulacro. Akira ha atacado a más de 250 empresas nórdicas desde 2023.

    Gridheart // Ransomware Playbook

    What you do at 03:14. When everything is encrypted.

    Free playbook

    Captura de pantalla de la terminal del grupo de ransomware Akira. Texto verde monospace sobre fondo negro con el encabezado AKIRA en pixel art. El texto dice: Bueno, estás aquí. Significa que estás sufriendo un incidente cibernético en este momento. Piensa en nuestras acciones como una auditoría forzada no programada de tu red en busca de vulnerabilidades. Ten en cuenta que hay un precio justo para que todo desaparezca. No te apresures a evaluar lo que está sucediendo, nosotros te lo hicimos. Lo mejor que puedes hacer es seguir nuestras instrucciones para volver a tu rutina diaria. Aquellos que elijan un camino diferente serán avergonzados públicamente aquí. Recuerda. No puedes recuperarte sin nuestra ayuda. Tus datos ya se han ido. Debajo hay una lista de comandos: leaks, news, contact, help, clear.

    The Ransomware Playbook for MSPs

    A practical, step-by-step guide for the first 72 hours of an active ransomware incident. Built with Nordic IRT specialists. Available for SE, UK and EU.

    Choose your region