Los ataques a los congeladores: cuando los sistemas de control se convierten en el objetivo
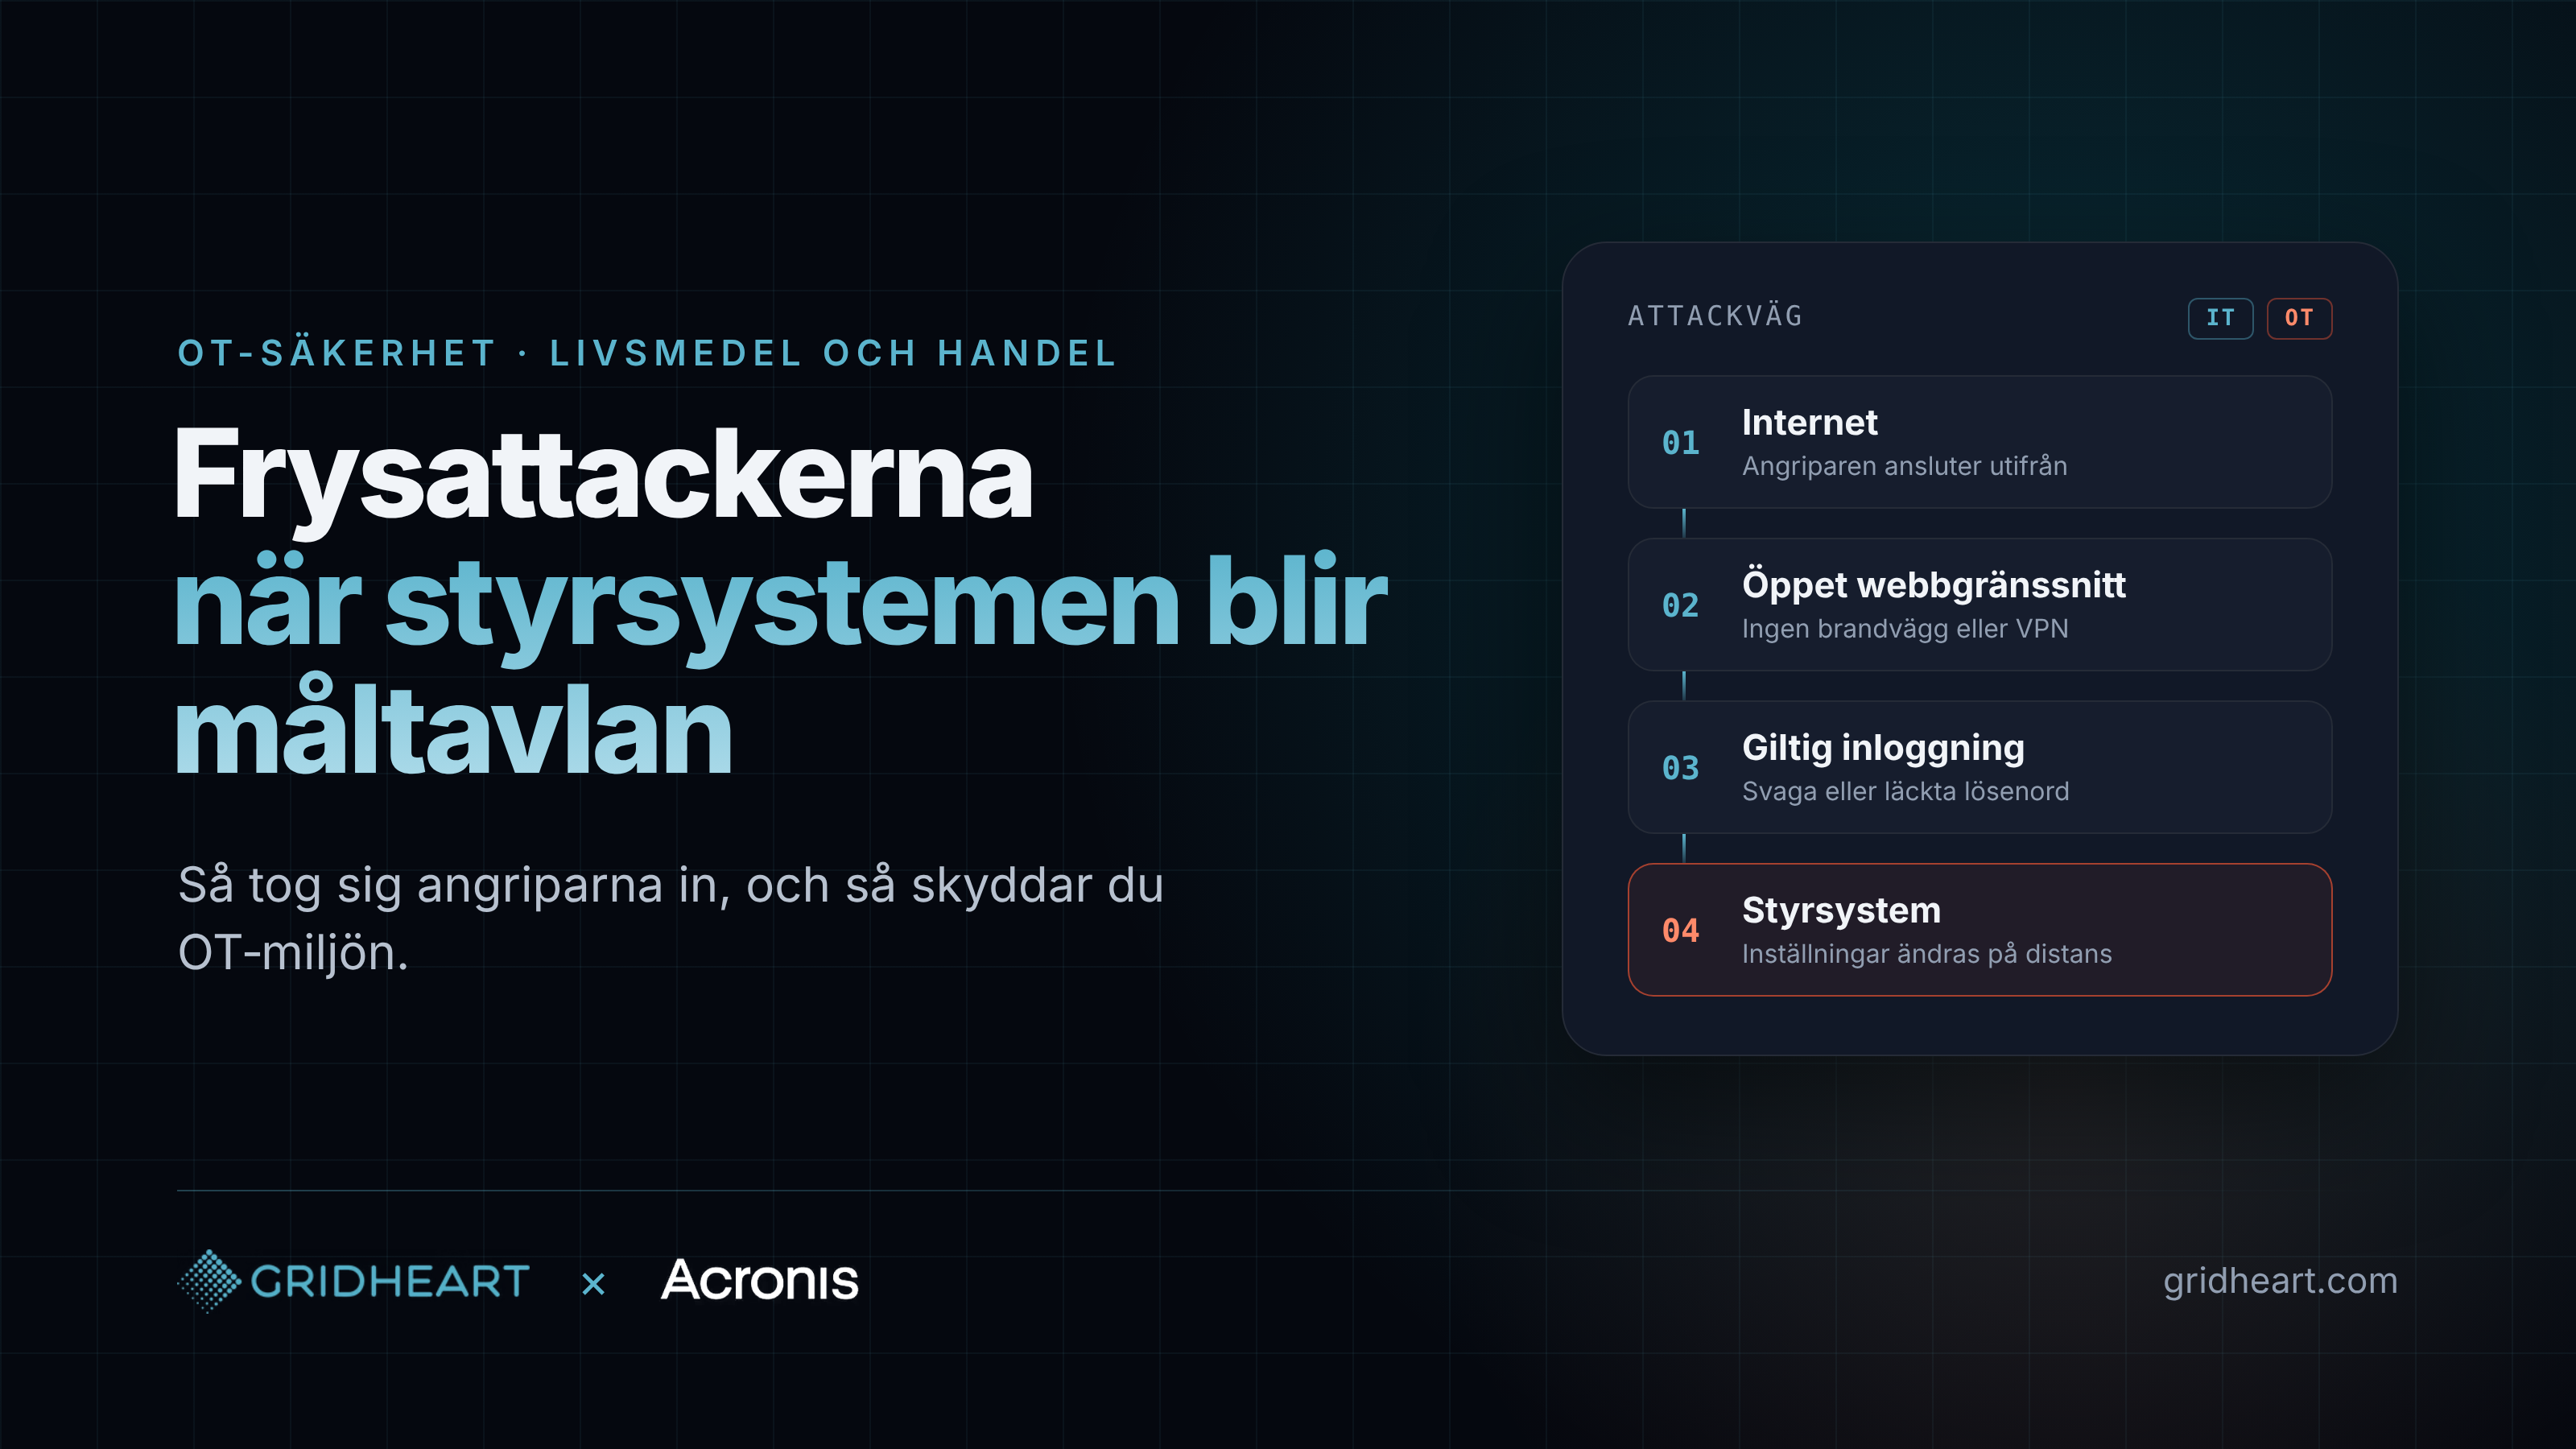
Cómo funcionó el ataque
El ataque se dirigió a controladores de refrigeración del fabricante danés Danfoss, concretamente a las unidades más antiguas AK-SM 800 y AK-SC 355. Los atacantes pusieron los evaporadores en modo de desescarche y los dejaron en funcionamiento durante toda la noche, con ajustes de temperatura de hasta 50 grados Celsius. En varios casos, el personal de las instalaciones no pudo restaurar la configuración y hubo que desechar los productos refrigerados y congelados. El Centro Nacional de Ciberseguridad de Suecia, integrado en el Instituto de Radio de la Defensa Nacional (FRA), está prestando asistencia en la respuesta.
Más allá de Suecia, esa misma noche se registraron ataques en Bélgica, Irlanda, los Países Bajos, Luxemburgo, Estonia y Finlandia. El patrón fue idéntico en todas partes: controladores a los que se podía acceder desde el exterior y manipular sin que nadie se percatara hasta la mañana siguiente.
Un detalle llama especialmente la atención desde el punto de vista de las TI. En una de las grandes cadenas suecas, los centros afectados estaban conectados fuera de la red central del grupo, es decir, fuera del entorno que supervisa el departamento de TI. El mismo tipo de sistema de control se encuentra en restaurantes, cocinas industriales, carnicerías y pequeñas empresas de alimentación, instalado a menudo por un técnico de refrigeración y luego abandonado a su suerte durante años.
Una segunda oleada en tres semanas
Los ataques de noviembre fueron la repetición de una serie anterior. El 12 de octubre, unas 700 tiendas de Francia se vieron afectadas exactamente de la misma manera y contra los mismos controladores. El CERT-FR francés emitió advertencias y recomendaciones en cuestión de días, y Danfoss instó a los clientes a revisar sus instalaciones.
La amenaza se conocía, el método se conocía y el fabricante había dado pautas claras. Aun así, quedaron suficientes emplazamientos expuestos como para que la siguiente oleada golpeara a siete países tres semanas después. Esto dice menos de las capacidades de los atacantes y más de lo difícil que resulta reaccionar ante una advertencia cuando nadie asume claramente la propiedad del equipo.
Para las empresas suecas, esto llega en un momento en que las exigencias se están endureciendo. La nueva Ley sueca de Ciberseguridad y NIS2 cubren la producción y distribución de alimentos, y ahora se esperará que más empresas demuestren que tienen el control de sus sistemas, incluidos los ubicados en una sala de máquinas detrás del pasillo de congelados.
Por qué los controladores eran tan fáciles de alcanzar
Los atacantes no necesitaron ninguna vulnerabilidad avanzada para llevar a cabo estos ataques. Según los informes procedentes de Francia y Bélgica, se accedió a los controladores a través de interfaces web expuestas directamente a internet, utilizando credenciales de inicio de sesión que otorgaban el control total. No se ha vinculado ninguna vulnerabilidad de software a los ataques, y su ejecución requiere escasos conocimientos técnicos.
Tres factores convierten el control de refrigeración en un objetivo atractivo. Los equipos tienen una larga vida útil: el AK-SM 800 dejó de fabricarse en 2021 y el AK-SC 355 en 2016, y ninguno de los dos recibe ya actualizaciones de seguridad. A menudo los instala y mantiene un socio de servicio externo que necesita acceso remoto, lo que fácilmente desemboca en un puerto abierto y una contraseña compartida. Y rara vez se incluyen en el inventario del departamento de TI, porque se consideran parte del edificio y no de la red.
Este patrón no es exclusivo de la refrigeración. La ventilación, el control de accesos, la medición de energía y los equipos de producción en las empresas de alimentación más pequeñas comparten el mismo historial y, por tanto, la misma exposición.
Un ataque a OT con un punto de entrada de TI
Lo que quedó fuera de servicio fue la OT, pero la vía de entrada fue la TI clásica. Interfaces web expuestas a internet, credenciales de inicio de sesión válidas, acceso remoto sin cuentas individuales ni autenticación multifactor, y equipos sin segmentación respecto al resto de la red. Ninguna de estas debilidades es específica del control de refrigeración. Se trata de la misma higiene básica de TI que se aplica a un servidor o a un cortafuegos.
La diferencia radica en que el equipo ha quedado en tierra de nadie. El departamento de TI considera la refrigeración como parte del edificio, el técnico de refrigeración la ve como una máquina y ninguno asume la responsabilidad global sobre el hecho de que esté conectada. En la práctica, los equipos de OT se encuentran en la misma red, se accede a ellos a través del mismo internet y están protegidos por el mismo tipo de contraseñas que todo lo demás. Por tanto, también deben estar cubiertos por las mismas rutinas de inventario, control de acceso, supervisión y recuperación.
Para un MSP, esto supone una extensión natural de su labor. Ya es responsable de la red del cliente, los cortafuegos, el acceso remoto y las copias de seguridad. Integrar el control de refrigeración, la ventilación y otras tecnologías conectadas en la misma visión general no exige desarrollar nuevos conocimientos desde cero. Se trata de empezar a considerarlos parte del entorno que se protege.
Cómo reducir el riesgo
Empiece por averiguar qué hay realmente allí. Elabore una lista de todos los controladores de refrigeración, ventilación y otras tecnologías de edificios o de producción, con el modelo y la versión de firmware, y pregunte al socio de servicio cómo se conectan. Muchos descubren en esta fase que se puede acceder a los equipos desde internet.
A continuación, elimine la exposición directa. Tanto Danfoss como el CERT-FR tienen claro que los sistemas de control no deben exponerse a internet. El acceso remoto debe realizarse a través de una VPN o un host de salto protegido, con cuentas individuales por usuario y autenticación multifactor cuando sea posible. Cambie las contraseñas predeterminadas y compartidas, y separe los equipos de OT de la red de oficinas y de los sistemas de punto de venta mediante un cortafuegos.
Planifique también la posibilidad de que algo falle a pesar de todo. En el caso de los equipos que ya no admiten actualizaciones, una alarma de temperatura independiente que no funcione a través del mismo sistema de control es una forma económica de detectar un ataque antes de que la mercancía se eche a perder. Y en el caso de los ordenadores y servidores que supervisan y controlan las instalaciones, debe existir una vía preparada para volver a un estado correcto conocido.
Dónde encaja Acronis Cyber Protect for OT
Un controlador de refrigeración es un dispositivo integrado, y la primera línea de protección consiste en asegurarse de que no se pueda acceder a él desde el exterior. Pero a su alrededor suele haber máquinas Windows y Linux que supervisan
[...]