Det senaste från Gridheart - produktuppdateringar, partnerberättelser och branschinsikter.
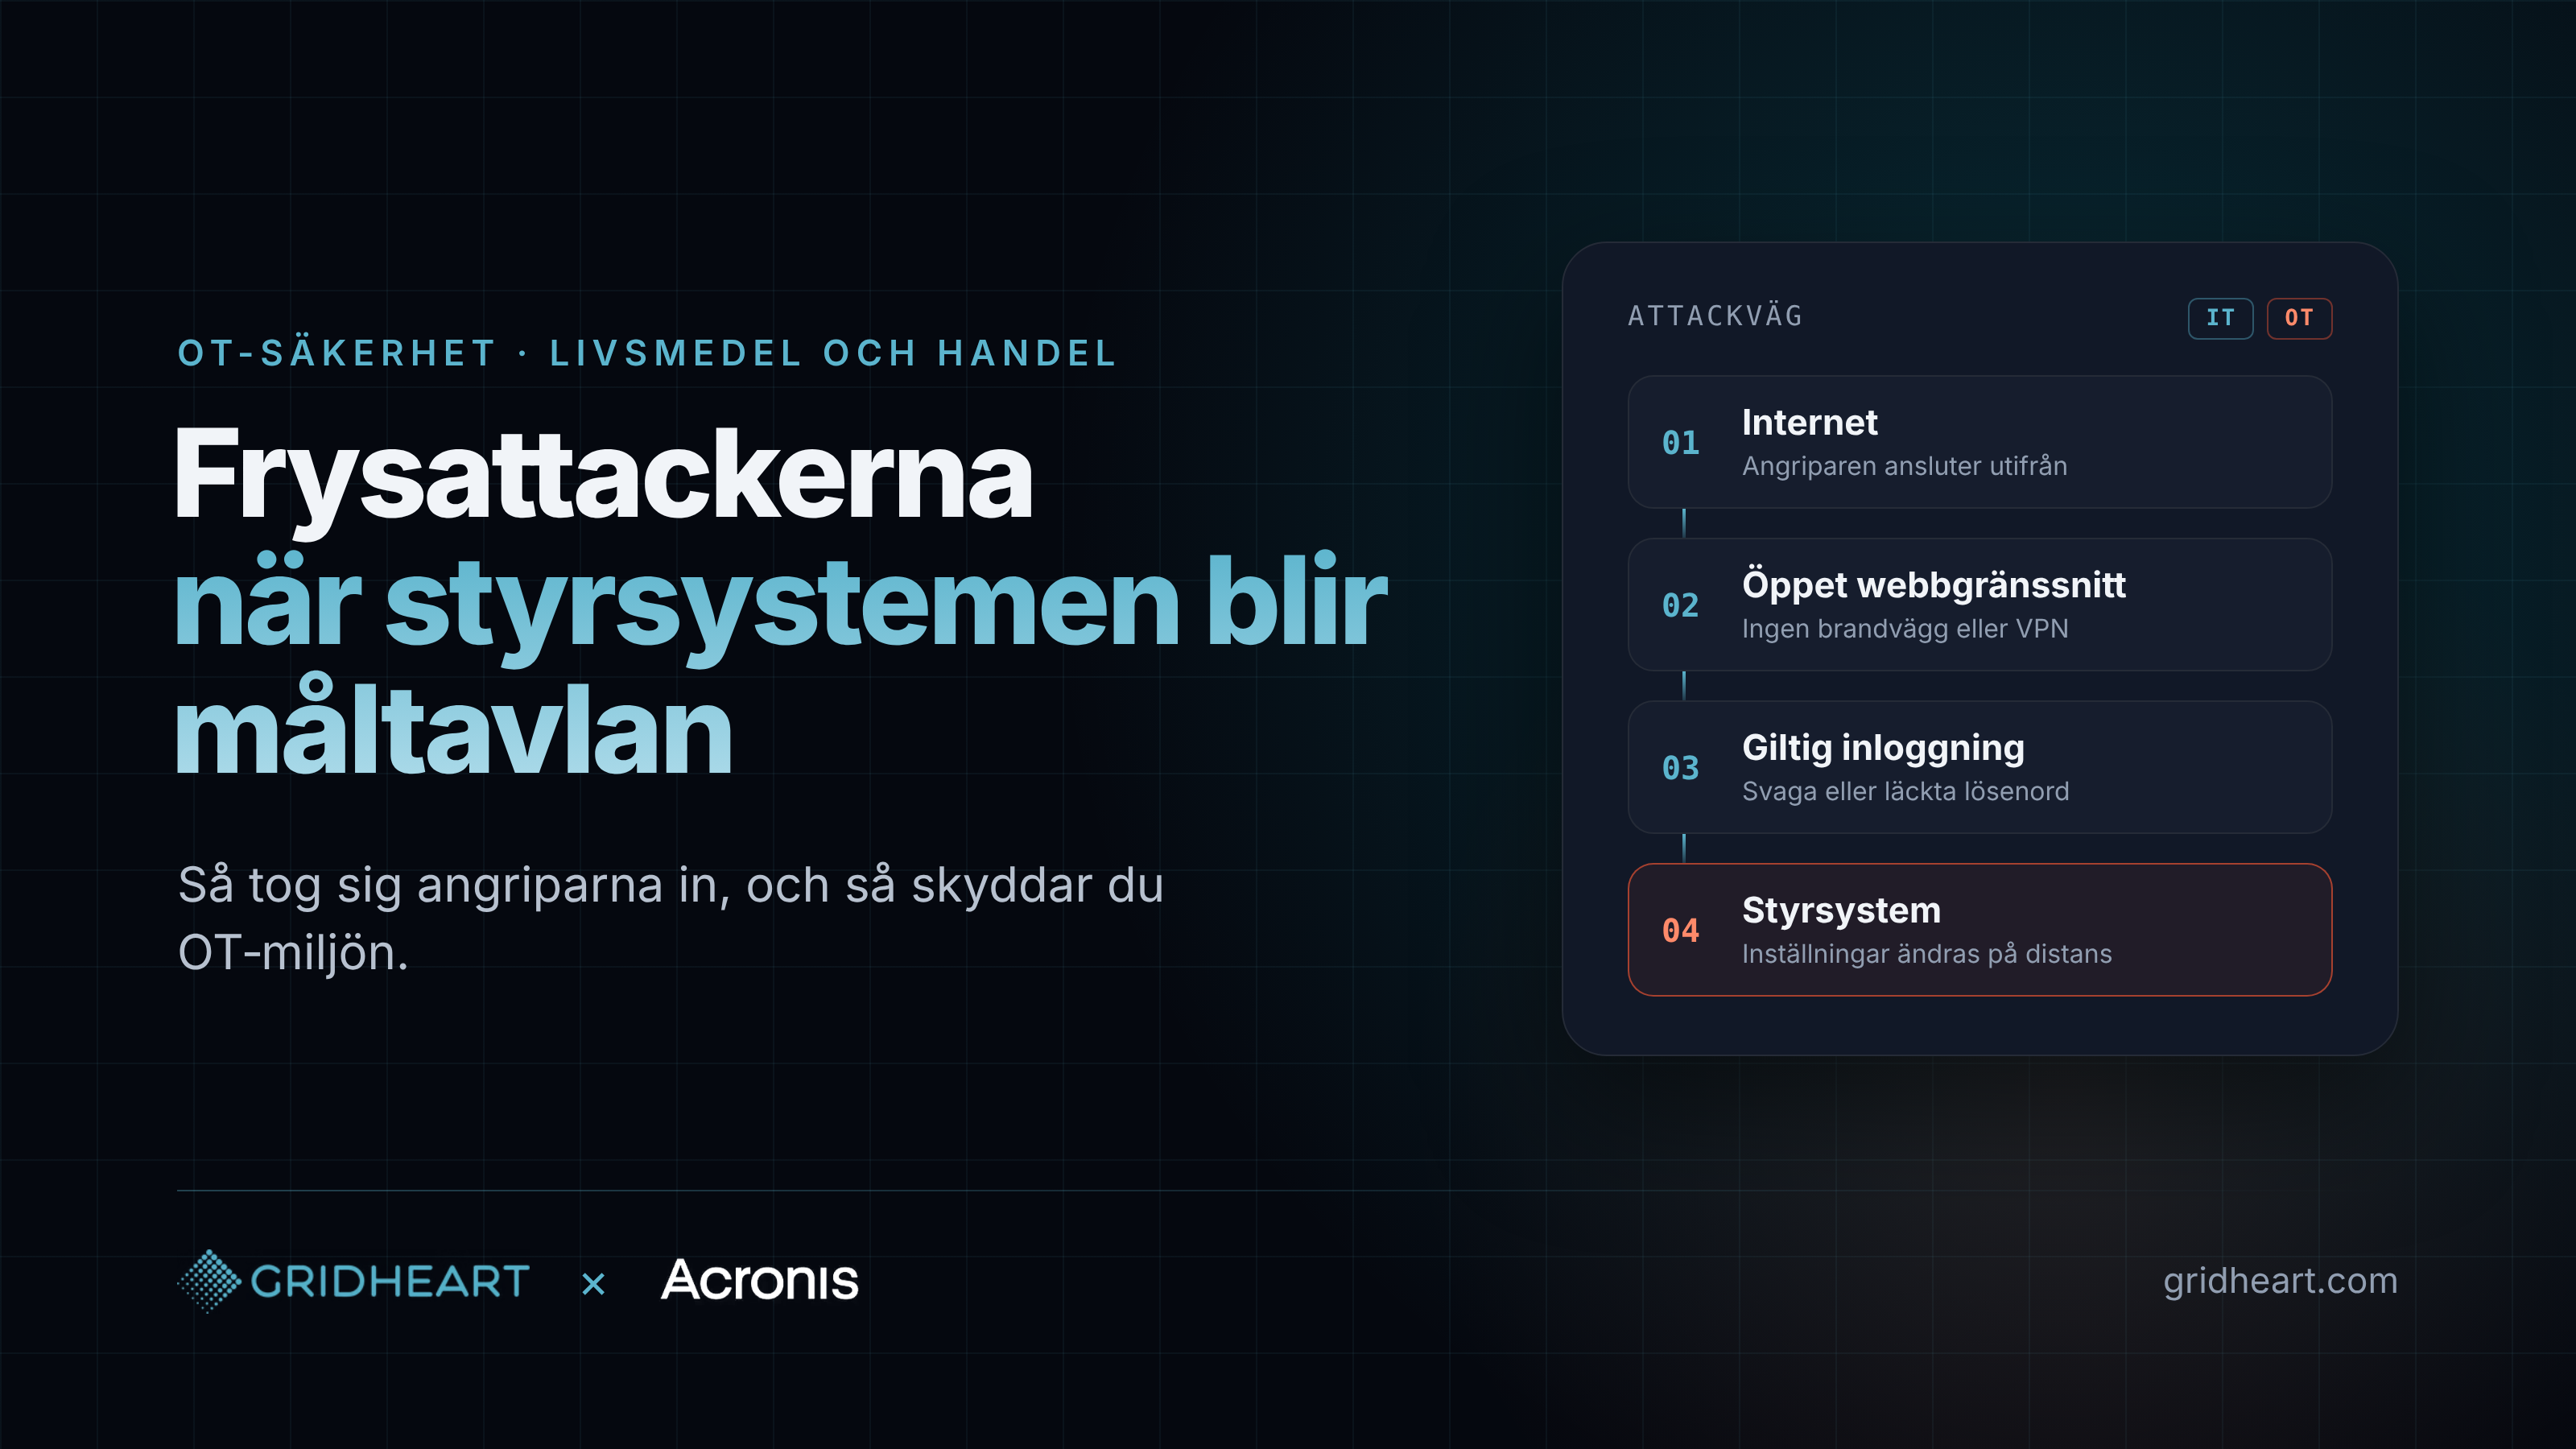
Natten till den 2 november höjde angripare på distans temperaturen i kyl- och fryssystem hos svenska matbutiker och restauranger, helt enkelt genom att logga in i styrsystemen över internet. Det visar hur OT har blivit en del av hotbilden, även för verksamheter som aldrig betraktat sig själva som industriella.
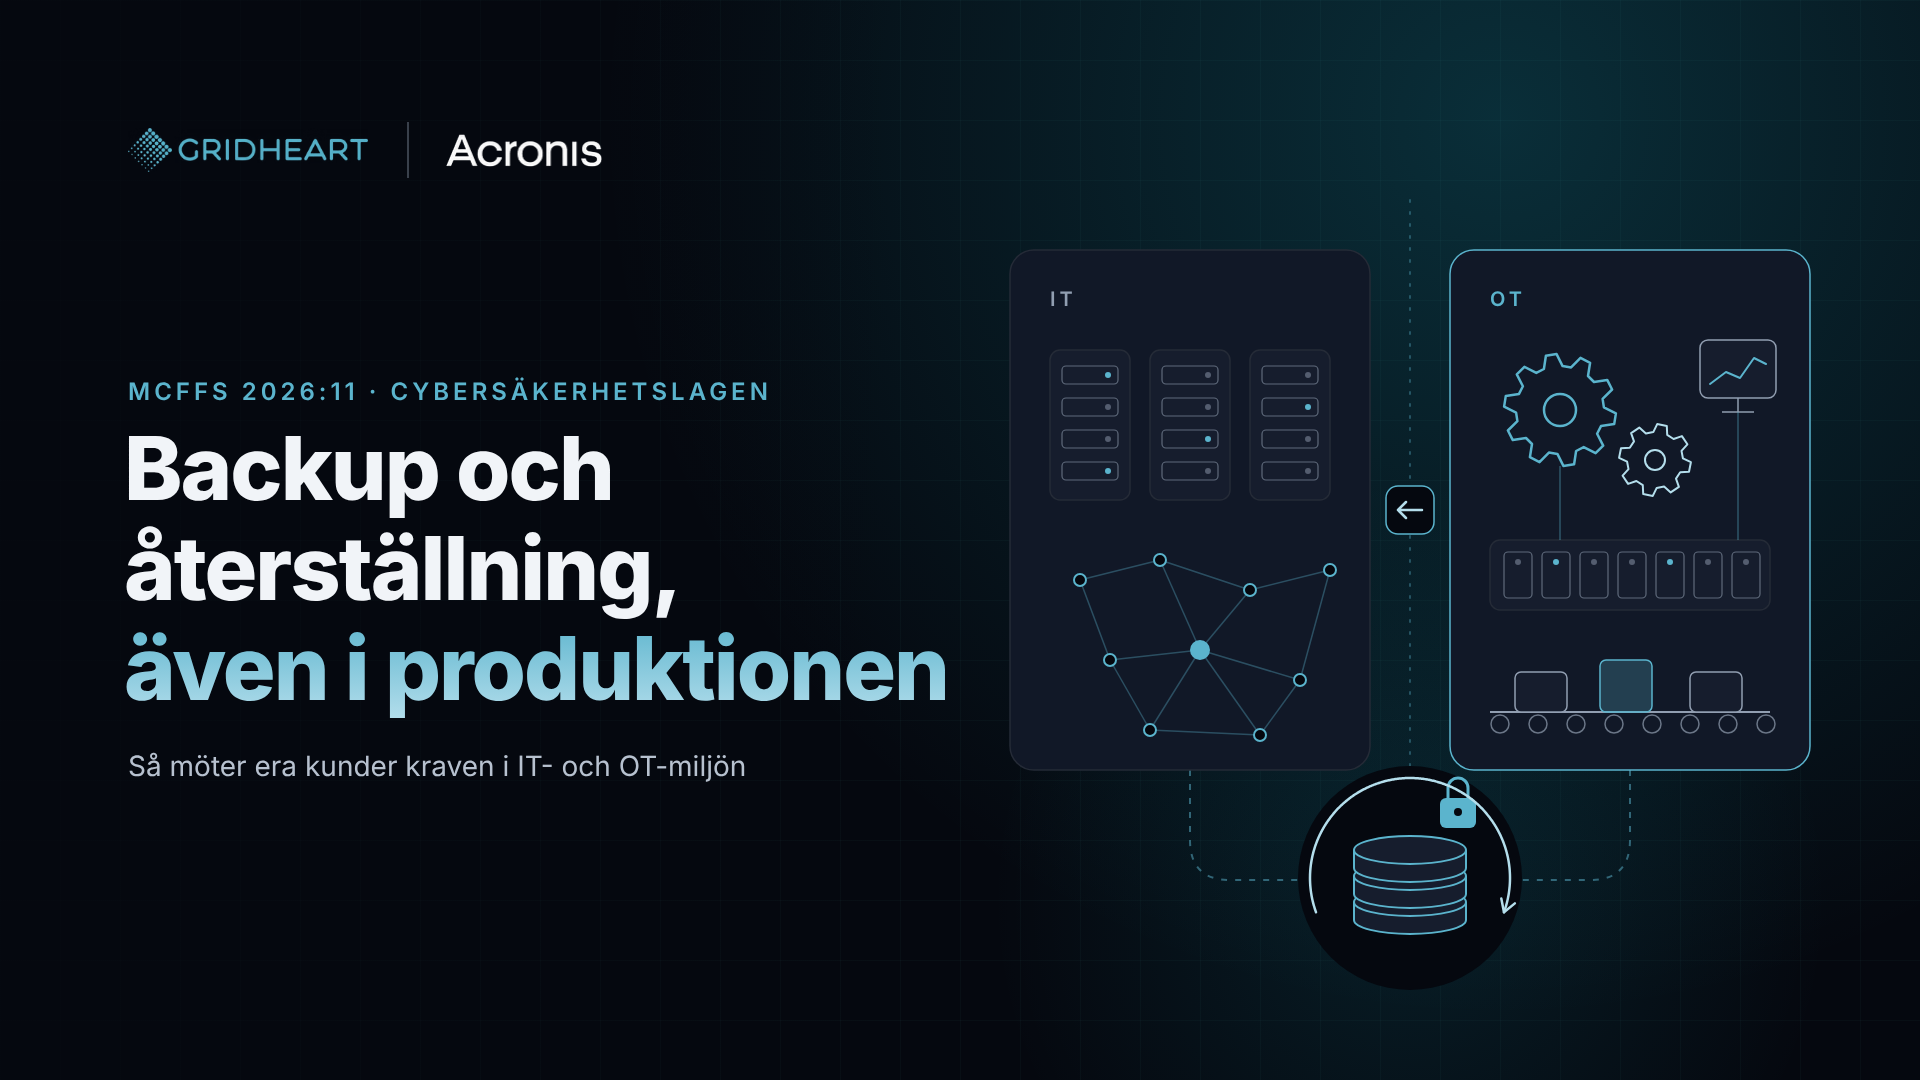
Den 1 oktober 2026 trädde MCFFS 2026:11 i kraft. Föreskriften gör cybersäkerhetslagens krav konkreta för väsentliga och viktiga verksamhetsutövare, och för många MSP:ers kunder inom till exempel energi, tillverkning och vatten betyder det att säkerhetskopiering, återställning och skydd av produktionssystem nu är något tillsynsmyndigheten kan granska. Här går vi igenom vad föreskriften betyder och hur Acronis hjälper er att möta kraven, både i IT-miljön och ute i produktionen.
Gridheart är glada att meddela sin expansion till Storbritannien och Irland när verksamheten accelererar sin tillväxt bortom Norden. Expansionen representerar ett viktigt steg i Gridhearts ambition att bygga vidare på sin etablerade nordiska närvaro och utveckla ett starkt, specialistinriktat erbjudande för Managed Service Providers (MSPs) över Storbritannien och Irland.
Säkerhet för operationell teknologi (OT) har gått från att vara ett nischat ämne till något som de flesta av våra partners får direkta frågor om från sina kunder, särskilt inom tillverkning, energi och logistik. Innan man fördjupar sig i verktyg är det värt att vara precis med vad OT-säkerhet faktiskt skyddar och varför den vanliga handboken för IT-säkerhet inte fungerar rakt av.
Acronis OT är för närvarande den enda lösningen för säkerhetskopiering och återställning för OT-miljöer som innehar IEC 62443-4-1-certifiering, branschens tuffaste standard för säker programvaruutveckling. Certifieringen överensstämmer också med de krav som EU:s Cyber Resilience Act ställer på leverantörer till kritisk infrastruktur. Välkända leverantörer som Veeam, Rubrik och Commvault saknar alla denna certifiering på leverantörsnivå, vilket gör att de inte uppfyller vad NIS2 kräver och kan utsätta organisationer som förlitar sig på dem för verklig risk.
Generativ AI har blivit en del av vardagsarbetet på mycket kort tid. Anställda använder ChatGPT, Copilot, Perplexity och liknande verktyg för att skriva snabbare, sammanfatta dokument eller lösa problem, ofta utan att IT ens vet om det. Den kombinationen, snabb adoption parat med liten insyn, är precis det som förvandlar GenAI till ett växande säkerhetsproblem för SMB-miljöer.
uHealth är nu tillgängligt för Gridhearts partners genom samarbetet med usecure. Den nya produkten för Human Risk Intelligence hjälper MSP:er att gå bortom medvetenhetsrapportering och leverera tydligare, mer handlingsbara riskinsikter till kunderna.
Gridheart utökar sitt cybersäkerhetserbjudande med OpenText Cybersecurity, en global ledare inom heltäckande säkerhetslösningar för företag av alla storlekar. Partnerskapet ger MSP:er i Norden tillgång till OpenTexts prisbelönta säkerhetsportfölj för SMB-marknaden genom Gridheart. Med OpenText kan MSP:er erbjuda kunder ett enhetligt, heltäckande förhållningssätt till cyberresiliens - som omfattar allt från förebyggande åtgärder och upptäckt till respons, återställning, utredning och compliance - utan att behöva pussla ihop lösningar från flera olika leverantörer.
AI har gått från att vara ett nischverktyg till något som anställda använder nästan varje dag – för att skriva snabbare, sammanfatta dokument, generera kod eller utforma e-postmeddelanden. Problemet är att mycket av denna användning sker helt utanför IT-avdelningens uppsikt.
AI-agenter flyttar in i de verktyg vi redan använder, istället för att leva i en separat flik som du måste öppna. Det är just därför det är viktigt att förstå hur de fungerar under huven, inte bara att de existerar. Det är den förändringen Acronis illustrerar väl med sin AI-drivna servicedesk, och det fungerar som ett bra exempel på vad en AI-agent faktiskt innebär i praktiken.