03:14. Allt ärkrypterat.
Lösensumman till Akira. Boten från Datainspektionen. Två räkningar efter en attack - och så besegrade Acronis Akira på riktigt.
Så besegrade Acronis Akira
Akira gick in i en kundmiljö och väntade sig en enkel match. De mötte immutable molnbackuper, en EDR som flaggade den laterala förflyttningen och ett MDR-team som kastade ut dom ur nätverket innan krypteringen var klar. Ingen lösensumma. Ingen anmälningspliktig dataförlust. En ritning varje MSP kan kopiera.
- Immutable backuper som Akira inte kunde röra
- EDR som fångade den laterala förflyttningen
- MDR med dygnet runt-respons inom SLA
> akira.exe --target=kund-prod
> [BLOCKED] EDR-signatur matchad
> [BLOCKED] backup vault immutable
> anslutning avslutad av MDR
Vad varje MSP måste veta
Hotbilden 2026
Källa: Arctic Wolf 2026 Threat & Predictions Report
När det värsta händer ska du inte stå ensam
Cyberattacker är inte bara tekniska incidenter. De är ögonblick då relationer, erfarenhet och snabb tillgång till rätt människor avgör hur ensam du behöver vara.
Ett angrepp rör sig snabbt. Ett community gör att rätt hjälp också gör det.
Första signalen
Kunden ringer. Något är låst, något sprider sig, och minuterna börjar räknas.
En ensam MSP möter problemet ensam. Ett community möter det tillsammans.
När en kund är under attack är det svårt att veta vem som har sett samma sak tidigare, vilken leverantör som ska eskaleras först och vilka beslut som inte får vänta.
Gridheart samlar MSP:er, tekniska specialister och leverantörer i ett nätverk där erfarenhet kan röra sig snabbare än incidenten.
MSP:er och specialister i vår närhet
När frågan kräver mer än ett standardsvar
Akut analys
Erfarna specialister som hjälper dig förstå angreppet och prioritera rätt åtgärder.
Återställning
Leverantörer och MSP:er som vet hur man får kritiska system tillbaka i drift.
Rättighetskontroll
Stöd kring identitet, åtkomst, MFA och komprometterade administratörskonton.
Alternativ drift
Partners som kan hjälpa till när miljöer behöver flyttas, isoleras eller byggas upp igen.
Krav och kommunikation
Rätt frågor om ansvar, rapportering och kundkommunikation när trycket är som högst.
Erfarenhet från fältet
Andra MSP:er som redan har löst liknande problem och kan dela vad som faktiskt fungerade.
Gridheart har byggt en distributörsverksamhet i sju länder. På vägen har vi blivit något annat också. En plats där MSP:er hittar varandra och där specialistleverantörer sitter ett samtal bort.
När du ringer din kontakt hos oss ringer du inte bara en distributör. Du ringer någon som kan koppla dig till MSP:n tre tidszoner bort som löste exakt ditt problem förra månaden.
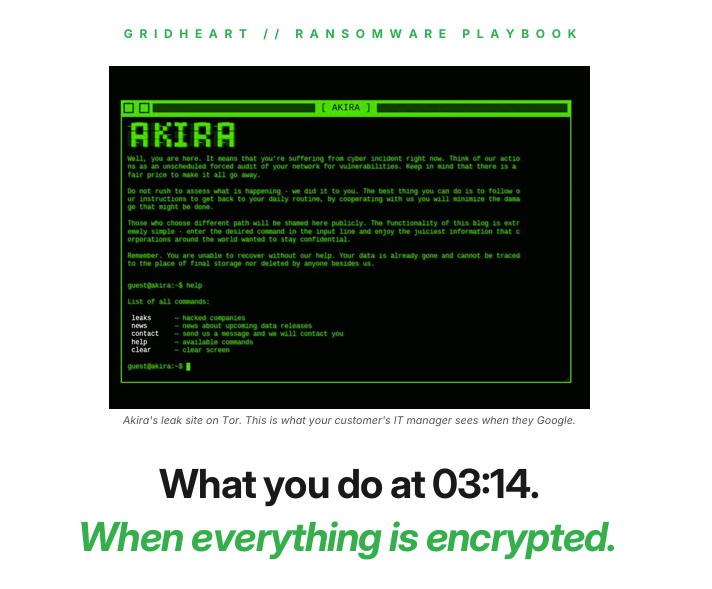
03:14-playbooken - vad du gör när allt är krypterat
En fältbeprövad runbook från Acronis och Gridheart. Regionsspecifik utgåva, kostnadsfri för MSP:er och IT-ledare.
Prata med en Gridheart-expert om hur insikterna översätts till en härdad och lönsam MSP-affär.
Bli partner