Pakastehyökkäykset – kun ohjausjärjestelmistä tulee maalitauluja
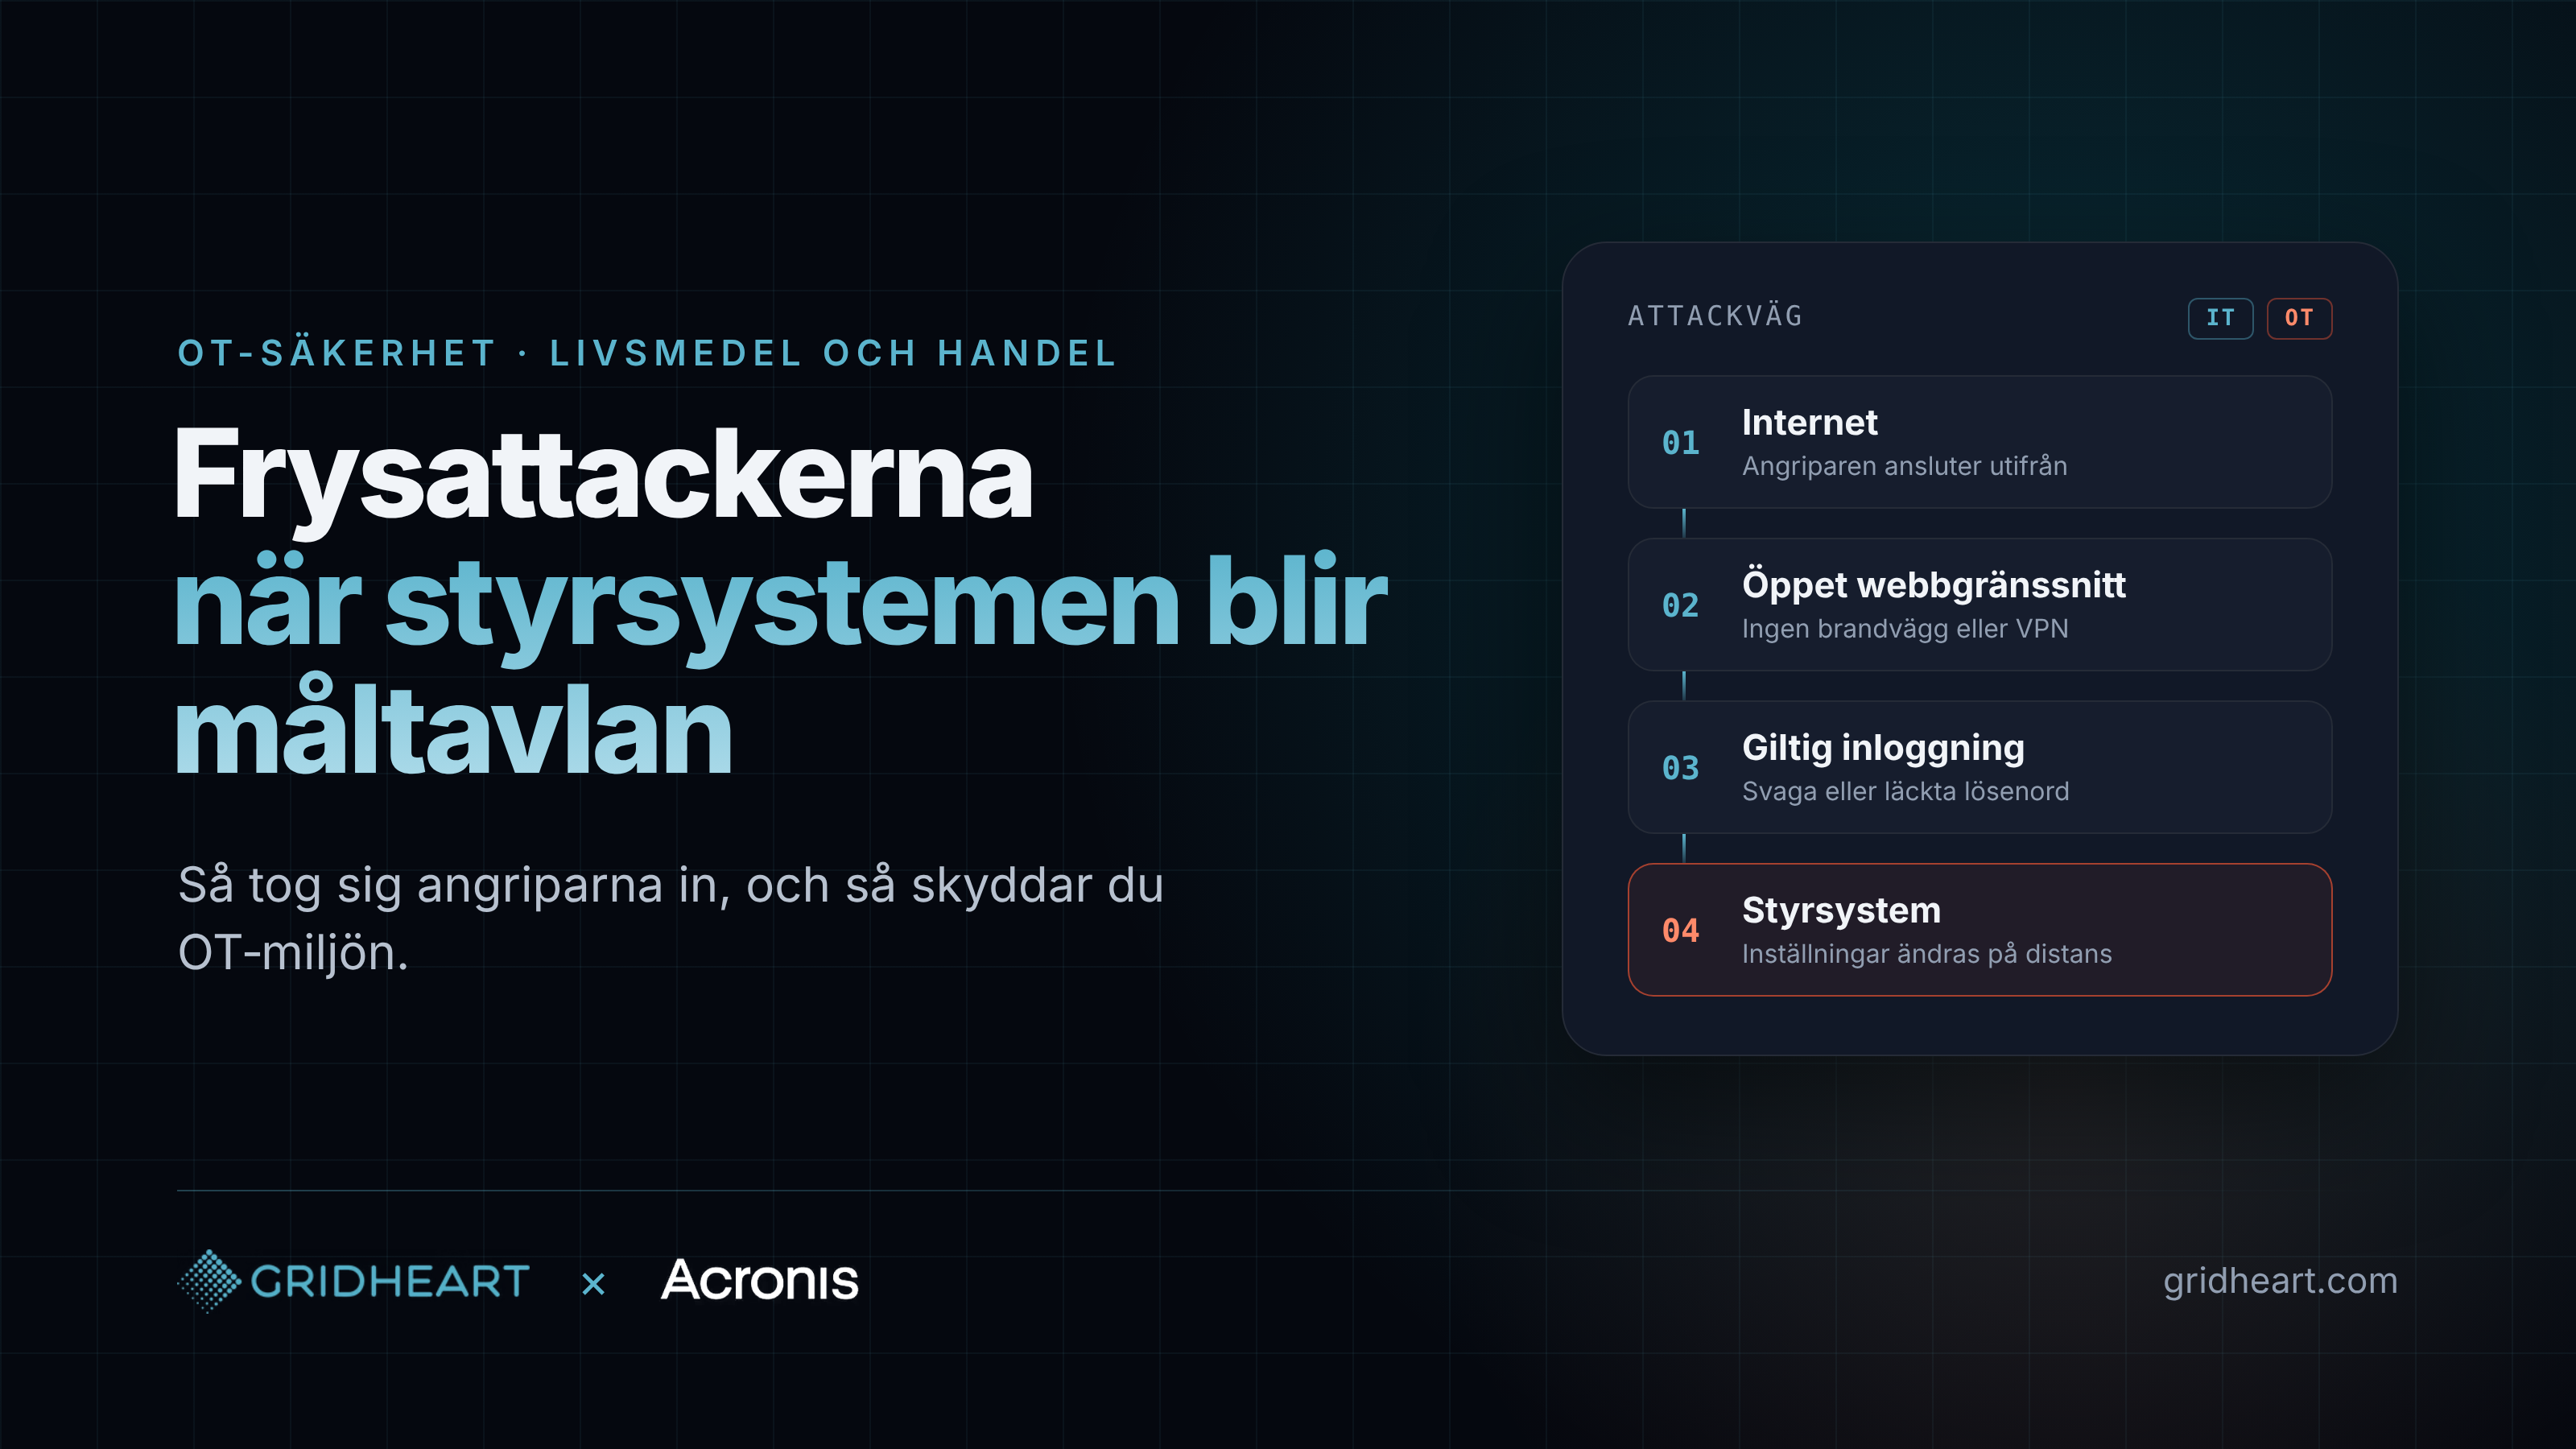
Miten hyökkäys toimi
Hyökkäys kohdistui tanskalaisen Danfoss-valmistajan kylmäohjaimiin, erityisesti vanhempiin AK-SM 800- ja AK-SC 355 -yksiköihin. Hyökkääjät asettivat höyrystimet sulatustilaan ja jättivät ne päälle koko yöksi jopa 50 celsiusasteen lämpötila-asetuksilla. Useissa tapauksissa paikan päällä ollut henkilökunta ei kyennyt palauttamaan asetuksia, ja kylmä- ja pakastevarastot jouduttiin hävittämään. Ruotsin kansallinen kyberturvallisuuskeskus, joka on osa Ruotsin puolustusvoimien radiolaitosta (FRA), avustaa hyökkäyksen selvittämisessä.
Ruotsin lisäksi hyökkäyksiä raportoitiin samana yönä Belgiassa, Irlannissa, Alankomaissa, Luxemburgissa, Virossa ja Suomessa. Kaava oli kaikkialla sama: ohjaimet, joihin pääsi käsiksi ulkopuolelta ja joita voitiin manipuloida kenenkään huomaamatta aina aamuun asti.
Yksi yksityiskohta nousee esiin IT-näkökulmasta. Eräässä suuressa ruotsalaisessa ketjussa kyseiset toimipisteet oli kytketty konsernin keskitetyn verkon ulkopuolelle, eli IT-osaston valvoman ympäristön ulkopuolelle. Samantyyppisiä ohjausjärjestelmiä löytyy ravintoloista, suurtalouskeittiöistä, lihakaupoista ja pienemmistä elintarvikealan yrityksistä – usein kylmälaiteasentajan asentamina ja sen jälkeen vuosiksi oman onnensa nojaan jätettyinä.
Toinen aalto kolmen viikon sisällä
Marraskuun hyökkäykset toistivat aiempaa hyökkäyssarjaa. Lokakuun 12. päivänä noin 700 myymälään Ranskassa iskettiin täsmälleen samalla tavalla ja samoja ohjaimia vastaan. Ranskan CERT-FR antoi varoituksia ja suosituksia muutamassa päivässä, ja Danfoss kehotti asiakkaita tarkistamaan asennuksensa.
Uhka tunnettiin, menetelmä tunnettiin, ja valmistaja oli antanut selkeitä neuvoja. Silti riittävä määrä kohteita pysyi suojattomina, joten seuraava aalto pääsi iskemään seitsemään maahan kolme viikkoa myöhemmin. Se kertoo vähemmän hyökkääjien taidoista ja enemmän siitä, kuinka vaikeaa varoituksen perusteella on toimia, kun kukaan ei selkeästi omista laitteistoa.
Ruotsalaisille yrityksille tämä tapahtuu samaan aikaan, kun vaatimukset kiristyvät. Uusi Ruotsin kyberturvallisuuslaki ja NIS2-direktiivi kattavat elintarvikkeiden tuotannon ja jakelun, ja yhä useampien yritysten odotetaan nyt osoittavan, että ne hallitsevat järjestelmiään – mukaan lukien ne, jotka sijaitsevat pakastealtaiden takana olevassa laitetilassa.
Miksi ohjaimiin oli niin helppo päästä käsiksi
Hyökkääjät eivät tarvinneet edistyneitä haavoittuvuuksia toteuttaakseen nämä iskut. Ranskasta ja Belgiasta saatujen raporttien mukaan ohjaimiin päästiin suoraan internetiin avoimina olleiden verkkoliittymien kautta käyttämällä kirjautumistietoja, jotka antoivat täyden hallinnan. Hyökkäyksiin ei ole liitetty mitään ohjelmistohaavoittuvuutta, ja niiden toteuttaminen vaatii vain vähän teknistä osaamista.
Kolme seikkaa tekee kylmäohjauksesta houkuttelevan kohteen. Laitteilla on pitkä elinkaari: AK-SM 800:n tuotanto lopetettiin vuonna 2021 ja AK-SC 355:n vuonna 2016, eikä kumpikaan saa enää tietoturvapäivityksiä. Ne asentaa ja niitä huoltaa usein ulkoinen palvelukumppani, joka tarvitsee etäpääsyn – mikä päättyy helposti avoimeen porttiin ja jaettuun salasanaan. Lisäksi ne päätyvät harvoin IT-osaston laiteinventaarioon, koska ne nähdään pikemminkin osana kiinteistöä kuin verkkoa.
Tämä toimintamalli ei rajoitu vain kylmälaitteisiin. Ilmanvaihto, kulunvalvonta, energianmittaus ja pienempien elintarvikeyritysten tuotantolaitteet jakavat saman historian ja siten saman alttiuden.
OT-hyökkäys IT-tuloväylällä
Se, mikä lamautettiin, oli OT:ta, mutta tie sisään oli klassista IT:tä. Internetiin avoimet verkkoliittymät, toimivat kirjautumistiedot, etäpääsy ilman henkilökohtaisia tilejä tai monivaiheista tunnistautumista sekä laitteet, joita ei ollut segmentoitu muusta verkosta. Mikään näistä heikkouksista ei liity nimenomaan kylmäohjaukseen. Kyse on samasta IT-perushygieniasta, jota sovelletaan palvelimeen tai palomuuriin.
Erona on se, että nämä laitteet ovat pudonneet välimaastoon. IT-osasto pitää kylmälaitteita osana kiinteistöä, kylmäasentaja pitää niitä koneena, eikä kummallakaan ole kokonaisvastuuta siitä, että ne on kytketty verkkoon. Käytännössä OT-laitteet sijaitsevat samassa verkossa, niihin päästään saman internetin yli ja ne on suojattu samantyyppisillä salasanoilla kuin kaikki muukin. Niinpä niiden on kuuluttava myös samojen inventointi-, pääsynhallinta-, valvonta- ja palautusrutiinien piiriin.
MSP-palveluntarjoajille tämä on työn luonnollinen laajennus. Vastaat jo asiakkaan verkosta, palomuureista, etäkäytöstä ja varmuuskopioinnista. Kylmäohjauksen, ilmanvaihdon ja muun verkkoon kytketyn teknologian tuominen saman yleiskuvan alle ei vaadi uuden osaamisen rakentamista tyhjästä. Se vaatii vain sitä, että alat mieltää ne osaksi suojaamaasi ympäristöä.
Miten riskiä voidaan vähentää
Aloita ottamalla selvää, mitä laitteita ympäristössä oikeasti on. Tee lista jokaisesta kylmäohjauksen, ilmanvaihdon ja muun kiinteistö- tai tuotantotekniikan ohjaimesta malleineen ja laiteohjelmistoversioineen, ja kysy palvelukumppanilta, miten he muodostavat yhteyden. Moni huomaa tässä vaiheessa, että laitteisiin pääsee käsiksi suoraan internetistä.
Poista sen jälkeen suora näkyvyys internetiin. Sekä Danfoss että CERT-FR painottavat selkeästi, että ohjausjärjestelmiä ei tule pitää avoimena internetiin. Etäkäytön tulisi kulkea VPN:n tai suojatun hyppykoneen (jump host) kautta, käyttäjäkohtaisilla tunnuksilla ja mahdollisuuksien mukaan monivaiheisella tunnistautumisella suojattuna. Vaihda oletus- ja jaetut salasanat ja erota OT-laitteet toimistoverkosta ja kassajärjestelmistä palomuurilla.
Varudu myös siihen, että jokin menee kaikesta huolimatta pieleen. Laitteissa, joita ei voi enää päivittää, erillinen ja riippumaton lämpötilahälytys – joka ei kulje saman ohjausjärjestelmän kautta – on edullinen tapa havaita hyökkäys ennen kuin tavarat ehtivät pilaantua. Ja toimipistettä valvoville ja ohjaaville tietokoneille ja palvelimille on oltava valmis palautuspolku takaisin tunnetusti toimivaan tilaan.
Mihin Acronis Cyber Protect for OT soveltuu
Kylmäohjain on sulautettu laite, ja ensimmäinen puolustuslinja on varmistaa, ettei siihen pääse käsiksi ulkopuolelta. Sen ympärillä on kuitenkin usein Windows- ja Linux-koneita, jotka valvovat
[...]