MCFFS 2026:11: miten asiakkaasi voivat täyttää varmuuskopiointi- ja palautusvaatimukset
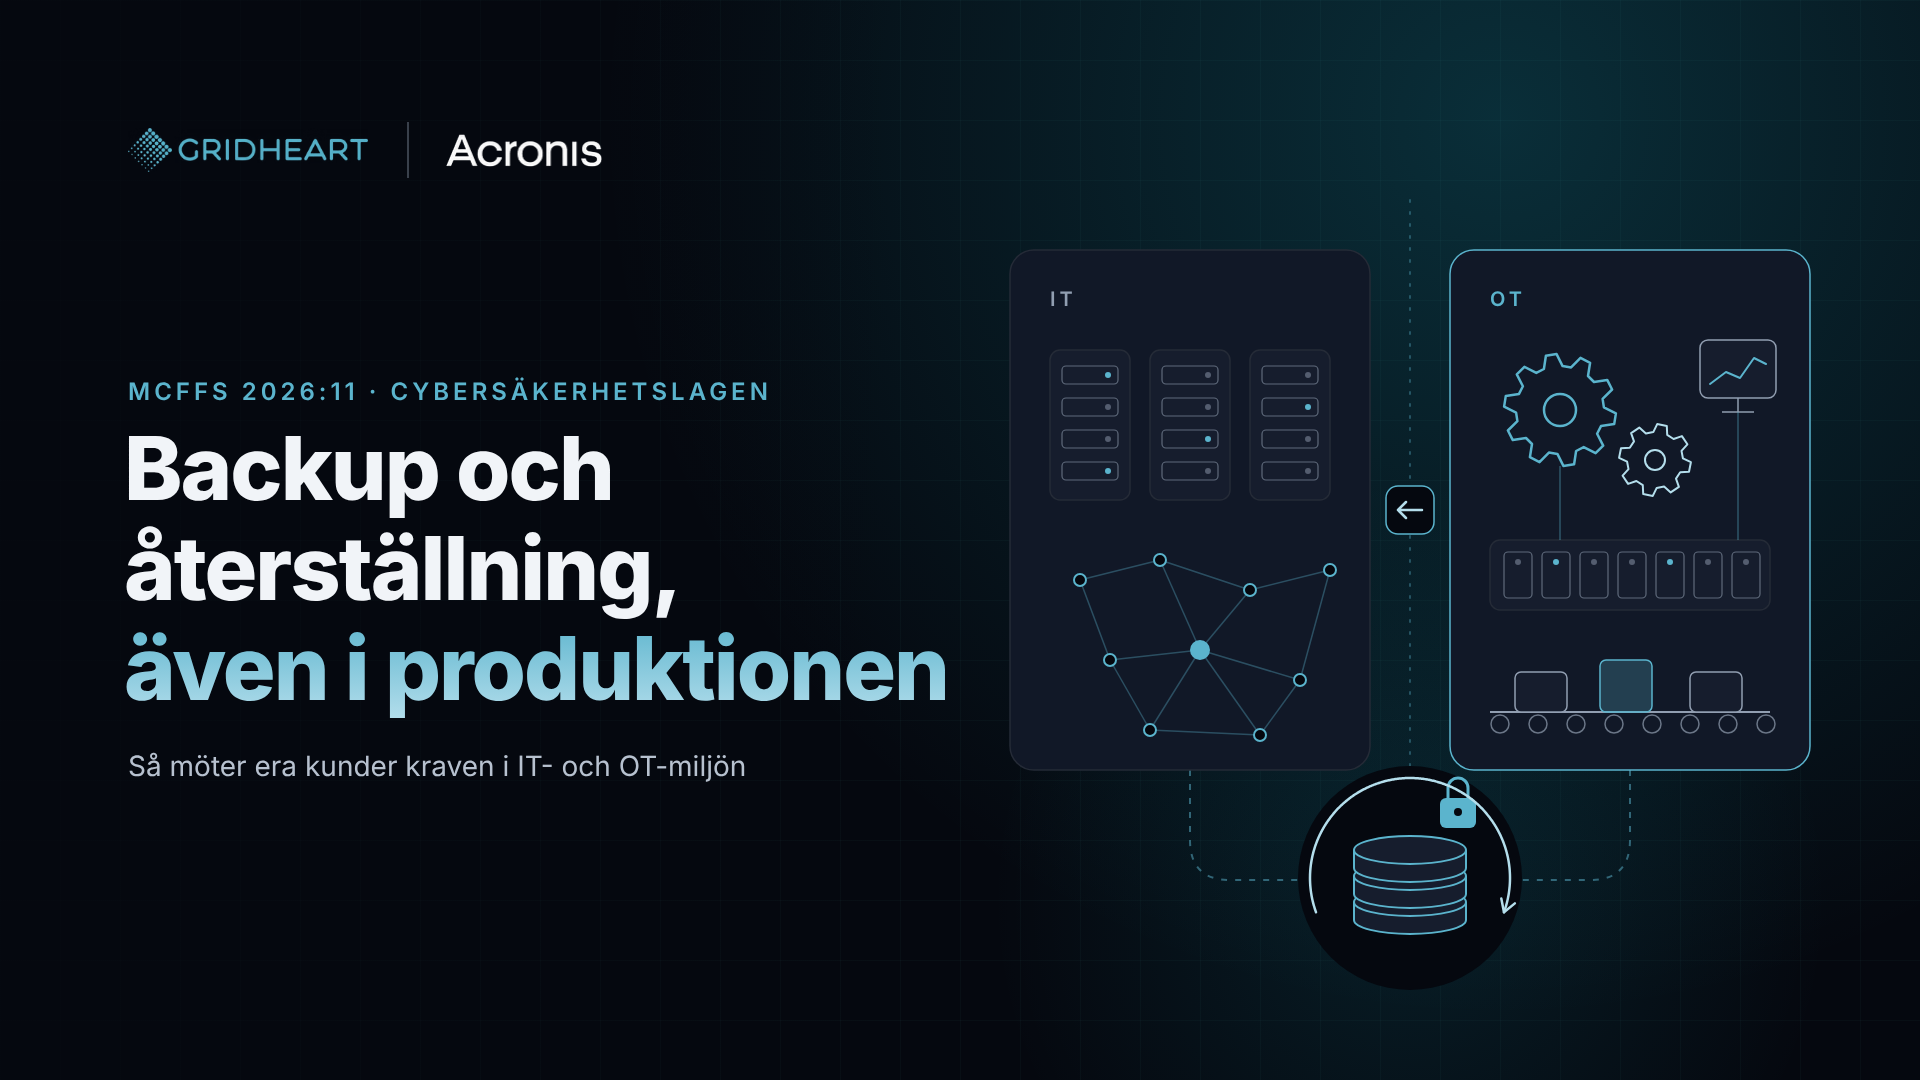
Mitä MCFFS 2026:11 tarkoittaa
MCFFS 2026:11 on Ruotsin siviilivalmiusviraston (MSB/MCF) määräys ja yleinen ohjeistus turvatoimenpiteistä ja johdon koulutuksesta keskeisille ja tärkeille toimijoille. Se täydentää Ruotsin kyberturvallisuuslakia (SFS 2025:1506), joka on Ruotsin versio NIS2-direktiivistä ja jota on sovellettu 15. tammikuuta 2026 alkaen. Laki velvoittaa organisaatioita ryhtymään asianmukaisiin turvatoimenpiteisiin. Määräys puolestaan määrittelee, mitä nämä toimenpiteet ovat.
Suuri osa määräyksestä kohdistuu johtoon. Johdon on ymmärrettävä asioita riittävästi voidakseen asettaa kyberturvallisuustavoitteita, arvioida tarvittavia toimenpiteitä ja seurata niiden toteutumista. Sen on myös hyväksyttävä turvatoimenpiteet ja saatava raportti organisaation turvallisuustasosta vähintään kerran vuodessa.
Tekniset vaatimukset ovat poikkeuksellisen yksityiskohtaisia. Monivaiheista tunnistautumista vaaditaan pääkäyttäjätason pääsyyn sekä ulkoisten verkkojen kautta yhdistäville työntekijöille ja toimittajille. Organisaatioiden on lokitettava luvattomat pääsy-yritykset, käytettävä tunkeutumisen havaitsemista tuotantoympäristön IT-segmenteissä, suojattava järjestelmät haittaohjelmilta ja salattava tiedot. Tietoturvapäivitykset on asennettava viipymättä, ja ohjelmistot, joille ei enää julkaista päivityksiä, on korvattava. Yleisen ohjeistuksen mukaan päivityksen valmistelu tulisi aloittaa 72 tunnin kuluessa.
Varmuuskopioinnin ja jatkuvuudenhallinnan osalta vaatimus on muotoiltu selkeästi: tiedot on voitava palauttaa sen käyttökatkoksen puitteissa, jonka organisaatio on määritellyt hyväksyttäväksi. Organisaatioiden on myös määritettävä järjestelmien palautusjärjestys ja harjoiteltava vaihtoehtoisia työtapoja. Yleinen ohjeistus suosittelee vähintään yhden varmuuskopion säilyttämistä lähdejärjestelmästä erillisellä laitteistolla ja kriittisten järjestelmien palauttamisen harjoittelemista vähintään kerran vuodessa.
MSP-toimijoita, jotka tarjoavat muille yrityksille vain hallinnoituja ICT-palveluja, koskee ainoastaan johdon koulutusvaatimus. Heidän omat turvallisuusvaatimuksensa sisältyvät sen sijaan EU:n täytäntöönpanoasetukseen 2024/2690. Määräys kuitenkin velvoittaa organisaatioita varmistamaan, että alihankkijat täyttävät vaatimukset kaikilta osin, joihin organisaatio heidän toimintaansa nojaa. Jos huolehdit lain piiriin kuuluvan asiakkaan varmuuskopioinnista, päivityksistä ja tietoturvasta, voit odottaa kysymyksiä siitä, miten käytännössä toimit.
Kun vaatimukset koskevat myös tuotantoa
Määräyksessä erotetaan toisistaan IT-segmentit ja OT-segmentit, joista jälkimmäisellä tarkoitetaan fyysisiä prosesseja ohjaavaa verkkoa. Ympäristö on jaettava segmentteihin, jotka sallivat vain hyväksytyt tietovirrat, ja kehitystyö sekä testaus, jotka voisivat vaikuttaa tuotannon OT-ympäristöön, on suoritettava erillisissä ympäristöissä. Monivaiheista tunnistautumista vaaditaan myös pääkäyttäjätason pääsyyn tuotannon OT-segmenteissä, ja organisaatioilla on oltava prosessi OT-ympäristön tietoturvapäivityksille.
Käytännössä tämä on luultua vaikeampaa. Tuotantolinjan ohjaus-PC:ssä toimii usein edelleen Windows XP tai Windows 7, laitevalmistaja on sertifioinut sen nimenomaan kyseisessä kokoonpanossa ja se sijaitsee verkossa, josta ei ole internetyhteyttä. Sitä ei voida päivittää joka kuukausi eikä sitä voi ottaa pois käytöstä pitkän huoltokatkon ajaksi. Hyväksyttävä käyttökatkos mitataan minuuteissa, ei päivissä.
Kun päivityksiä ei voida asentaa normaalissa tahdissa, kyky palauttaa järjestelmä nopeasti toimintakuntoon nousee ratkaisevaksi suojaustoimenpiteeksi. Jos kiintolevy hajoaa tai haittaohjelma pääsee sisään, koneen on oltava jälleen käynnissä ennen kuin tuotannonmenetykset käyvät kalliiksi – ja tämän on onnistuttava paikan päällä ilman, että IT-asiantuntijan tarvitsee ajaa paikalle.
Miten Acronis auttaa täyttämään vaatimukset
IT-ympäristössä Acronis Cyber Protect Cloud yhdistää useita määräyksen teknisistä vaatimuksista yhteen agenttiin ja yhteen hallintakonsoliin. Varmuuskopiointi muuttumattomalla tallennuksella (immutable storage) ja lähdejärjestelmän ulkopuolella säilytettävillä kopioilla tukee vaatimusta palauttamisesta hyväksyttävän käyttökatkoksen puitteissa. Active Protection ja EDR kattavat haittaohjelmasuojan, ja haavoittuvuuksien arviointi sekä päivitystenhallinta todentavat, että päivitykset asennetaan ripeästi. Varmuuskopiot voidaan salata AES-256-salauksella, ja koska kaikki toimii samalla alustalla, MSP voi luoda raportteja asiakkaan johdolle, kun heidät on pidettävä ajan tasalla tietoturvan tasosta.
Tuotantoympäristöä varten on saatavilla Acronis Cyber Protect for OT. Se tukee vanhoja järjestelmiä, kuten Windows XP, Windows Server 2003 ja Windows 7, sekä Linux-ytimiä versiosta 2.6.9 alkaen. Se voi toimia täysin ilman internetyhteyttä paikallisen hallintapalvelimen avulla, ja hybriditilassa kaikki yhteydet muodostetaan sisältä ulospäin, jolloin OT-segmenttiin päin ei tarvitse avata saapuvia tietovirtoja. Tämä vastaa saumattomasti määräyksen vaatimuksia segmentoinnista ja hyväksytyistä tietovirroista.
Ongelmatilanteessa paikan päällä oleva käyttäjä voi palauttaa järjestelmän One-Click Recovery -toiminnolla odottamatta IT-tukea. Universal Restore mahdollistaa vioittuneen laitteiston siirtämisen uuteen kokoonpanoon, ja varmuuskopiot voidaan tarkistaa haittaohjelmien varalta ennen niiden palauttamista. Varmuuskopiot voidaan ottaa ilman suunniteltuja käyttökatkoksia, ja ottamalla varmuuskopion ennen päivityksen asentamista käytettävissä on aina paluureitti, jos päivitys häiritsee toimintaa. Tämä tekee määräysten edellyttämän OT-päivitysprosessin rakentamisesta ja palautusten todellisesta harjoittelemisesta huomattavasti helpompaa.
Mikään tuote ei yksinään tee organisaatiosta vaatimustenmukaista. Riskiarviointi, jatkuvuussuunnittelu ja johdon koulutus jäävät asiakkaan omalle vastuulle. Varmuuskopiointi, palautus, haittaohjelmasuojaus ja päivitystenhallinta ovat kuitenkin osa-alueita, joista valvontaviranomaiset vaativat todisteita – ja silloin on selkeä etu, että kaikki tämä voidaan osoittaa yhdellä ja samalla työkalulla.
Ota yhteyttä
Monilla MSP-toimijoilla on jo asiakkaita, joita kyberturvallisuuslaki koskee, ja kysymysten määrä tulee vain kasvamaan NCSC:n julkaistessa lisää ohjeistusta vuodenvaihteen tienoilla. Acronis-jakelijana Gridheart auttaa sinua paketoimaan varmuuskopioinnin, palautuksen ja suojauksen niin IT- kuin OT-ympäristöihin palveluksi, johon asiakkaasi voivat nojata valvontaviranomaisen ottaessa yhteyttä. Ota meihin yhteyttä osoitteessa sales@gridheart.com, niin katsotaan yhdessä, miltä ratkaisu voisi näyttää teidän asiakkaillenne.