Die Tiefkühlangriffe – Wenn Steuerungssysteme ins Visier geraten
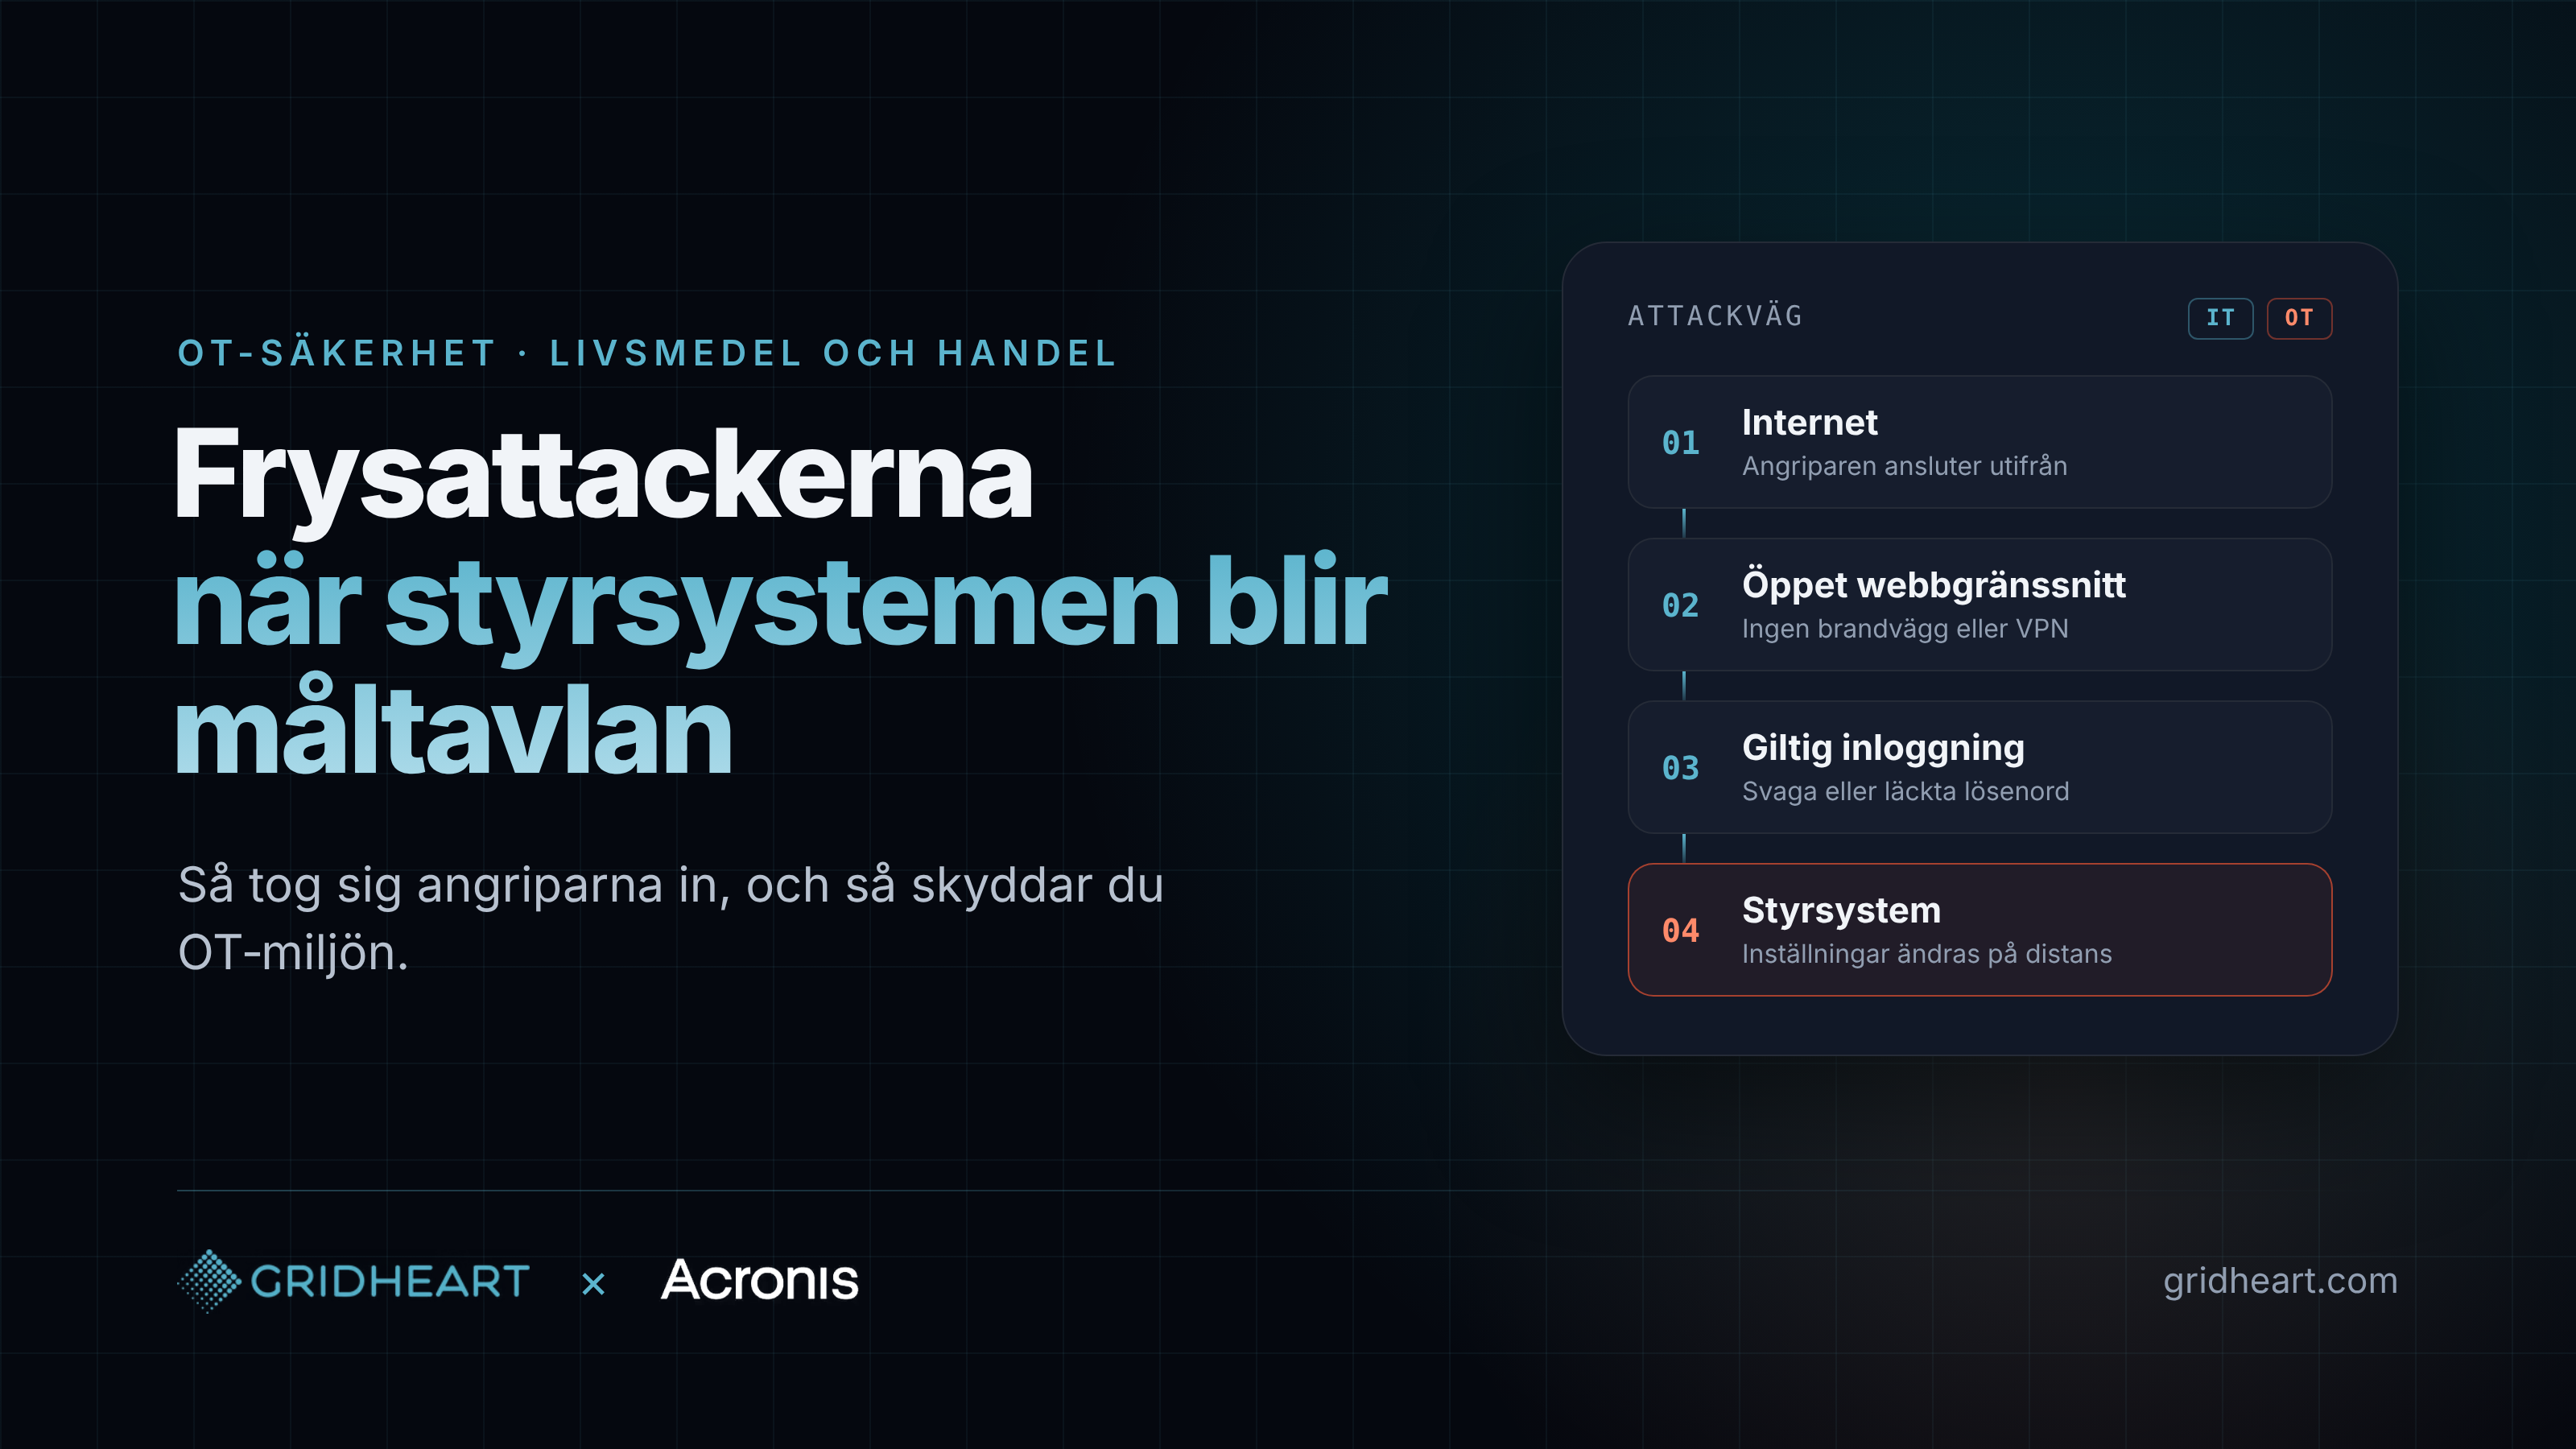
Wie der Angriff funktionierte
Der Angriff zielte auf Kälteregler des dänischen Herstellers Danfoss ab, insbesondere auf die älteren Modelle AK-SM 800 und AK-SC 355. Die Angreifer versetzten die Verdampfer in den Abtaumodus und ließen sie die ganze Nacht über mit Temperatureinstellungen von bis zu 50 Grad Celsius laufen. In mehreren Fällen war das Personal vor Ort nicht in der Lage, die Einstellungen zurückzusetzen, sodass gekühlte und gefrorene Waren entsorgt werden mussten. Das schwedische Nationale Zentrum für Cybersicherheit, Teil der Nationalen Verteidigungsfunk- und Fernmeldeanstalt (FRA), unterstützt bei den Reaktionsmaßnahmen.
Außerhalb Schwedens wurden in derselben Nacht Angriffe in Belgien, Irland, den Niederlanden, Luxemburg, Estland und Finnland gemeldet. Das Muster war überall dasselbe: Steuerungen, die von außen erreichbar waren und manipuliert werden konnten, ohne dass es jemand bis zum nächsten Morgen bemerkte.
Aus IT-Sicht sticht ein Detail besonders hervor. Bei einer der großen schwedischen Ketten waren die betroffenen Standorte außerhalb des zentralen Netzwerks des Konzerns angebunden – also außerhalb der Umgebung, die von der IT-Abteilung überwacht wird. Derselbe Typ von Steuerungssystem findet sich in Restaurants, Großküchen, Metzgereien und kleineren Lebensmittelbetrieben – oft von einem Kältetechniker installiert und dann jahrelang sich selbst überlassen.
Eine zweite Welle innerhalb von drei Wochen
Die Angriffe im November wiederholten eine Reihe früherer Vorfälle. Am 12. Oktober wurden rund 700 Geschäfte in Frankreich auf genau dieselbe Weise und über dieselben Steuerungen angegriffen. Das französische CERT-FR gab innerhalb weniger Tage Warnungen und Empfehlungen heraus, und Danfoss forderte seine Kunden auf, ihre Installationen zu überprüfen.
Die Bedrohung war bekannt, die Methode war bekannt und der Hersteller hatte klare Ratschläge erteilt. Dennoch blieben genügend Standorte ungeschützt, sodass die nächste Welle drei Wochen später sieben Länder treffen konnte. Das sagt weniger über die Fähigkeiten der Angreifer aus als darüber, wie schwer es ist, auf eine Warnung zu reagieren, wenn sich niemand eindeutig für die Geräte verantwortlich fühlt.
Für schwedische Unternehmen geschieht dies vor dem Hintergrund strenger werdender Anforderungen. Das neue schwedische Cybersicherheitsgesetz und NIS2 erfassen die Lebensmittelproduktion und -distribution. Von mehr Unternehmen wird nun erwartet nachzuweisen, dass sie die Kontrolle über ihre Systeme haben – einschließlich jener, die in einem Technikraum hinter der Tiefkühlabteilung stehen.
Warum die Steuerungen so leicht zu erreichen waren
Die Angreifer benötigten keine hochentwickelte Schwachstelle, um diese Angriffe durchzuführen. Berichten aus Frankreich und Belgien zufolge wurden die Steuerungen über Webschnittstellen erreicht, die direkt mit dem Internet verbunden waren, wobei Zugangsdaten verwendet wurden, die die volle Kontrolle ermöglichten. Es wurde keine Softwareschwachstelle mit den Angriffen in Verbindung gebracht, und ihre Durchführung erfordert wenig technisches Können.
Drei Faktoren machen die Kältesteuerung zu einem attraktiven Ziel. Die Geräte haben eine lange Lebensdauer: Der AK-SM 800 wird seit 2021 nicht mehr hergestellt, der AK-SC 355 seit 2016, und keines der beiden Modelle erhält mehr Sicherheitsupdates. Sie werden häufig von einem externen Servicepartner installiert und gewartet, der Fernzugriff benötigt – was schnell zu einem offenen Port und einem gemeinsam genutzten Passwort führt. Und sie schaffen es selten in das Inventar der IT-Abteilung, weil sie eher als Teil des Gebäudes denn als Teil des Netzwerks betrachtet werden.
Dieses Muster beschränkt sich nicht nur auf die Kältetechnik. Lüftung, Zutrittskontrolle, Energiemessung und Produktionsanlagen in kleineren Lebensmittelbetrieben teilen dieselbe Geschichte und damit dieselbe Angriffsfläche.
Ein OT-Angriff mit einem IT-Einstiegspunkt
Was lahmgelegt wurde, war OT (Operational Technology), doch der Weg hinein war klassische IT. Mit dem Internet verbundene Webschnittstellen, funktionierende Zugangsdaten, Fernzugriff ohne individuelle Konten oder Multi-Faktor-Authentifizierung und Geräte ohne Segmentierung vom Rest des Netzwerks. Keine dieser Schwachstellen ist spezifisch für die Kältesteuerung. Es handelt sich um dieselbe grundlegende IT-Hygiene, die auch für einen Server oder eine Firewall gilt.
Der Unterschied besteht darin, dass die Ausrüstung durch das Raster gefallen ist. Die IT-Abteilung sieht die Kälteanlage als Teil des Gebäudes, der Kältetechniker sieht sie als Maschine, und niemand trägt die Gesamtverantwortung dafür, dass sie vernetzt ist. In der Praxis befindet sich OT-Ausrüstung im selben Netzwerk, wird über dasselbe Internet erreicht und durch dieselbe Art von Passwörtern geschützt wie alles andere. Daher muss sie auch durch dieselben Routinen für Inventarisierung, Zugriffskontrolle, Überwachung und Wiederherstellung abgedeckt werden.
Für einen MSP ist dies eine natürliche Erweiterung der Aufgaben. Sie sind bereits für das Netzwerk, die Firewalls, den Fernzugriff und das Backup des Kunden verantwortlich. Kältesteuerung, Lüftung und andere vernetzte Technologien in dieselbe Übersicht einzubinden, erfordert keinen Aufbau neuen Fachwissens von Grund auf. Es bedeutet lediglich, sie von nun an als Teil der Umgebung zu betrachten, die Sie schützen.
Wie man das Risiko verringert
Finden Sie zunächst heraus, was tatsächlich vorhanden ist. Erstellen Sie eine Liste aller Steuerungen für Kälte, Lüftung und andere Gebäude- oder Produktionstechnik, inklusive Modell und Firmware-Version, und fragen Sie den Servicepartner, wie die Verbindung hergestellt wird. Viele stellen zu diesem Zeitpunkt fest, dass die Geräte aus dem Internet erreichbar sind.
Beseitigen Sie anschließend die direkte Exposition. Sowohl Danfoss als auch CERT-FR stellen unmissverständlich klar, dass Steuerungssysteme nicht direkt mit dem Internet verbunden sein dürfen. Der Fernzugriff sollte über ein VPN oder einen geschützten Jump-Host erfolgen, mit individuellen Benutzerkonten und, wo immer möglich, Multi-Faktor-Authentifizierung. Ändern Sie Standard- sowie gemeinsam genutzte Passwörter und trennen Sie OT-Geräte durch eine Firewall vom Büronetzwerk und den Kassensystemen.
Planen Sie außerdem für den Fall, dass dennoch etwas schiefgeht. Bei Geräten, die nicht mehr aktualisiert werden können, ist ein unabhängiger Temperaturalarm, der nicht über dasselbe Steuerungssystem läuft, eine kostengünstige Möglichkeit, einen Angriff zu erkennen, bevor die Ware verdirbt. Und für die Computer und Server, die den Standort überwachen und steuern, muss ein vorbereiteter Weg zurück zu einem bekannten, sicheren Zustand existieren.
Wo Acronis Cyber Protect for OT ansetzt
Ein Kälteregler ist ein Embedded-Gerät, und die erste Verteidigungslinie besteht darin sicherzustellen, dass er von außen nicht erreicht werden kann. Rundherum befinden sich jedoch häufig Windows- und Linux-Rechner, die überwachen
[...]