INCIDENT RESPONSE READINESS // GRIDHEART MSP

    03:14 på søndag morgen.

    Telefonen ringer. Det er din største kunde. Alt er nede. På skærmene står der dette:
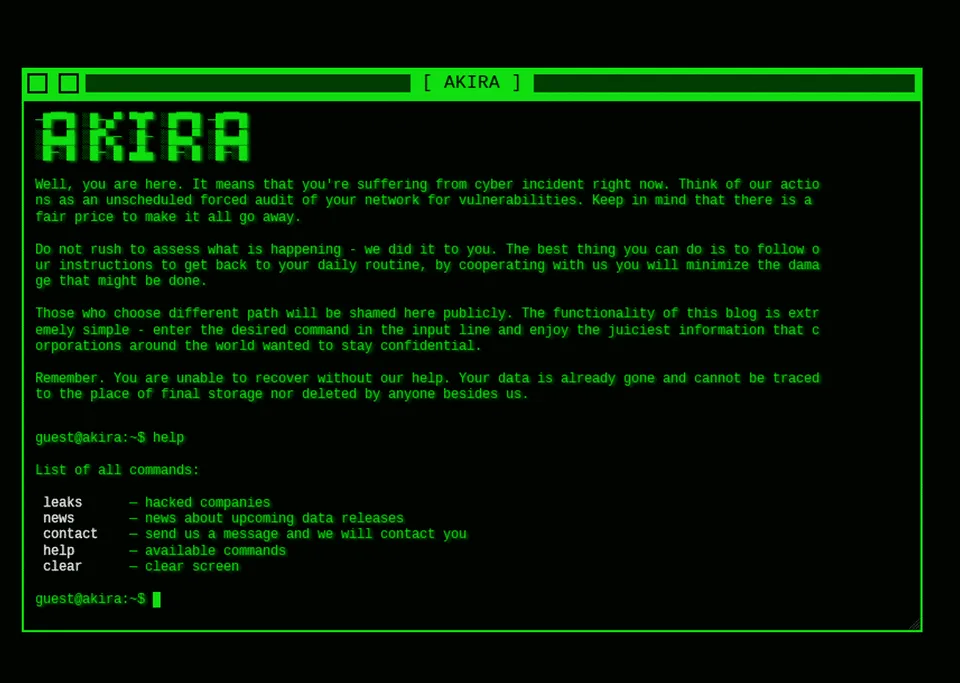
    Ved du, hvad du skal gøre?

    Har du situationen under kontrol - eller improviserer du i panik?

    15 spørgsmål. 6 faser. Fra det første opkald til efterspillet.
    Ærlige svar - der er ingen, der ser dem udover dig selv.

    Dette er ikke en øvelse. Akira har angrebet 250+ nordiske virksomheder siden 2023.

    Gridheart // Ransomware Playbook

    What you do at 03:14. When everything is encrypted.

    Free playbook

    Skærmbillede af Akira ransomware-gruppens terminalskærm. Grøn monospace-tekst på sort baggrund med overskriften AKIRA i pixelart. Teksten lyder: Well, you are here. It means that you're suffering from cyber incident right now. Think of our actions as an unscheduled forced audit of your network for vulnerabilities. Keep in mind that there is a fair price to make it all go away. Do not rush to assess what is happening - we did it to you. The best thing you can do is to follow our instructions to get back to your daily routine. Those who choose different path will be shamed here publicly. Remember. You are unable to recover without our help. Your data is already gone. Nedenfor er en kommandoliste: leaks, news, contact, help, clear.

    The Ransomware Playbook for MSPs

    A practical, step-by-step guide for the first 72 hours of an active ransomware incident. Built with Nordic IRT specialists. Available for SE, UK and EU.

    Choose your region