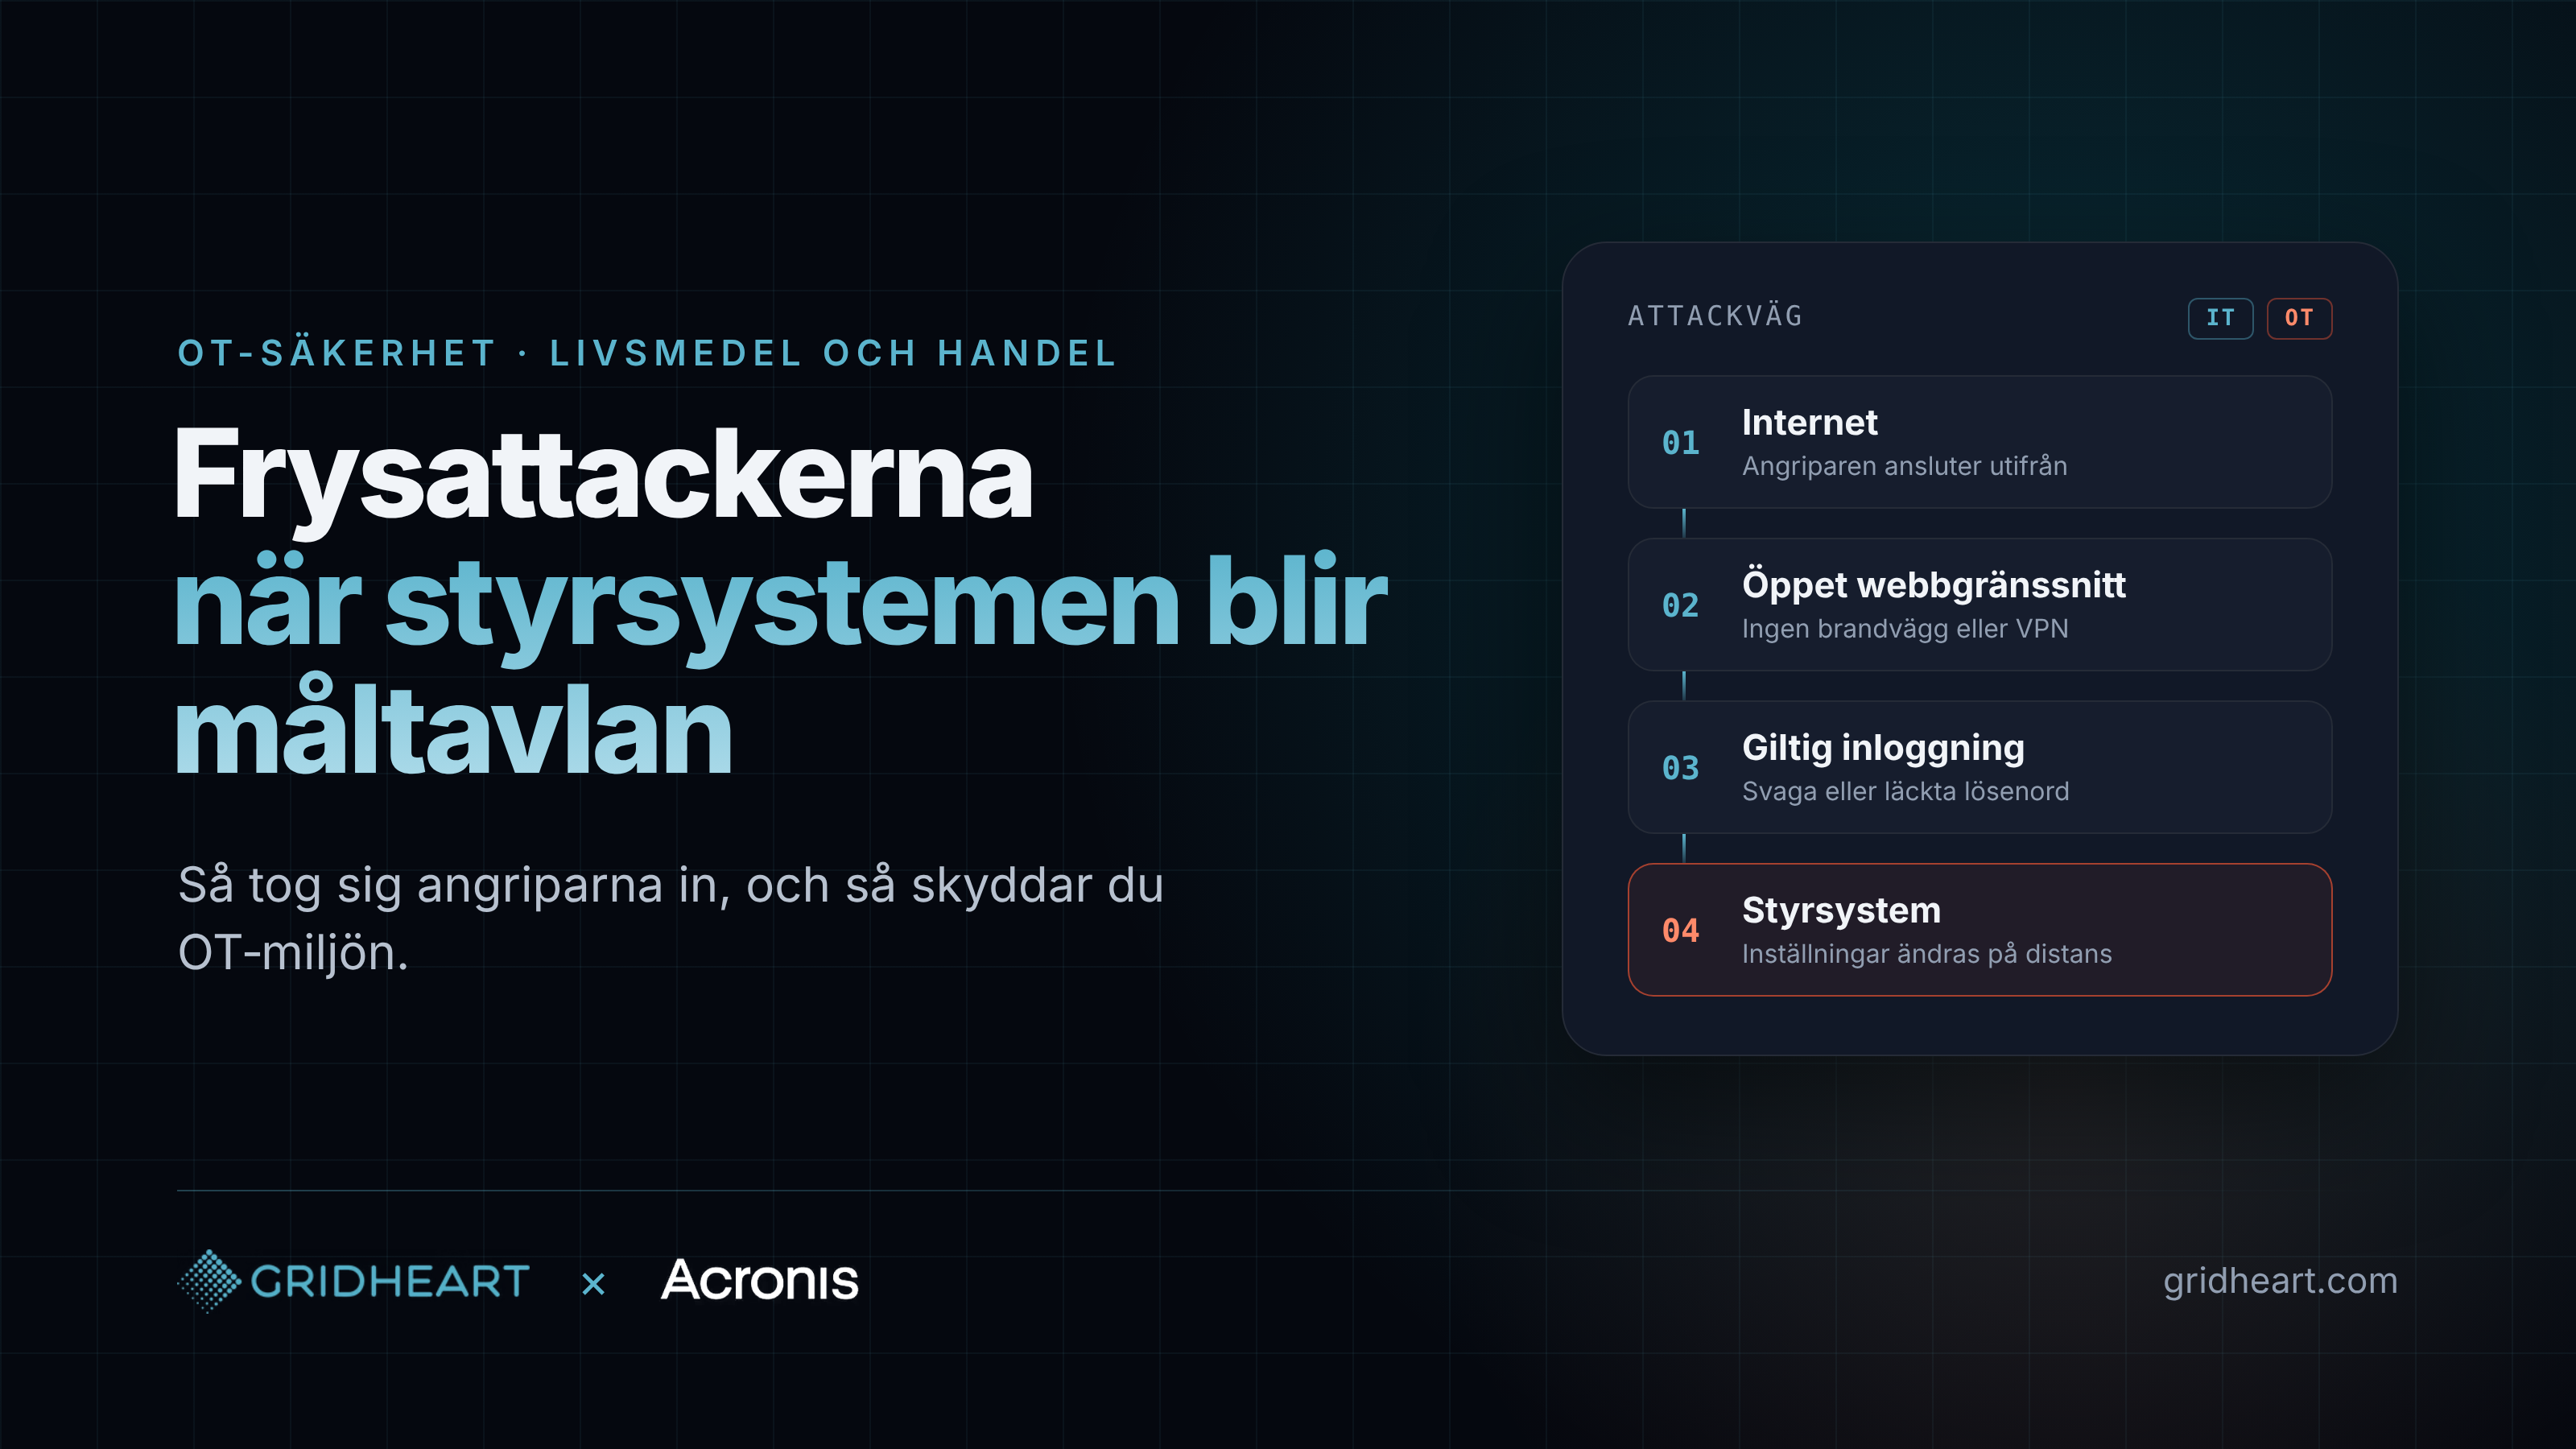
Sådan fungerede angrebet
Angrebet var rettet mod kølestyringer fra den danske producent Danfoss, specifikt de ældre AK-SM 800- og AK-SC 355-enheder. Angriberne satte fordamperne i afrimningstilstand og lod dem køre hele natten med temperaturindstillinger på op til 50 grader celsius. I flere tilfælde var personalet på stedet ikke i stand til at gendanne indstillingerne, og køle- og frysevarer måtte kasseres. Sveriges Nationale Cybersikkerhedscenter, en del af Försvarets radioanstalt (FRA), bistår med håndteringen.
Ud over Sverige blev der samme nat rapporteret om angreb i Belgien, Irland, Holland, Luxembourg, Estland og Finland. Mønsteret var det samme overalt: styringer, der kunne tilgås udefra og manipuleres, uden at nogen opdagede det før om morgenen.
Én detalje skiller sig ud fra et it-perspektiv. Hos en af de store svenske kæder var de berørte lokationer tilkoblet uden for koncernens centrale netværk, hvilket betød uden for det miljø, som it-afdelingen overvåger. Den samme type styresystem findes i restauranter, storkøkkener, slagtere og mindre fødevarevirksomheder, ofte installeret af en køletekniker og derefter overladt til sig selv i årevis.
En anden bølge på tre uger
Angrebene i november gentog en række tidligere hændelser. Den 12. oktober blev omkring 700 butikker i Frankrig ramt på nøjagtig samme måde, rettet mod de samme styreenheder. Det franske CERT-FR udsendte advarsler og anbefalinger inden for få dage, og Danfoss opfordrede kunderne til at gennemgå deres installationer.
Truslen var kendt, metoden var kendt, og producenten havde givet klare råd. Alligevel forblev tilstrækkeligt mange lokationer eksponerede til, at den næste bølge kunne ramme syv lande tre uger senere. Det siger mindre om angribernes evner og mere om, hvor svært det er at handle på en advarsel, når ingen har et klart ejerskab over udstyret.
For svenske virksomheder sker dette samtidig med, at kravene strammes. Den nye svenske cybersikkerhedslov og NIS2 omfatter fødevareproduktion og -distribution, og flere virksomheder forventes nu at kunne påvise, at de har kontrol over deres systemer – herunder dem, der er placeret i et teknikrum bag fryserækken.
Hvorfor styreenhederne var så lette at nå
Angriberne havde ikke brug for avancerede sårbarheder for at udføre disse angreb. Ifølge rapporter fra Frankrig og Belgien blev styreenhederne tilgået via webgrænseflader, der var direkte eksponeret mod internettet, ved brug af loginoplysninger, der gav fuld kontrol. Ingen softwaresårbarhed er blevet knyttet til angrebene, og de kræver begrænsede tekniske færdigheder at udføre.
Tre forhold gør kølestyring til et attraktivt mål. Udstyret har en lang levetid: AK-SM 800 har været udgået af produktion siden 2021 og AK-SC 355 siden 2016, og ingen af dem modtager længere sikkerhedsopdateringer. Det installeres og vedligeholdes ofte af en ekstern servicepartner, som har brug for fjernadgang, hvilket let ender med en åben port og en delt adgangskode. Og det ender sjældent på it-afdelingens fortegnelse, fordi det betragtes som en del af bygningen snarere end netværket.
Det mønster er ikke unikt for kølesystemer. Ventilation, adgangskontrol, energimåling og produktionsudstyr i mindre fødevarevirksomheder deler den samme historie og dermed den samme sårbarhed.
Et OT-angreb med et it-indgangspunkt
Det, der blev sat ud af drift, var OT, men adgangsvejen var klassisk it: Webgrænseflader eksponeret mod internettet, loginoplysninger der virkede, fjernadgang uden individuelle konti eller multifaktorautentificering, samt udstyr uden segmentering fra resten af netværket. Ingen af disse svagheder er specifikke for kølestyring. Det handler om den samme grundlæggende it-hygiejne, som gælder for en server eller en firewall.
Forskellen er, at udstyret er faldet mellem to stole. It-afdelingen betragter kølingen som en del af bygningen, køleteknikeren betragter den som en maskine, og ingen har det overordnede ansvar for, at den er tilkoblet. I praksis befinder OT-udstyr sig på det samme netværk, tilgås over det samme internet og beskyttes af samme type adgangskoder som alt andet. Derfor skal det også være omfattet af de samme rutiner for inventarstyring, adgangskontrol, overvågning og genoprettelse.
For en MSP er dette en naturlig udvidelse af opgaven. I har allerede ansvaret for kundens netværk, firewalls, fjernadgang og backup. At inkludere kølestyring, ventilation og anden forbundet teknologi i det samme overblik kræver ikke, at man opbygger ny ekspertise fra bunden. Det handler om at begynde at medregne dem som en del af det miljø, I beskytter.
Sådan reduceres risikoen
Begynd med at kortlægge, hvad der rent faktisk findes. Lav en liste over alle styreenheder til køling, ventilation og anden bygnings- eller produktionsteknologi med angivelse af model og firmwareversion, og spørg servicepartneren, hvordan de opretter forbindelse. Mange opdager på dette stadie, at udstyret kan tilgås fra internettet.
Fjern derefter den direkte eksponering. Både Danfoss og CERT-FR slår fast, at kontrolsystemer ikke bør være eksponeret mod internettet. Fjernadgang bør ske via en VPN eller en beskyttet jump host med individuelle konti pr. bruger og multifaktorautentificering, hvor det er muligt. Skift standardadgangskoder og delte adgangskoder, og adskil OT-udstyr fra kontornetværket og kassesystemerne ved hjælp af en firewall.
Planlæg også for, at noget alligevel kan gå galt. For udstyr, der ikke længere kan opdateres, er en uafhængig temperaturalarm, der ikke kører gennem det samme kontrolsystem, en billig måde at opdage et angreb på, før varerne tager skade. Og for de computere og servere, der overvåger og styrer lokationen, skal der være en klar vej tilbage til en kendt, velfungerende tilstand.
Hvor Acronis Cyber Protect for OT passer ind
En kølestyring er en integreret enhed (embedded device), og den første forsvarslinje er at sikre, at den ikke kan tilgås udefra. Men omkring den findes der ofte Windows- og Linux-maskiner, som overvåger
[...]