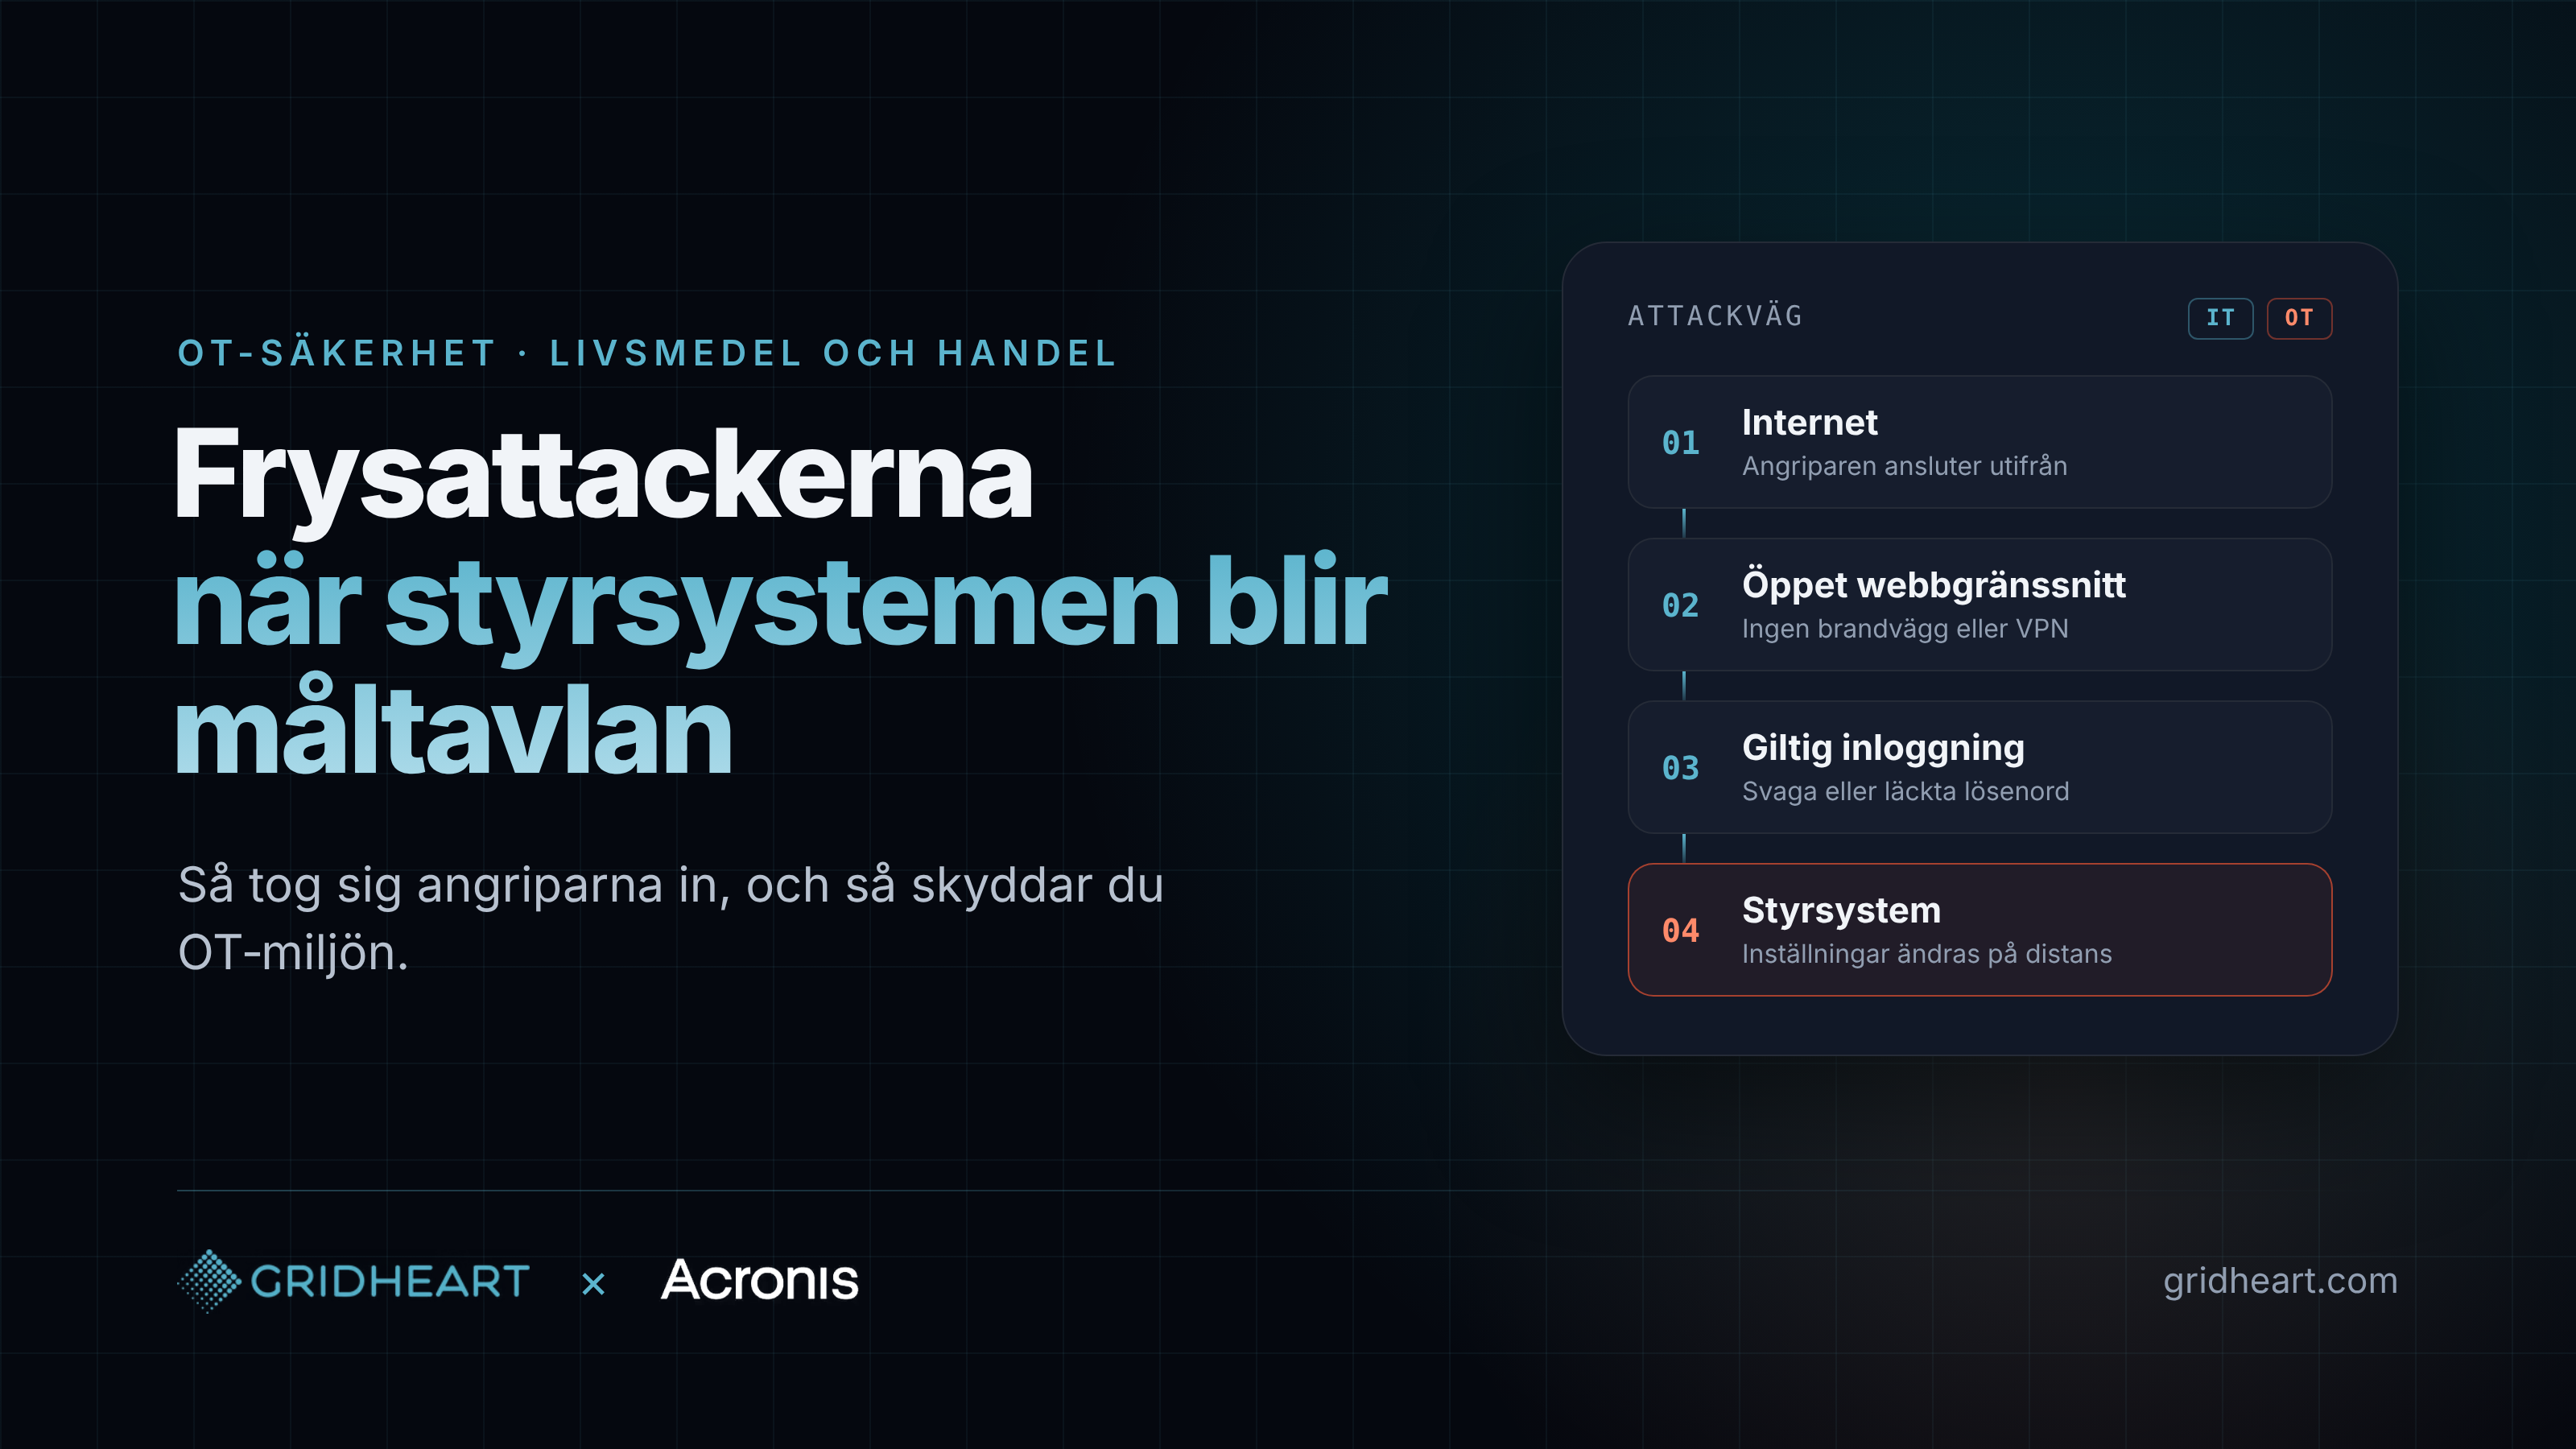
Hvordan angrepet fungerte
Angrepet var rettet mot kjølekontrollere fra den danske produsenten Danfoss, nærmere bestemt de eldre AK-SM 800- og AK-SC 355-enhetene. Angriperne satte fordamperne i avrimingsmodus og lot dem gå hele natten, med temperaturinnstillinger på opptil 50 grader celsius. I flere tilfeller klarte ikke de ansatte på stedet å gjenopprette innstillingene, og kjøle- og frysevarer måtte kastes. Sveriges nasjonale cybersikkerhetssenter, en del av Försvarets radioanstalt (FRA), bistår i håndteringen.
Utover Sverige ble det rapportert om angrep samme natt i Belgia, Irland, Nederland, Luxembourg, Estland og Finland. Mønsteret var det samme overalt: kontrollere som var tilgjengelige utenfra og som ble manipulert uten at noen oppdaget det før om morgenen.
Én detalj skiller seg ut fra et IT-perspektiv. Hos en av de store svenske kjedene var de berørte butikkene tilkoblet utenfor konsernets sentrale nettverk, det vil si utenfor miljøet IT-avdelingen overvåker. Samme type kontrollsystem finnes i restauranter, storkjøkken, slakterier og mindre næringsmiddelbedrifter – ofte installert av en kjøletekniker og deretter overlatt til seg selv i årevis.
En ny bølge på tre uker
Novemberangrepene gjentok en rekke tidligere hendelser. Den 12. oktober ble rundt 700 butikker i Frankrike rammet på nøyaktig samme måte, rettet mot de samme kontrollerne. Franske CERT-FR sendte ut advarsler og anbefalinger i løpet av få dager, og Danfoss oppfordret kundene til å gå gjennom installasjonene sine.
Trusselen var kjent, metoden var kjent, og produsenten hadde gitt klare råd. Likevel var mange nok lokasjoner fortsatt eksponert til at neste bølge kunne ramme sju land tre uker senere. Det sier mindre om angripernes kapasitet og mer om hvor vanskelig det er å handle på en advarsel når ingen har et klart eierskap til utstyret.
For svenske virksomheter kommer dette samtidig som kravene strammes inn. Den nye svenske cybersikkerhetsloven og NIS2 omfatter matproduksjon og distribusjon, og flere selskaper forventes nå å vise at de har kontroll over systemene sine – inkludert dem som står i et teknisk rom bak frysedisken.
Hvorfor kontrollerne var så enkle å nå
Angriperne trengte ingen avansert sårbarhet for å gjennomføre disse angrepene. Ifølge rapporter fra Frankrike og Belgia ble kontrollerne nådd via nettgrensesnitt som var direkte eksponert mot internett, ved bruk av påloggingsinformasjon som ga full kontroll. Ingen programvaresårbarhet er knyttet til angrepene, og de krever lite teknisk kompetanse å gjennomføre.
Tre ting gjør kjølekontrollere til et attraktivt mål. Utstyret har lang levetid: AK-SM 800 har vært ute av produksjon siden 2021 og AK-SC 355 siden 2016, og ingen av dem mottar lenger sikkerhetsoppdateringer. De blir ofte installert og vedlikeholdt av en ekstern servicepartner som trenger fjerntilgang, noe som fort ender med en åpen port og et delt passord. Og de havner sjelden i IT-avdelingens utstyrsoversikt, fordi de regnes som en del av bygget snarere enn nettverket.
Dette mønsteret er ikke unikt for kjølesystemer. Ventilasjon, adgangskontroll, energimåling og produksjonsutstyr i mindre næringsmiddelbedrifter deler samme historie, og dermed samme eksponering.
Et OT-angrep med en IT-inngangsport
Det som ble slått ut var OT, men veien inn var klassisk IT. Nettgrensesnitt eksponert mot internett, påloggingsinformasjon som fungerte, fjerntilgang uten individuelle brukerkontoer eller tofaktorautentisering, og utstyr uten segmentering fra resten av nettverket. Ingen av disse svakhetene er spesifikke for kjølekontrollere. Det handler om den samme grunnleggende IT-hygienen som gjelder for en server eller en brannmur.
Forskjellen er at utstyret har falt mellom to stoler. IT-avdelingen ser på kjøling som en del av bygget, kjøleteknikeren ser på det som en maskin, og ingen har et overordnet ansvar for at det faktisk er tilkoblet. I praksis står OT-utstyr på det samme nettverket, nås over det samme internettet og beskyttes av samme type passord som alt annet. Derfor må det også omfattes av de samme rutinene for oversikt, tilgangsstyring, overvåking og gjenoppretting.
For en MSP er dette en naturlig utvidelse av oppdraget. Du har allerede ansvaret for kundens nettverk, brannmurer, fjerntilgang og sikkerhetskopiering. Å inkludere kjølekontroll, ventilasjon og annen tilkoblet teknologi i samme oversikt krever ikke at man bygger opp ny ekspertise fra bunnen av. Det betyr bare at man begynner å regne dem som en del av miljøet man beskytter.
Hvordan redusere risikoen
Start med å finne ut hva som faktisk finnes der ute. Lag en oversikt over hver eneste kontroller for kjøling, ventilasjon og annen bygnings- eller produksjonsteknologi, med modell og fastvareversjon, og spør servicepartneren hvordan de kobler seg til. Mange oppdager på dette stadiet at utstyret er tilgjengelig fra internett.
Fjern deretter den direkte eksponeringen. Både Danfoss og CERT-FR er tydelige på at kontrollsystemer ikke skal være eksponert mot internett. Fjerntilgang bør gå via et VPN eller en beskyttet hoppserver (jump host), med individuelle kontoer per bruker og tofaktorautentisering der det er mulig. Endre standard- og delte passord, og skill OT-utstyr fra kontornettverket og kassasystemene med en brannmur.
Planlegg også for at noe likevel kan gå galt. For utstyr som ikke lenger kan oppdateres, er en uavhengig temperaturalarm som ikke går via det samme kontrollsystemet en rimelig måte å oppdage et angrep på før varene blir ødelagt. Og for datamaskinene og serverne som overvåker og styrer anlegget, må det finnes en klar vei tilbake til en kjent, sikker tilstand.
Hvor Acronis Cyber Protect for OT passer inn
En kjølekontroller er en innebygd enhet (embedded device), og den første forsvarslinjen er å sørge for at den ikke kan nås utenfra. Men rundt den finnes det ofte Windows- og Linux-maskiner som overvåker
[...]