De diepvriesaanvallen – wanneer besturingssystemen het doelwit worden
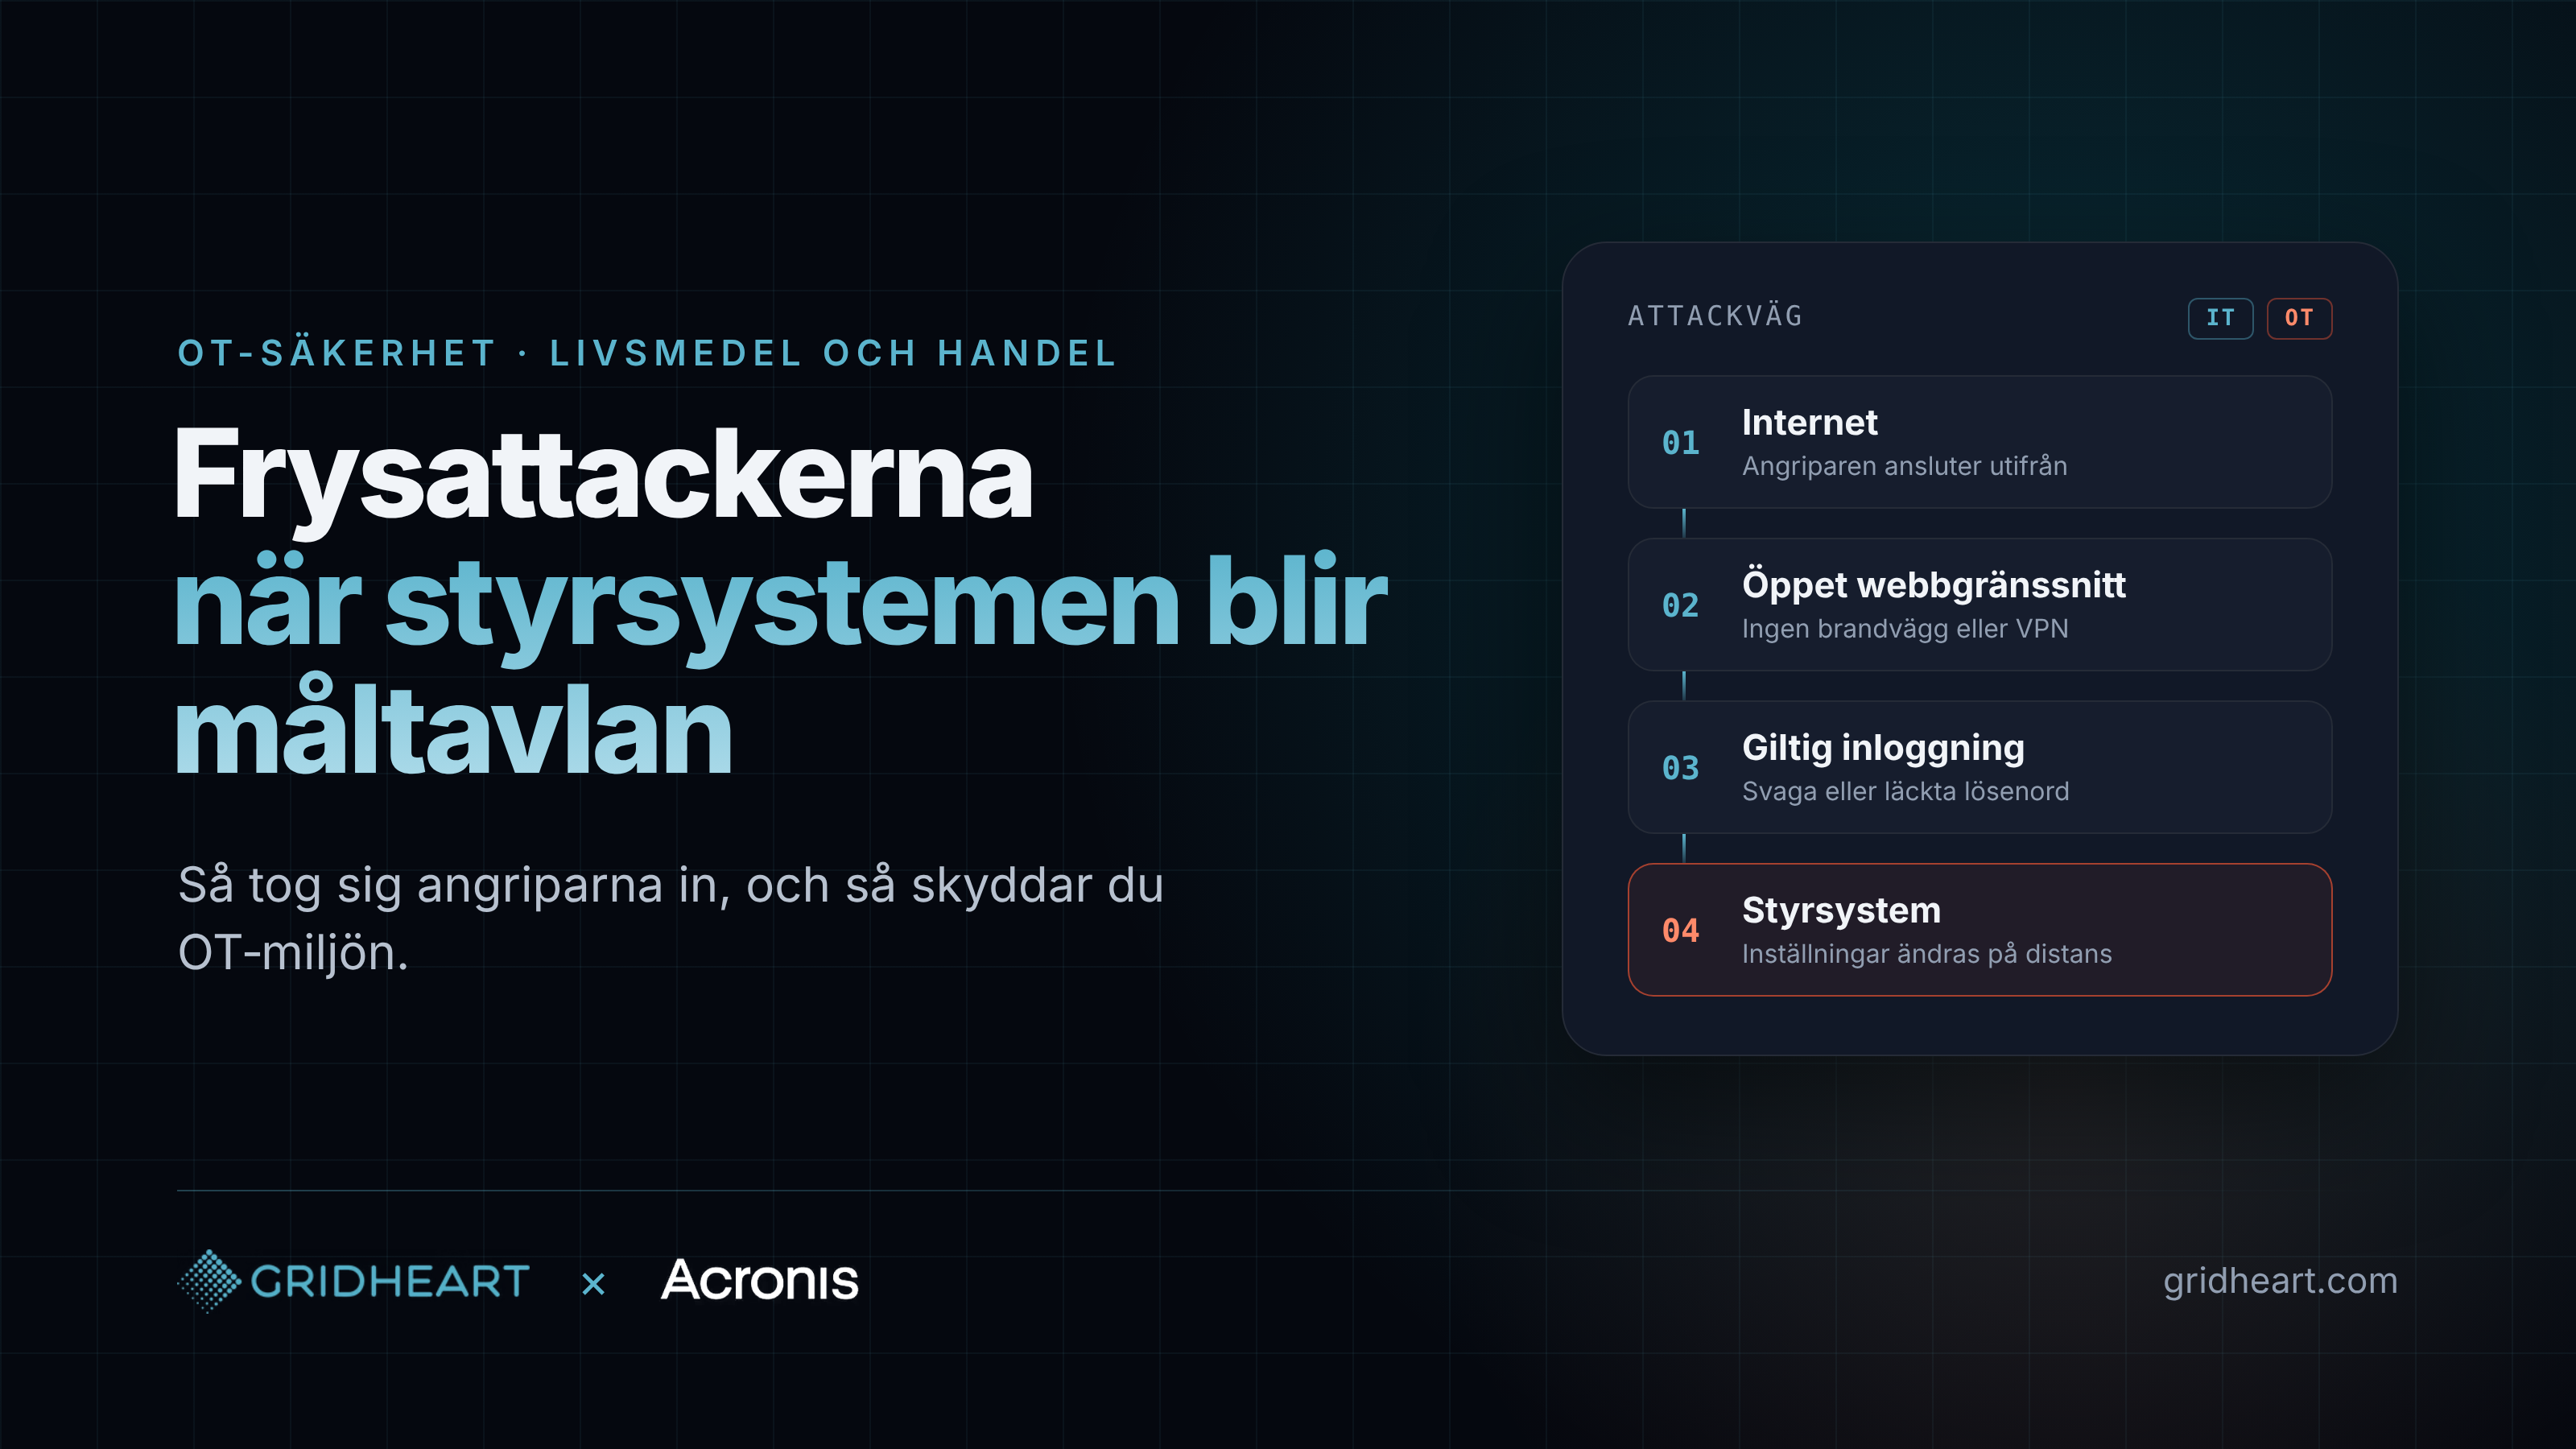
Hoe de aanval te werk ging
De aanval was gericht op koelingscontrollers van de Deense fabrikant Danfoss, specifiek de oudere modellen AK-SM 800 en AK-SC 355. De aanvallers zetten de verdampers in de ontdooimodus en lieten deze de hele nacht draaien, met temperatuurinstellingen tot wel 50 graden Celsius. In verschillende gevallen was het personeel ter plaatse niet in staat de instellingen te herstellen, waardoor gekoelde en diepgevroren producten moesten worden weggegooid. Het Zweedse National Cyber Security Centre, onderdeel van de National Defence Radio Establishment (FRA), ondersteunt bij de respons.
Buiten Zweden werden diezelfde nacht aanvallen gemeld in België, Ierland, Nederland, Luxemburg, Estland en Finland. Het patroon was overal hetzelfde: controllers die van buitenaf bereikbaar waren en konden worden gemanipuleerd zonder dat iemand het merkte tot de volgende ochtend.
Eén detail springt eruit vanuit een IT-perspectief. Bij een van de grote Zweedse ketens waren de getroffen locaties buiten het centrale netwerk van de groep aangesloten, wat betekent dat ze buiten de omgeving vielen die de IT-afdeling monitort. Hetzelfde type regelsysteem is te vinden in restaurants, professionele keukens, slagerijen en kleinere voedingsbedrijven, vaak geïnstalleerd door een koeltechnicus en vervolgens jarenlang onaangeroerd gelaten.
Een tweede golf in drie weken tijd
De aanvallen in november waren een herhaling van een eerdere reeks. Op 12 oktober werden ongeveer 700 winkels in Frankrijk op exact dezelfde manier getroffen, gericht op dezelfde controllers. Het Franse CERT-FR gaf binnen enkele dagen waarschuwingen en aanbevelingen uit, en Danfoss drong er bij klanten op aan hun installaties te controleren.
De dreiging was bekend, de methode was bekend en de fabrikant had duidelijk advies gegeven. Desondanks bleven er genoeg locaties kwetsbaar om drie weken later een volgende golf toe te laten slaan in zeven landen. Dat zegt minder over de capaciteiten van de aanvallers en meer over hoe moeilijk het is om te handelen naar aanleiding van een waarschuwing wanneer niemand duidelijk eigenaar is van de apparatuur.
Voor Zweedse bedrijven komt dit op een moment dat de eisen worden aangescherpt. De nieuwe Zweedse Cybersecuritywet en NIS2 hebben betrekking op de productie en distributie van voedsel, en van meer bedrijven zal nu worden verwacht dat ze aantonen dat ze hun systemen onder controle hebben - inclusief de systemen die in een technische ruimte achter het diepvriespad staan.
Waarom de controllers zo eenvoudig te bereiken waren
De aanvallers hadden geen geavanceerde kwetsbaarheid nodig om deze aanvallen uit te voeren. Volgens berichtgeving uit Frankrijk en België werden de controllers bereikt via webinterfaces die rechtstreeks aan het internet waren blootgesteld, met inloggegevens die volledige controle boden. Er is geen softwarekwetsbaarheid gekoppeld aan de aanvallen, en ze vereisen weinig technische vaardigheden om uit te voeren.
Drie zaken maken koelingsregeling een aantrekkelijk doelwit. De apparatuur heeft een lange levensduur: de AK-SM 800 is sinds 2021 uit productie en de AK-SC 355 sinds 2016, en geen van beide ontvangt nog beveiligingsupdates. Ze worden vaak geïnstalleerd en onderhouden door een externe servicepartner die externe toegang nodig heeft, wat al snel resulteert in een open poort en een gedeeld wachtwoord. En ze belanden zelden in de inventaris van de IT-afdeling, omdat ze worden gezien als onderdeel van het pand in plaats van het netwerk.
Dat patroon is niet uniek voor koeling. Ventilatie, toegangscontrole, energiemeting en productieapparatuur in kleinere voedingsbedrijven delen dezelfde achtergrond en daardoor dezelfde blootstelling.
Een OT-aanval met een IT-invalshoek
Wat werd uitgeschakeld was OT, maar de weg naar binnen was klassieke IT. Webinterfaces blootgesteld aan het internet, inloggegevens die werkten, externe toegang zonder individuele accounts of multifactorauthenticatie, en apparatuur zonder segmentatie van de rest van het netwerk. Geen van deze zwakke plekken is specifiek voor koelingsregelsystemen. Het gaat om dezelfde elementaire IT-hygiëne die geldt voor een server of een firewall.
Het verschil is dat de apparatuur tussen wal en schip is gevallen. De IT-afdeling ziet koeling als onderdeel van het gebouw, de koeltechnicus ziet het als een machine, en geen van beiden heeft de overkoepelende verantwoordelijkheid voor het feit dat deze verbonden is. In de praktijk bevindt OT-apparatuur zich op hetzelfde netwerk, wordt deze bereikt via hetzelfde internet en wordt deze beschermd door hetzelfde soort wachtwoorden als al het andere. Ze moet dus ook worden meegenomen in dezelfde routines voor inventarisatie, toegangsbeheer, monitoring en herstel.
Voor een MSP is dit een logische uitbreiding van de werkzaamheden. U bent al verantwoordelijk voor het netwerk, de firewalls, de externe toegang en de back-up van de klant. Het meenemen van koelingsregeling, ventilatie en andere aangesloten technologie in hetzelfde overzicht vereist niet dat u vanaf nul nieuwe expertise moet opbouwen. Het betekent dat u ze begint mee te tellen als onderdeel van de omgeving die u beveiligt.
Hoe u het risico verkleint
Begin met in kaart brengen wat er daadwerkelijk aanwezig is. Maak een lijst van elke controller voor koeling, ventilatie en andere gebouw- of productietechnologie, inclusief model en firmwareversie, en vraag de servicepartner hoe deze verbinding maakt. Velen ontdekken in deze fase dat de apparatuur vanaf het internet bereikbaar is.
Neem vervolgens de directe blootstelling weg. Zowel Danfoss als CERT-FR zijn duidelijk over het feit dat regelsystemen niet aan het internet mogen worden blootgesteld. Externe toegang moet verlopen via een VPN of een beveiligde jump host, met individuele accounts per gebruiker en waar mogelijk multifactorauthenticatie. Wijzig standaard- en gedeelde wachtwoorden en scheid OT-apparatuur van het kantoornetwerk en de kassasystemen met een firewall.
Houd er ook rekening mee dat er alsnog iets mis kan gaan. Voor apparatuur die niet meer kan worden geüpdatet, is een onafhankelijk temperatuuralarm dat niet via hetzelfde regelsysteem loopt een goedkope manier om een aanval te detecteren voordat de goederen bedorven zijn. En voor de computers en servers die de locatie monitoren en aansturen, moet er een gereed pad zijn om terug te keren naar een bekende, veilige staat.
Waar Acronis Cyber Protect for OT van pas komt
Een koelingscontroller is een embedded apparaat, en de eerste verdedigingslinie is zorgen dat deze van buitenaf niet bereikbaar is. Maar daaromheen staan vaak Windows- en Linux-machines die monitoren
[...]