PRONTO PER LA RISPOSTA AGLI INCIDENTI // GRIDHEART MSP

    03:14 di domenica mattina.

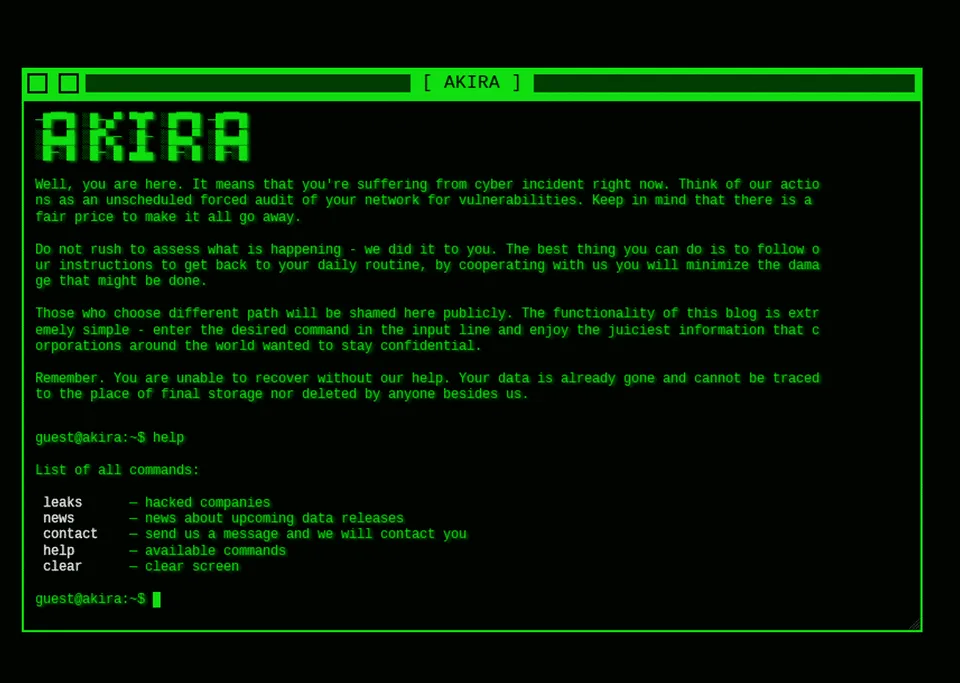
    Il telefono squilla. È il tuo cliente più grande. Tutto è bloccato. Sugli schermi appare questo:
    Sai cosa fare?

    Hai la situazione sotto controllo - o stai improvvisando nel panico?

    15 domande. 6 fasi. Dalla prima chiamata al post-incidente.
    Risposte oneste - nessuno le vede tranne te.

    Questa non è un'esercitazione. Akira ha attaccato più di 250 aziende nordiche dal 2023.

    Gridheart // Ransomware Playbook

    What you do at 03:14. When everything is encrypted.

    Free playbook

    Screenshot della schermata del terminale del gruppo ransomware Akira. Testo verde monospace su sfondo nero con il titolo AKIRA in pixel art. Il testo recita: Ebbene, eccoti qui. Significa che stai subendo un incidente informatico proprio ora. Considera le nostre azioni come un audit forzato non programmato della tua rete per individuare vulnerabilità. Tieni presente che c'è un prezzo equo per far sì che tutto svanisca. Non affrettarti a valutare cosa sta succedendo - lo abbiamo già fatto noi. La cosa migliore che puoi fare è seguire le nostre istruzioni per tornare alla tua routine quotidiana. Chi sceglie un percorso diverso sarà pubblicamente messo alla gogna qui. Ricorda. Non puoi recuperare senza il nostro aiuto. I tuoi dati sono già spariti. Sotto c'è una lista di comandi: leaks, news, contact, help, clear.

    The Ransomware Playbook for MSPs

    A practical, step-by-step guide for the first 72 hours of an active ransomware incident. Built with Nordic IRT specialists. Available for SE, UK and EU.

    Choose your region