Gli attacchi ai congelatori: quando i sistemi di controllo diventano il bersaglio
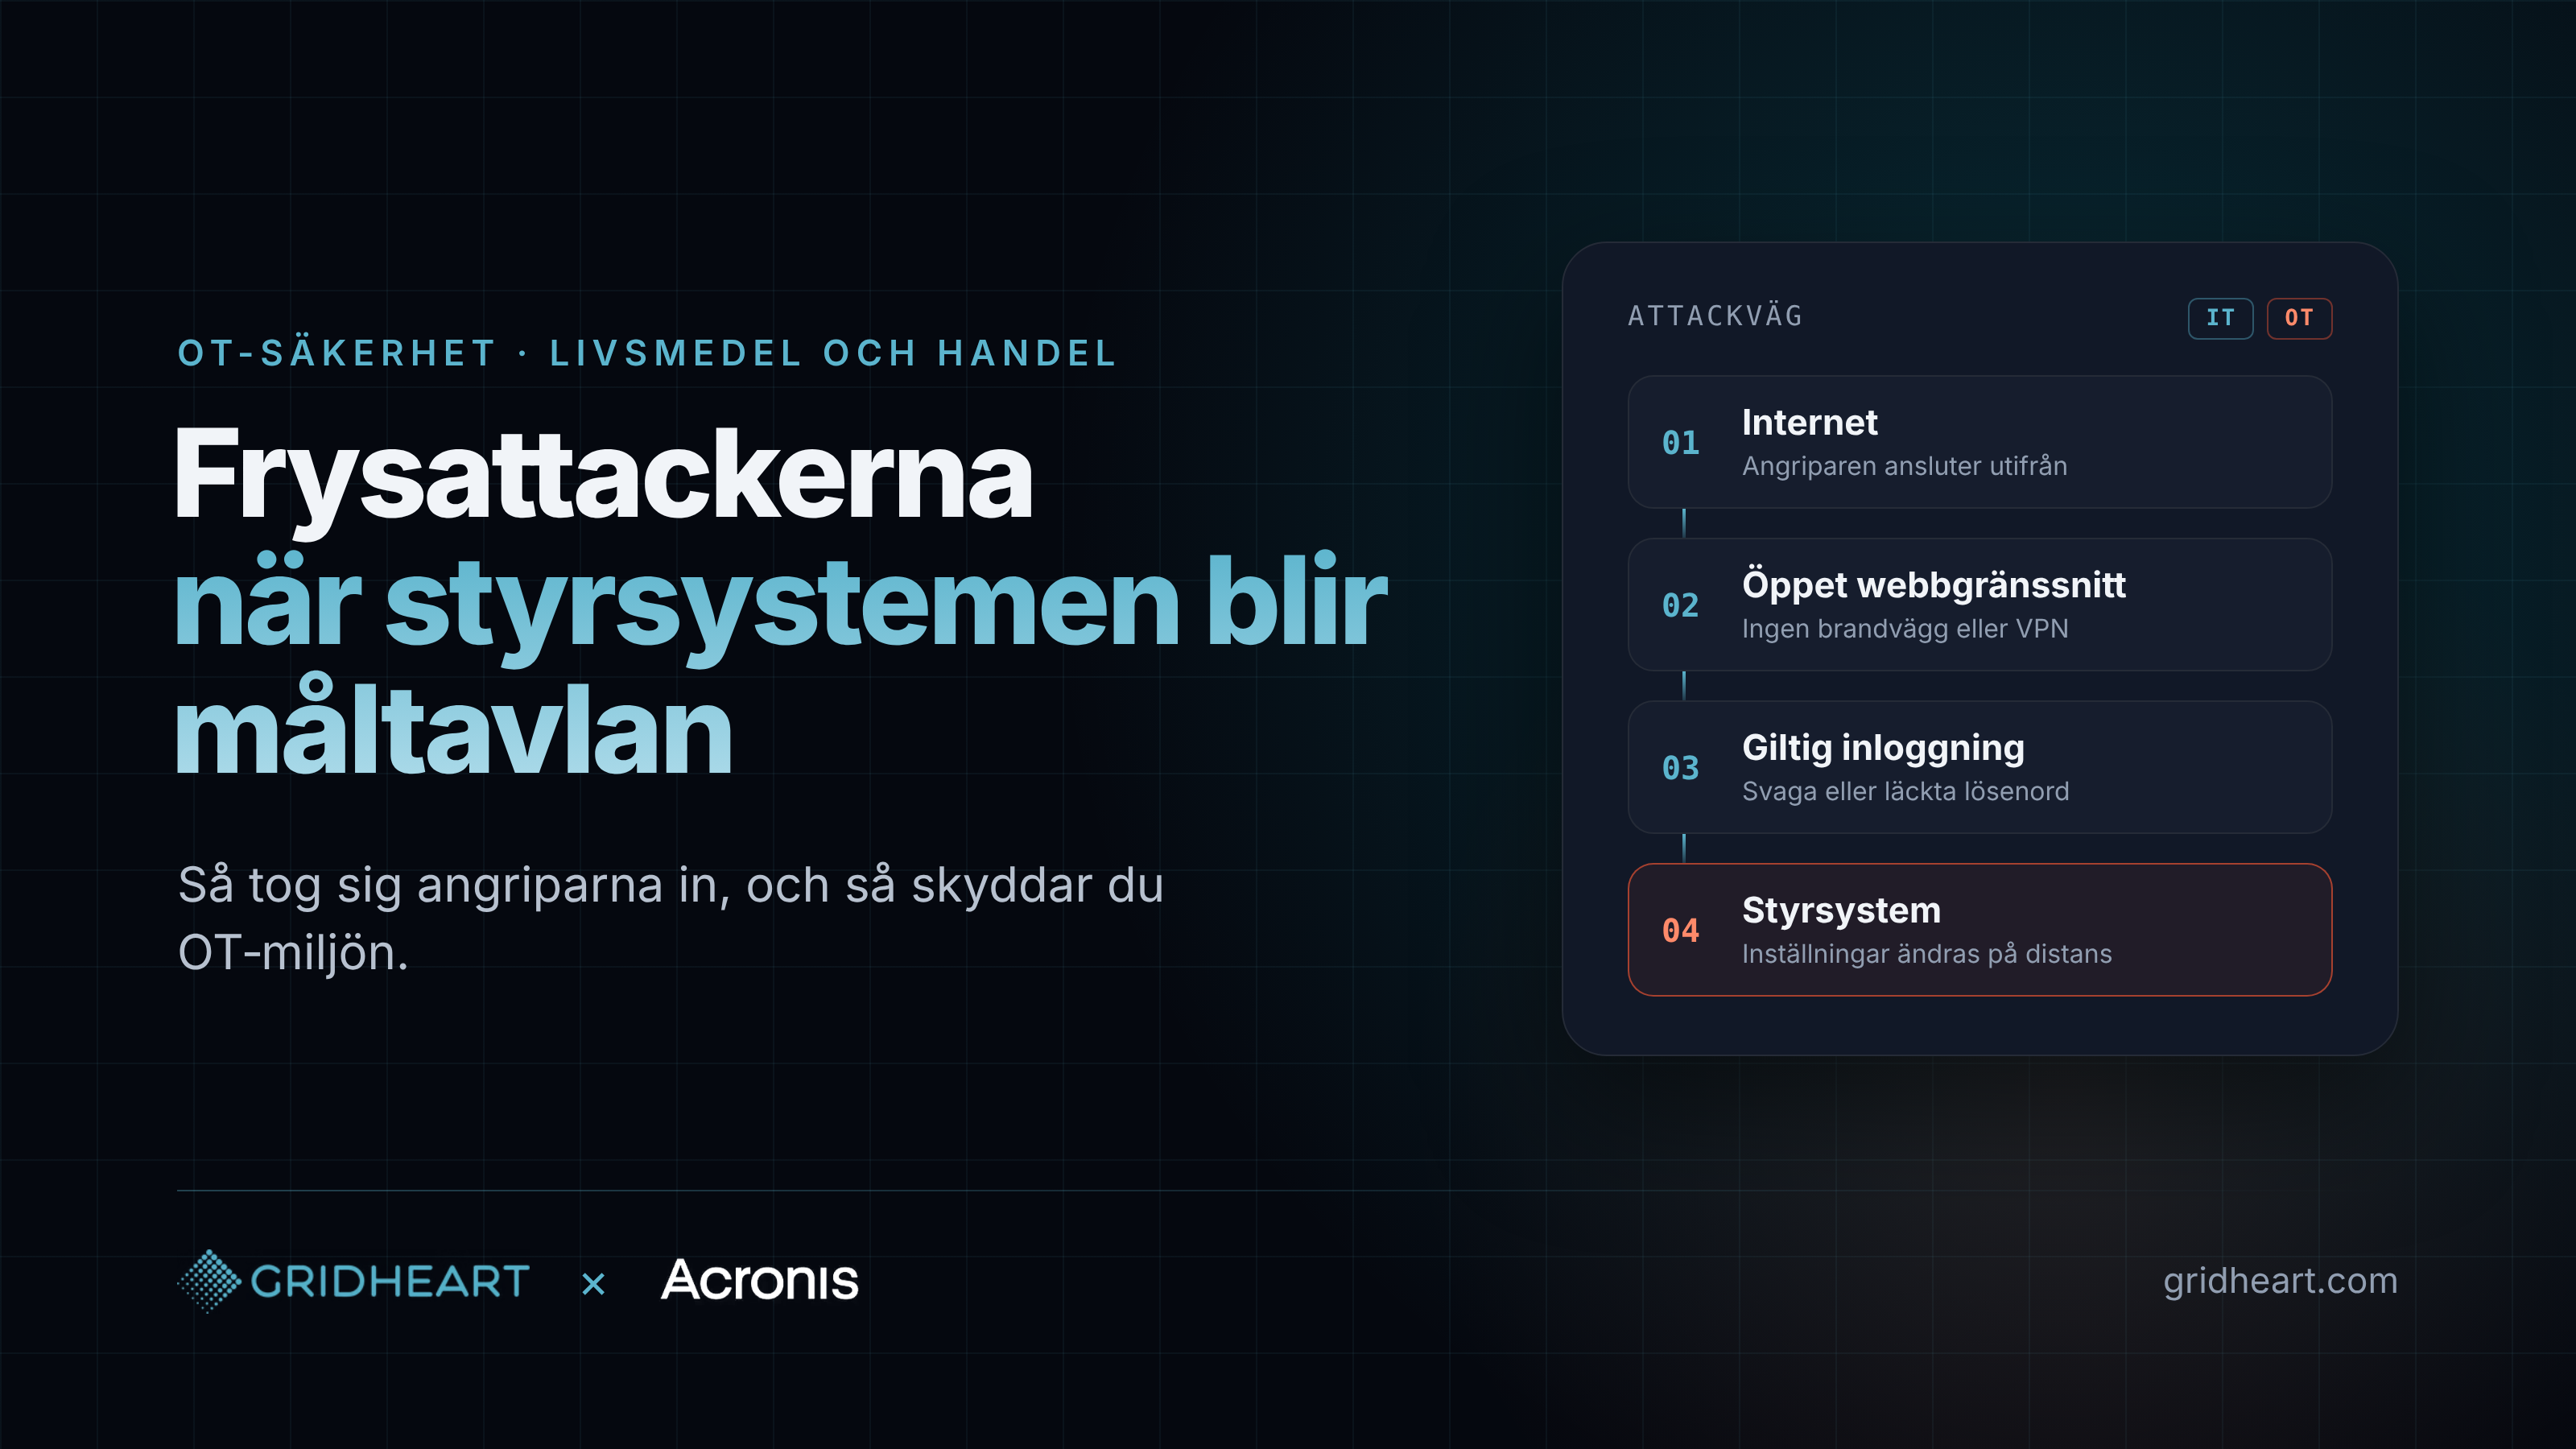
Come ha funzionato l'attacco
L'attacco ha preso di mira i controller di refrigerazione del produttore danese Danfoss, in particolare i modelli più datati AK-SM 800 e AK-SC 355. Gli aggressori hanno impostato gli evaporatori in modalità di sbrinamento lasciandoli in funzione per tutta la notte, con impostazioni di temperatura fino a 50 gradi Celsius. In diversi casi, il personale sul posto non è stato in grado di ripristinare le impostazioni e i prodotti refrigerati e surgelati sono dovuti essere gettati via. Il Centro Nazionale per la Sicurezza Cibernetica svedese, parte dell'Istituto Nazionale per la Ricerca sulla Difesa Radioelettrica (FRA), sta fornendo assistenza per la risposta all'incidente.
Oltre alla Svezia, attacchi simili sono stati segnalati nella stessa notte in Belgio, Irlanda, Paesi Bassi, Lussemburgo, Estonia e Finlandia. Lo schema è stato identico ovunque: controller raggiungibili dall'esterno e manipolati senza che nessuno se ne accorgesse fino al mattino successivo.
Un dettaglio salta all'occhio dal punto di vista IT. Presso una delle grandi catene svedesi, i siti colpiti erano collegati all'esterno della rete centrale del gruppo, vale a dire al di fuori dell'ambiente monitorato dal dipartimento IT. Lo stesso tipo di sistema di controllo si trova in ristoranti, cucine professionali, macellerie e piccole imprese alimentari, spesso installato da un tecnico frigorista e poi lasciato incustodito per anni.
Una seconda ondata in tre settimane
Gli attacchi di novembre hanno replicato una serie di incidenti precedenti. Il 12 ottobre, circa 700 negozi in Francia sono stati colpiti esattamente nello stesso modo, prendendo di mira gli stessi controller. L'agenzia francese CERT-FR ha diramato avvisi e raccomandazioni nel giro di pochi giorni e Danfoss ha esortato i clienti a verificare le proprie installazioni.
La minaccia era nota, il metodo era noto e il produttore aveva fornito indicazioni chiare. Ciononostante, un numero sufficiente di impianti è rimasto esposto consentendo all'ondata successiva di colpire sette paesi tre settimane dopo. Ciò la dice lunga non tanto sulle capacità degli aggressori, quanto sulla difficoltà di intervenire a seguito di un avviso quando la proprietà dell'apparecchiatura non è chiaramente definita.
Per le imprese svedesi, questo avviene proprio mentre i requisiti normativi si fanno più stringenti. La nuova legge svedese sulla sicurezza informatica e la direttiva NIS2 riguardano anche la produzione e la distribuzione alimentare, e a un numero sempre maggiore di aziende verrà richiesto di dimostrare di avere il pieno controllo dei propri sistemi, compresi quelli situati in una sala macchine dietro la corsia dei surgelati.
Perché i controller erano così facili da raggiungere
Gli aggressori non hanno avuto bisogno di alcuna vulnerabilità avanzata per sferrare questi attacchi. Secondo le segnalazioni provenienti da Francia e Belgio, i controller sono stati raggiunti tramite interfacce web esposte direttamente su Internet, utilizzando credenziali di accesso che garantivano il pieno controllo. Nessuna vulnerabilità software è stata associata agli attacchi, che richiedono scarse competenze tecniche per essere eseguiti.
Tre fattori rendono il controllo della refrigerazione un bersaglio attraente. Le apparecchiature hanno un ciclo di vita lungo: l'AK-SM 800 è fuori produzione dal 2021 e l'AK-SC 355 dal 2016, ed entrambi non ricevono più aggiornamenti di sicurezza. Spesso vengono installati e manutenuti da un partner di assistenza esterno che necessita di accesso remoto, il che si traduce facilmente in una porta aperta e in una password condivisa. Inoltre, raramente entrano a far parte dell'inventario del dipartimento IT, perché considerati parte dell'edificio piuttosto che della rete.
Questo schema non riguarda solo la refrigerazione. Sistemi di ventilazione, controllo degli accessi, monitoraggio energetico e macchinari di produzione nelle piccole imprese alimentari condividono la stessa storia e, di conseguenza, la stessa esposizione.
Un attacco OT con un punto di ingresso IT
Ciò che è stato messo fuori uso è la tecnologia operativa (OT), ma la via d'accesso è stata la classica IT. Interfacce web esposte su Internet, credenziali di accesso funzionanti, accesso remoto privo di account individuali o autenticazione a più fattori e apparecchiature prive di segmentazione rispetto al resto della rete. Nessuna di queste debolezze è specifica del controllo della refrigerazione. Si tratta delle stesse regole basilari di igiene IT che si applicano a un server o a un firewall.
La differenza è che queste apparecchiature sono finite in una zona d'ombra. Il dipartimento IT considera la refrigerazione parte dell'edificio, il tecnico frigorista la considera una macchina e nessuno ha la responsabilità complessiva del fatto che sia connessa. In pratica, i dispositivi OT si trovano sulla stessa rete, vengono raggiunti attraverso lo stesso Internet e sono protetti dallo stesso tipo di password di tutto il resto. Di conseguenza, devono essere coperti dalle stesse procedure di inventario, controllo degli accessi, monitoraggio e ripristino.
Per un MSP, questa è una naturale estensione del proprio lavoro. Siete già responsabili della rete del cliente, dei firewall, dell'accesso remoto e del backup. Includere il controllo della refrigerazione, la ventilazione e le altre tecnologie connesse nella stessa panoramica generale non richiede lo sviluppo di nuove competenze da zero. Significa iniziare a considerarle come parte dell'ambiente che proteggete.
Come ridurre il rischio
Iniziate scoprendo cosa è effettivamente presente. Create un inventario di ogni controller per la refrigerazione, la ventilazione e le altre tecnologie di gestione degli edifici o di produzione, indicando modello e versione del firmware, e chiedete al partner di assistenza come si collega. In questa fase, molti scoprono che le apparecchiature sono raggiungibili da Internet.
Eliminate quindi l'esposizione diretta. Sia Danfoss che CERT-FR sono categorici: i sistemi di controllo non devono essere esposti su Internet. L'accesso remoto deve avvenire tramite VPN o un jump host protetto, con account individuali per utente e autenticazione a più fattori ove possibile. Modificate le password predefinite e condivise e separate le apparecchiature OT dalla rete dell'ufficio e dai sistemi per i punti vendita tramite un firewall.
Pianificate inoltre l'eventualità che qualcosa vada comunque storto. Per le apparecchiature che non possono più essere aggiornate, un allarme di temperatura indipendente che non passi attraverso lo stesso sistema di controllo rappresenta un modo economico per rilevare un attacco prima che le merci si deteriorino. E per i computer e i server che monitorano e controllano l'impianto, deve esserci un percorso rapido e pronto per il ripristino a uno stato sicuramente integro.
Il ruolo di Acronis Cyber Protect for OT
Un controller di refrigerazione è un dispositivo embedded e la prima linea di difesa consiste nell'assicurarsi che non sia raggiungibile dall'esterno. Ma intorno ad esso ci sono spesso macchine Windows e Linux che monitorano
[...]