PRÉPARATION À LA RÉPONSE AUX INCIDENTS // GRIDHEART MSP

    03:14 le dimanche matin.

    Le téléphone sonne. C'est votre plus grand client. Tout est en panne. Sur les écrans, il est écrit ceci :
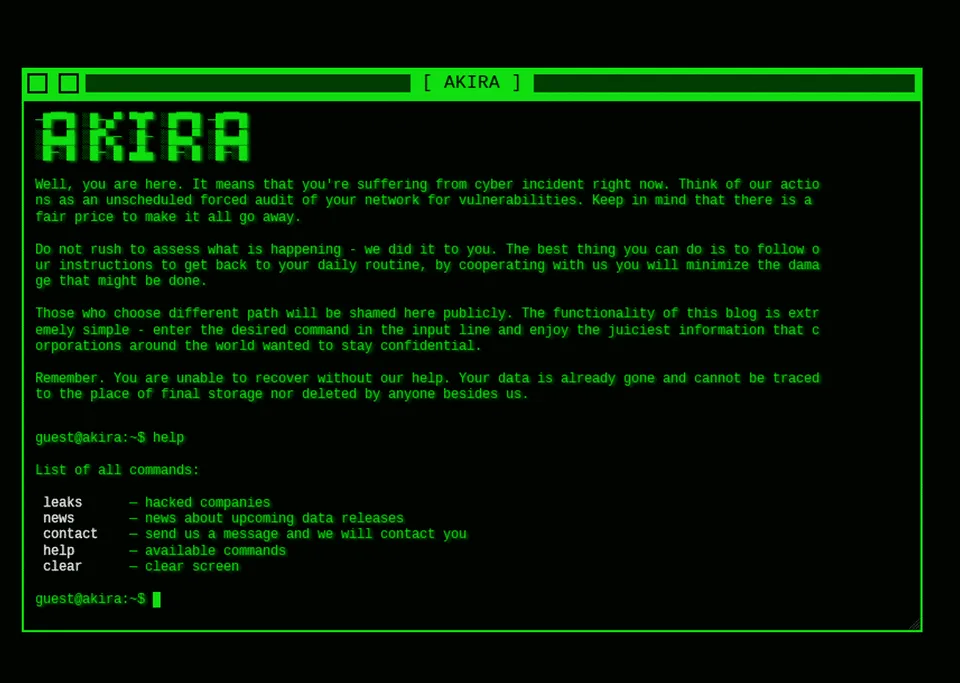
    Savez-vous quoi faire ?

    Avez-vous la situation sous contrôle - ou improvisez-vous en panique ?

    15 questions. 6 phases. Du premier appel aux conséquences.
    Des réponses honnêtes - personne ne les verra à part vous.

    Ce n'est pas un exercice. Akira a attaqué plus de 250 entreprises nordiques depuis 2023.

    Gridheart // Ransomware Playbook

    What you do at 03:14. When everything is encrypted.

    Free playbook

    Capture d'écran du terminal du groupe de ransomware Akira. Texte vert monospace sur fond noir avec le titre AKIRA en pixel art. Le texte dit : Eh bien, vous êtes ici. Cela signifie que vous subissez un cyber-incident en ce moment. Considérez nos actions comme un audit forcé non programmé de votre réseau pour les vulnérabilités. Gardez à l'esprit qu'il y a un juste prix pour que tout disparaisse. Ne vous précipitez pas pour évaluer ce qui se passe - nous l'avons fait pour vous. La meilleure chose que vous puissiez faire est de suivre nos instructions pour reprendre votre routine quotidienne. Ceux qui choisissent une autre voie seront publiquement déshonorés ici. Rappelez-vous. Vous ne pourrez pas récupérer sans notre aide. Vos données sont déjà parties. Ci-dessous se trouve une liste de commandes : leaks, news, contact, help, clear.

    The Ransomware Playbook for MSPs

    A practical, step-by-step guide for the first 72 hours of an active ransomware incident. Built with Nordic IRT specialists. Available for SE, UK and EU.

    Choose your region