Les attaques contre les congélateurs : quand les systèmes de contrôle deviennent la cible
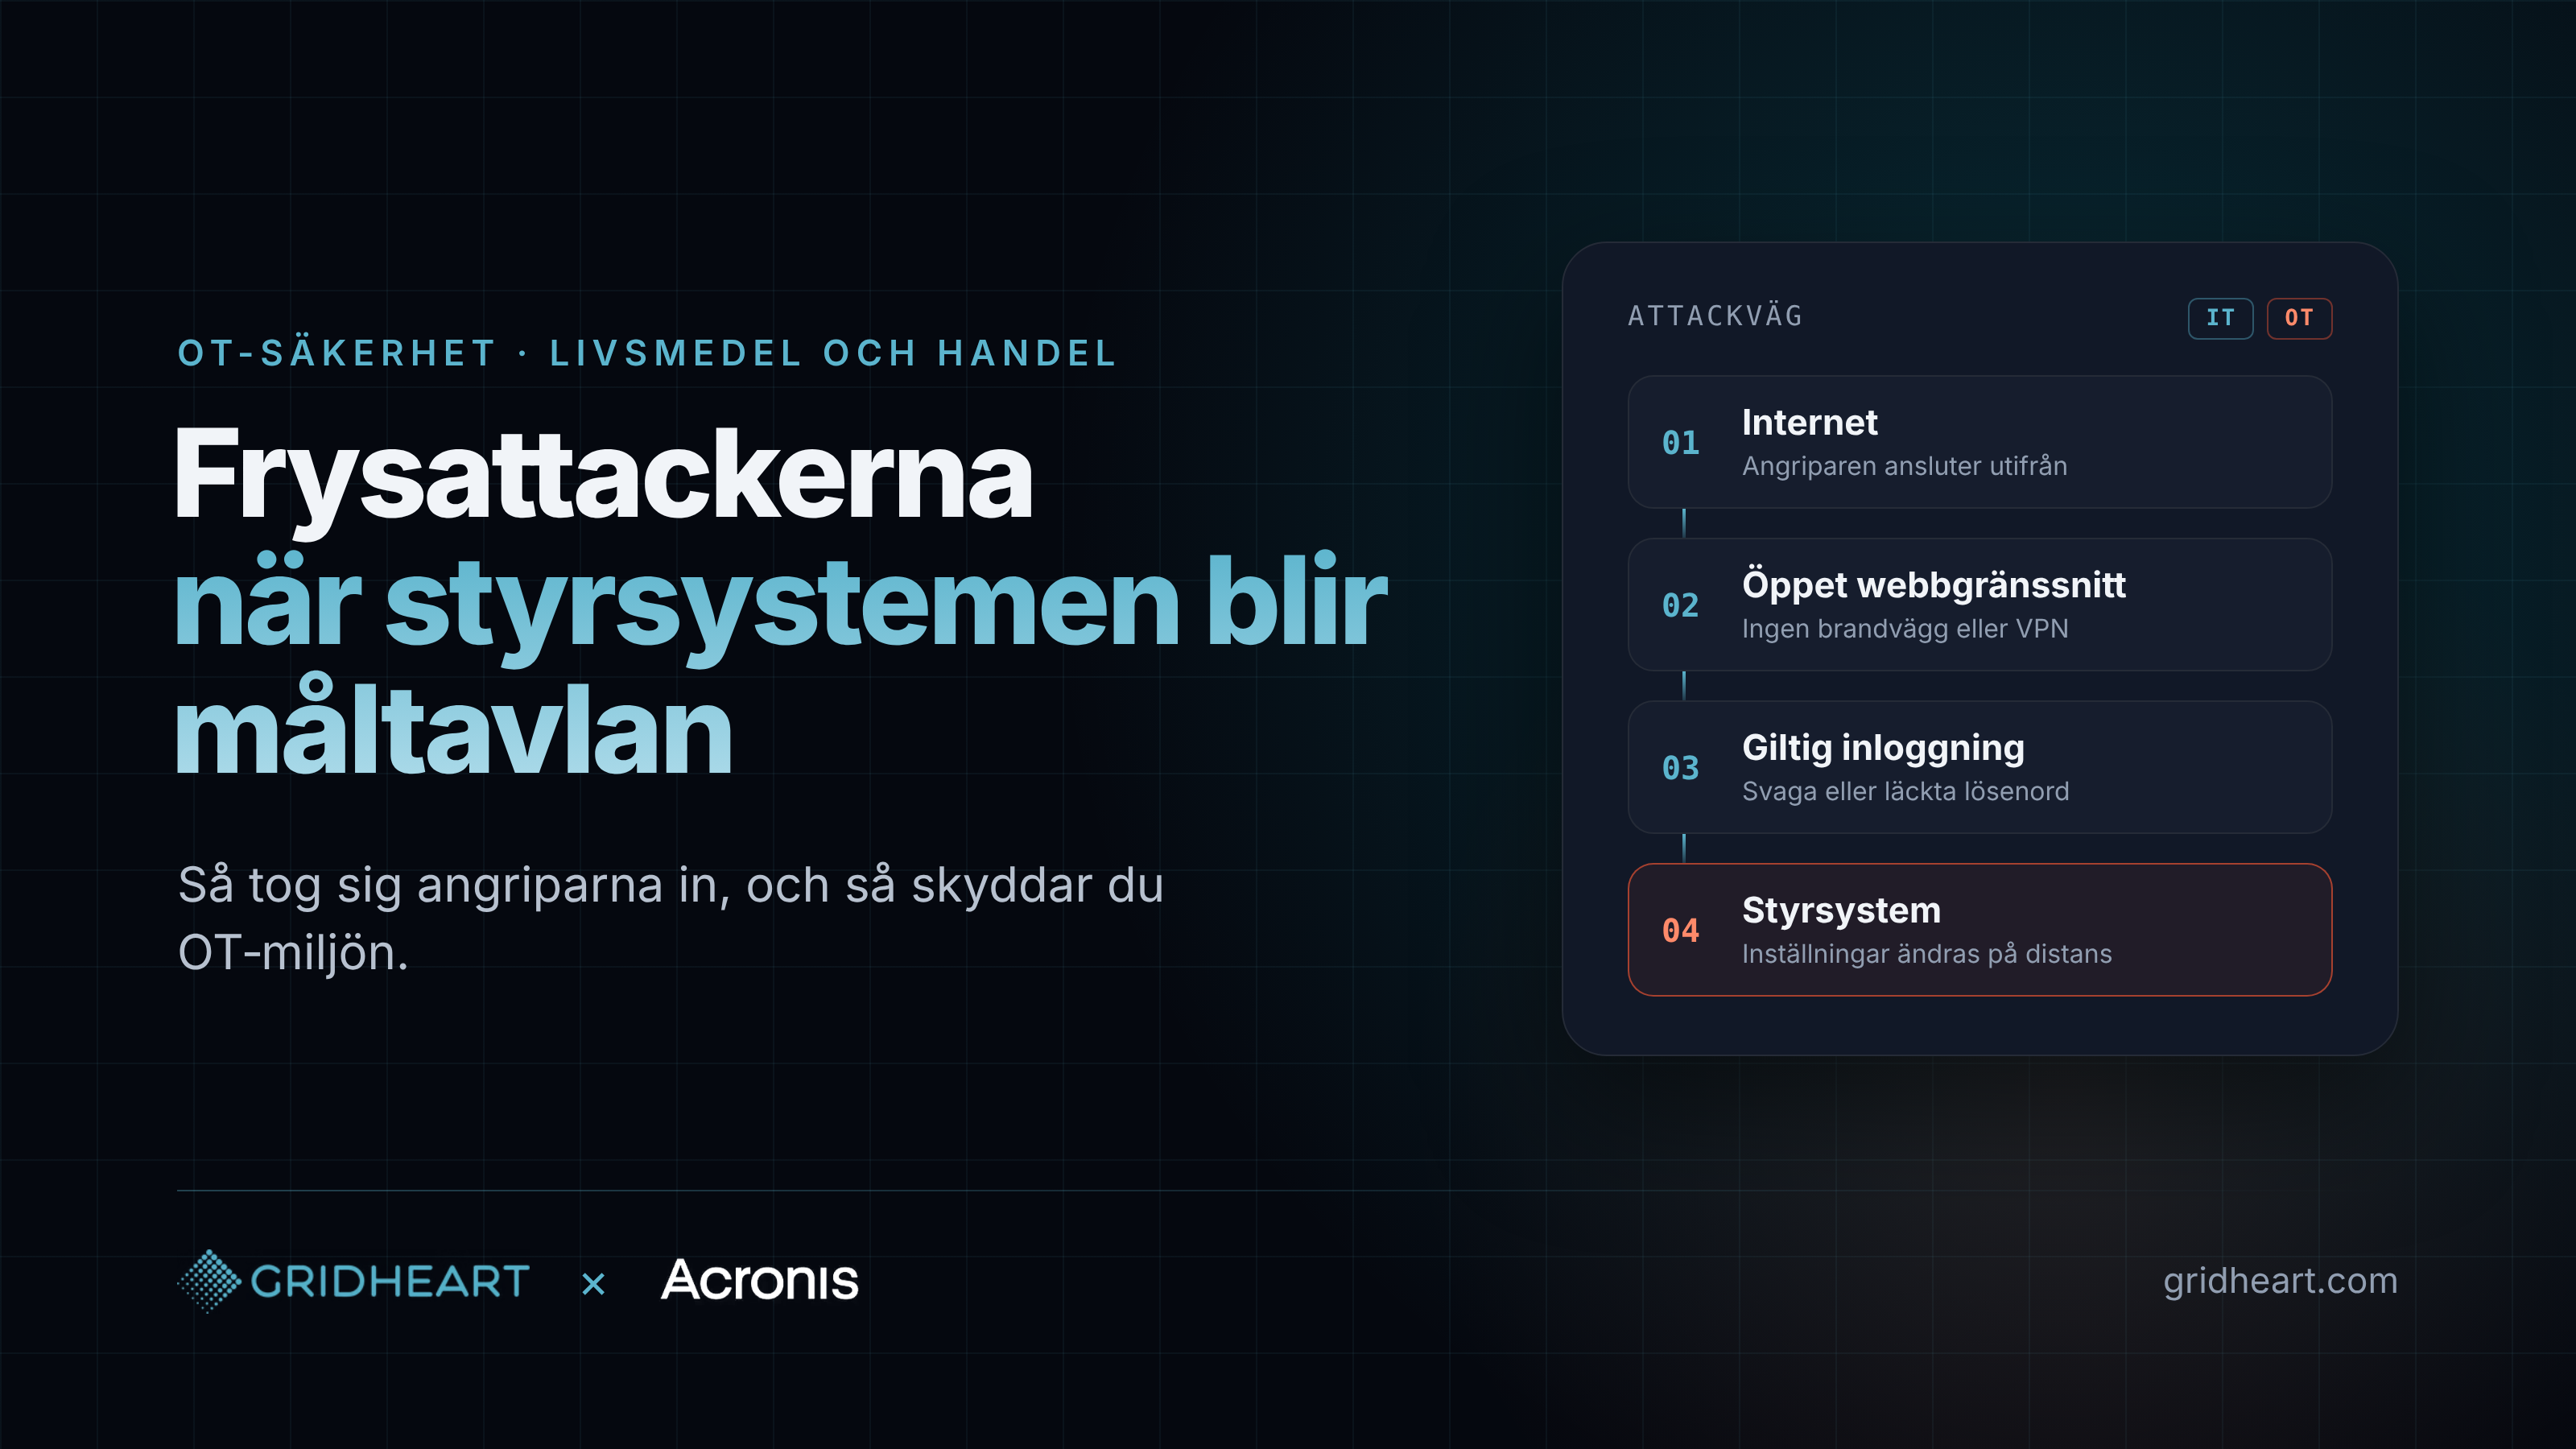
Comment l'attaque s'est déroulée
L'attaque a ciblé des régulateurs frigorifiques du fabricant danois Danfoss, plus particulièrement les anciens modèles AK-SM 800 et AK-SC 355. Les attaquants ont activé le mode dégivrage des évaporateurs et les ont laissés fonctionner toute la nuit, avec des réglages de température atteignant jusqu'à 50 degrés Celsius. Dans plusieurs cas, le personnel sur place n'a pas pu rétablir les paramètres, et des denrées réfrigérées et surgelées ont dû être jetées. Le Centre national de cybersécurité suédois, qui dépend de l'Établissement de radio de la Défense nationale (FRA), participe à la réponse à cet incident.
Au-delà de la Suède, des attaques similaires ont été signalées la même nuit en Belgique, en Irlande, aux Pays-Bas, au Luxembourg, en Estonie et en Finlande. Le schéma était partout le même : des régulateurs accessibles depuis l'extérieur et manipulés sans que personne ne s'en aperçoive avant le matin.
Un détail retient l'attention du point de vue informatique. Dans l'une des grandes chaînes suédoises, les sites touchés étaient connectés en dehors du réseau central du groupe, c'est-à-dire hors de l'environnement surveillé par le service informatique. Le même type de système de contrôle se retrouve dans des restaurants, des cuisines collectives, des boucheries et de petites entreprises agroalimentaires, souvent installé par un frigoriste puis laissé sans intervention pendant des années.
Une deuxième vague en trois semaines
Les attaques de novembre ont reproduit une série d'incidents antérieurs. Le 12 octobre, environ 700 magasins en France ont été touchés exactement de la même manière, ciblant les mêmes régulateurs. Le CERT-FR a émis des alertes et des recommandations en quelques jours, et Danfoss a exhorté ses clients à auditer leurs installations.
La menace était connue, la méthode était connue, et le fabricant avait formulé des conseils clairs. Pourtant, suffisamment de sites sont restés exposés pour que la vague suivante frappe sept pays trois semaines plus tard. Cela en dit moins sur les compétences des attaquants que sur la difficulté à réagir à une alerte lorsque personne n'a la responsabilité clairement définie de ces équipements.
Pour les entreprises suédoises, cela survient alors que les exigences réglementaires se durcissent. La nouvelle loi suédoise sur la cybersécurité et la directive NIS2 couvrent la production et la distribution alimentaires, et un nombre accru d'entreprises devront désormais prouver qu'elles maîtrisent leurs systèmes, y compris ceux situés dans un local technique derrière le rayon surgelés.
Pourquoi les régulateurs étaient si faciles d'accès
Les attaquants n'ont eu besoin d'aucune vulnérabilité avancée pour mener ces attaques. Selon les rapports venus de France et de Belgique, les régulateurs étaient accessibles via des interfaces web directement exposées sur Internet, au moyen d'identifiants de connexion conférant un contrôle total. Aucune faille logicielle n'a été liée à ces attaques, qui ne requièrent que peu de compétences techniques.
Trois facteurs font de la régulation frigorifique une cible attrayante. Ces équipements ont une longue durée de vie : la production de l'AK-SM 800 a cessé en 2021 et celle de l'AK-SC 355 en 2016, et aucun des deux ne reçoit plus de mises à jour de sécurité. Ils sont souvent installés et entretenus par un prestataire de services externe ayant besoin d'un accès distant, ce qui se traduit facilement par un port ouvert et un mot de passe partagé. De plus, ils figurent rarement dans l'inventaire du service informatique, car ils sont perçus comme faisant partie du bâtiment plutôt que du réseau.
Ce constat ne se limite pas au secteur frigorifique. La ventilation, le contrôle d'accès, le comptage d'énergie et les équipements de production des petites entreprises agroalimentaires partagent le même historique et, par conséquent, la même exposition.
Une attaque OT avec un point d'entrée IT
Ce qui a été neutralisé relève de l'OT, mais le vecteur d'entrée relève de l'IT classique. Des interfaces web exposées sur Internet, des identifiants fonctionnels, un accès distant sans comptes individuels ni authentification multifacteur, et des équipements sans aucune segmentation du reste du réseau. Aucune de ces faiblesses n'est propre au contrôle de la réfrigération. Il s'agit des mêmes règles d'hygiène informatique de base que celles appliquées à un serveur ou à un pare-feu.
La différence réside dans le fait que ces équipements sont passés entre les mailles du filet. L'équipe informatique considère la réfrigération comme un élément du bâtiment, le technicien frigoriste la voit comme une machine, et aucun des deux n'assume la responsabilité globale de sa connectivité. En pratique, les équipements OT se trouvent sur le même réseau, sont accessibles via le même Internet et sont protégés par le même type de mots de passe que tout le reste. Ils doivent donc également faire l'objet des mêmes procédures d'inventaire, de contrôle d'accès, de surveillance et de reprise d'activité.
Pour un MSP, il s'agit d'une extension naturelle de ses missions. Vous gérez déjà le réseau, les pare-feux, l'accès distant et les sauvegardes du client. Intégrer les systèmes de réfrigération, de ventilation et les autres technologies connectées dans cette même vue d'ensemble ne nécessite pas de développer de nouvelles compétences de zéro. Cela implique simplement de commencer à les considérer comme faisant partie intégrante de l'environnement que vous protégez.
Comment réduire le risque
Commencez par faire l'état des lieux de ce qui est réellement en place. Répertoriez chaque régulateur de froid, de ventilation et de toute autre technologie de gestion technique du bâtiment ou de production, en notant le modèle et la version du micrologiciel, puis demandez au prestataire de maintenance comment il s'y connecte. Beaucoup découvrent à cette étape que les équipements sont accessibles depuis Internet.
Supprimez ensuite cette exposition directe. Tant Danfoss que le CERT-FR rappellent clairement que les systèmes de contrôle ne doivent pas être exposés sur Internet. L'accès à distance doit passer par un VPN ou un bastion sécurisé (jump host), avec des comptes individuels par utilisateur et une authentification multifacteur dans la mesure du possible. Modifiez les mots de passe par défaut et partagés, et isolez les équipements OT du réseau de bureau et des systèmes d'encaissement à l'aide d'un pare-feu.
Prévoyez également le cas où un problème surviendrait malgré tout. Pour les équipements qui ne peuvent plus être mis à jour, une alarme de température indépendante ne transitant pas par le même système de contrôle constitue un moyen économique de détecter une attaque avant que les marchandises ne soient gâtées. Et pour les ordinateurs et serveurs qui surveillent et pilotent le site, il est indispensable de disposer d'une procédure éprouvée de restauration vers un état fiable connu.
La place d'Acronis Cyber Protect for OT
Un régulateur frigorifique est un équipement embarqué, et la première ligne de défense consiste à s'assurer qu'il est inaccessible depuis l'extérieur. Mais autour de lui gravitent souvent des machines Windows et Linux qui assurent la surveillance
[...]