Hvernig árásin fór fram
Árásin beindist að kælistýringum frá danska framleiðandanum Danfoss, nánar tiltekið eldri AK-SM 800 og AK-SC 355 einingum. Árásarmennirnir settu eimana í afhrímingarham og létu þá ganga alla nóttina, með hitastillingum upp á allt að 50 gráður á Celsíus. Í nokkrum tilfellum tókst starfsfólki á staðnum ekki að endurstilla kerfin og henda varð kæli- og frystivörum. Netöryggismiðstöð Svíþjóðar (NCSC), sem heyrir undir Fjarskiptastofnun varnarmála (FRA), aðstoðar við viðbrögðin.
Auk Svíþjóðar var tilkynnt um árásir sömu nótt í Belgíu, Írlandi, Hollandi, Lúxemborg, Eistlandi og Finnlandi. Mynstrið var alls staðar það sama: stýringar sem hægt var að nálgast utan frá og eiga við án þess að nokkur tæki eftir því fyrr en um morguninn.
Eitt atriði vekur sérstaka athygli frá sjónarhóli upplýsingatækni. Hjá einni af stóru sænsku keðjunum voru viðkomandi starfsstöðvar tengdar utan miðlægs nets samstæðunnar, það er að segja utan þess umhverfis sem upplýsingatæknideildin vaktar. Sams konar stýrikerfi er að finna á veitingastöðum, í stóreldhúsum, hjá kjötkaupmönnum og smærri matvælafyrirtækjum, oft sett upp af kælitækni og síðan skilið eftir óhreyft í mörg ár.
Önnur bylgjan á þremur vikum
Árásirnar í nóvember voru endurtekning á fyrri bylgju. Þann 12. október urðu um 700 verslanir í Frakklandi fyrir barðinu á nákvæmlega sama hátt, gegn sömu stýringum. Franska netöryggisstofnunin CERT-FR sendi frá sér viðvaranir og ráðleggingar innan fárra daga, og Danfoss hvatti viðskiptavini til að yfirfara uppsetningar sínar.
Ógnin var þekkt, aðferðin var þekkt og framleiðandinn hafði gefið skýr ráð. Samt sem áður voru nægilega margar starfsstöðvar enn óvarðar til þess að næsta bylgja gæti hitt sjö lönd þremur vikum síðar. Það segir minna um getu árásarmannanna og meira um hversu erfitt er að bregðast við viðvörun þegar enginn ber skýra ábyrgð á búnaðinum.
Fyrir sænsk fyrirtæki kemur þetta á sama tíma og kröfur fara harðnandi. Ný sænsk netöryggislög og NIS2-tilskipunin ná yfir matvælaframleiðslu og -dreifingu, og nú verður ætlast til þess af fleiri fyrirtækjum að þau sýni fram á að þau hafi stjórn á kerfum sínum – þar með töldum þeim sem standa í tækjarými bak við frystikælana.
Hvers vegna stýringarnar voru svo aðgengilegar
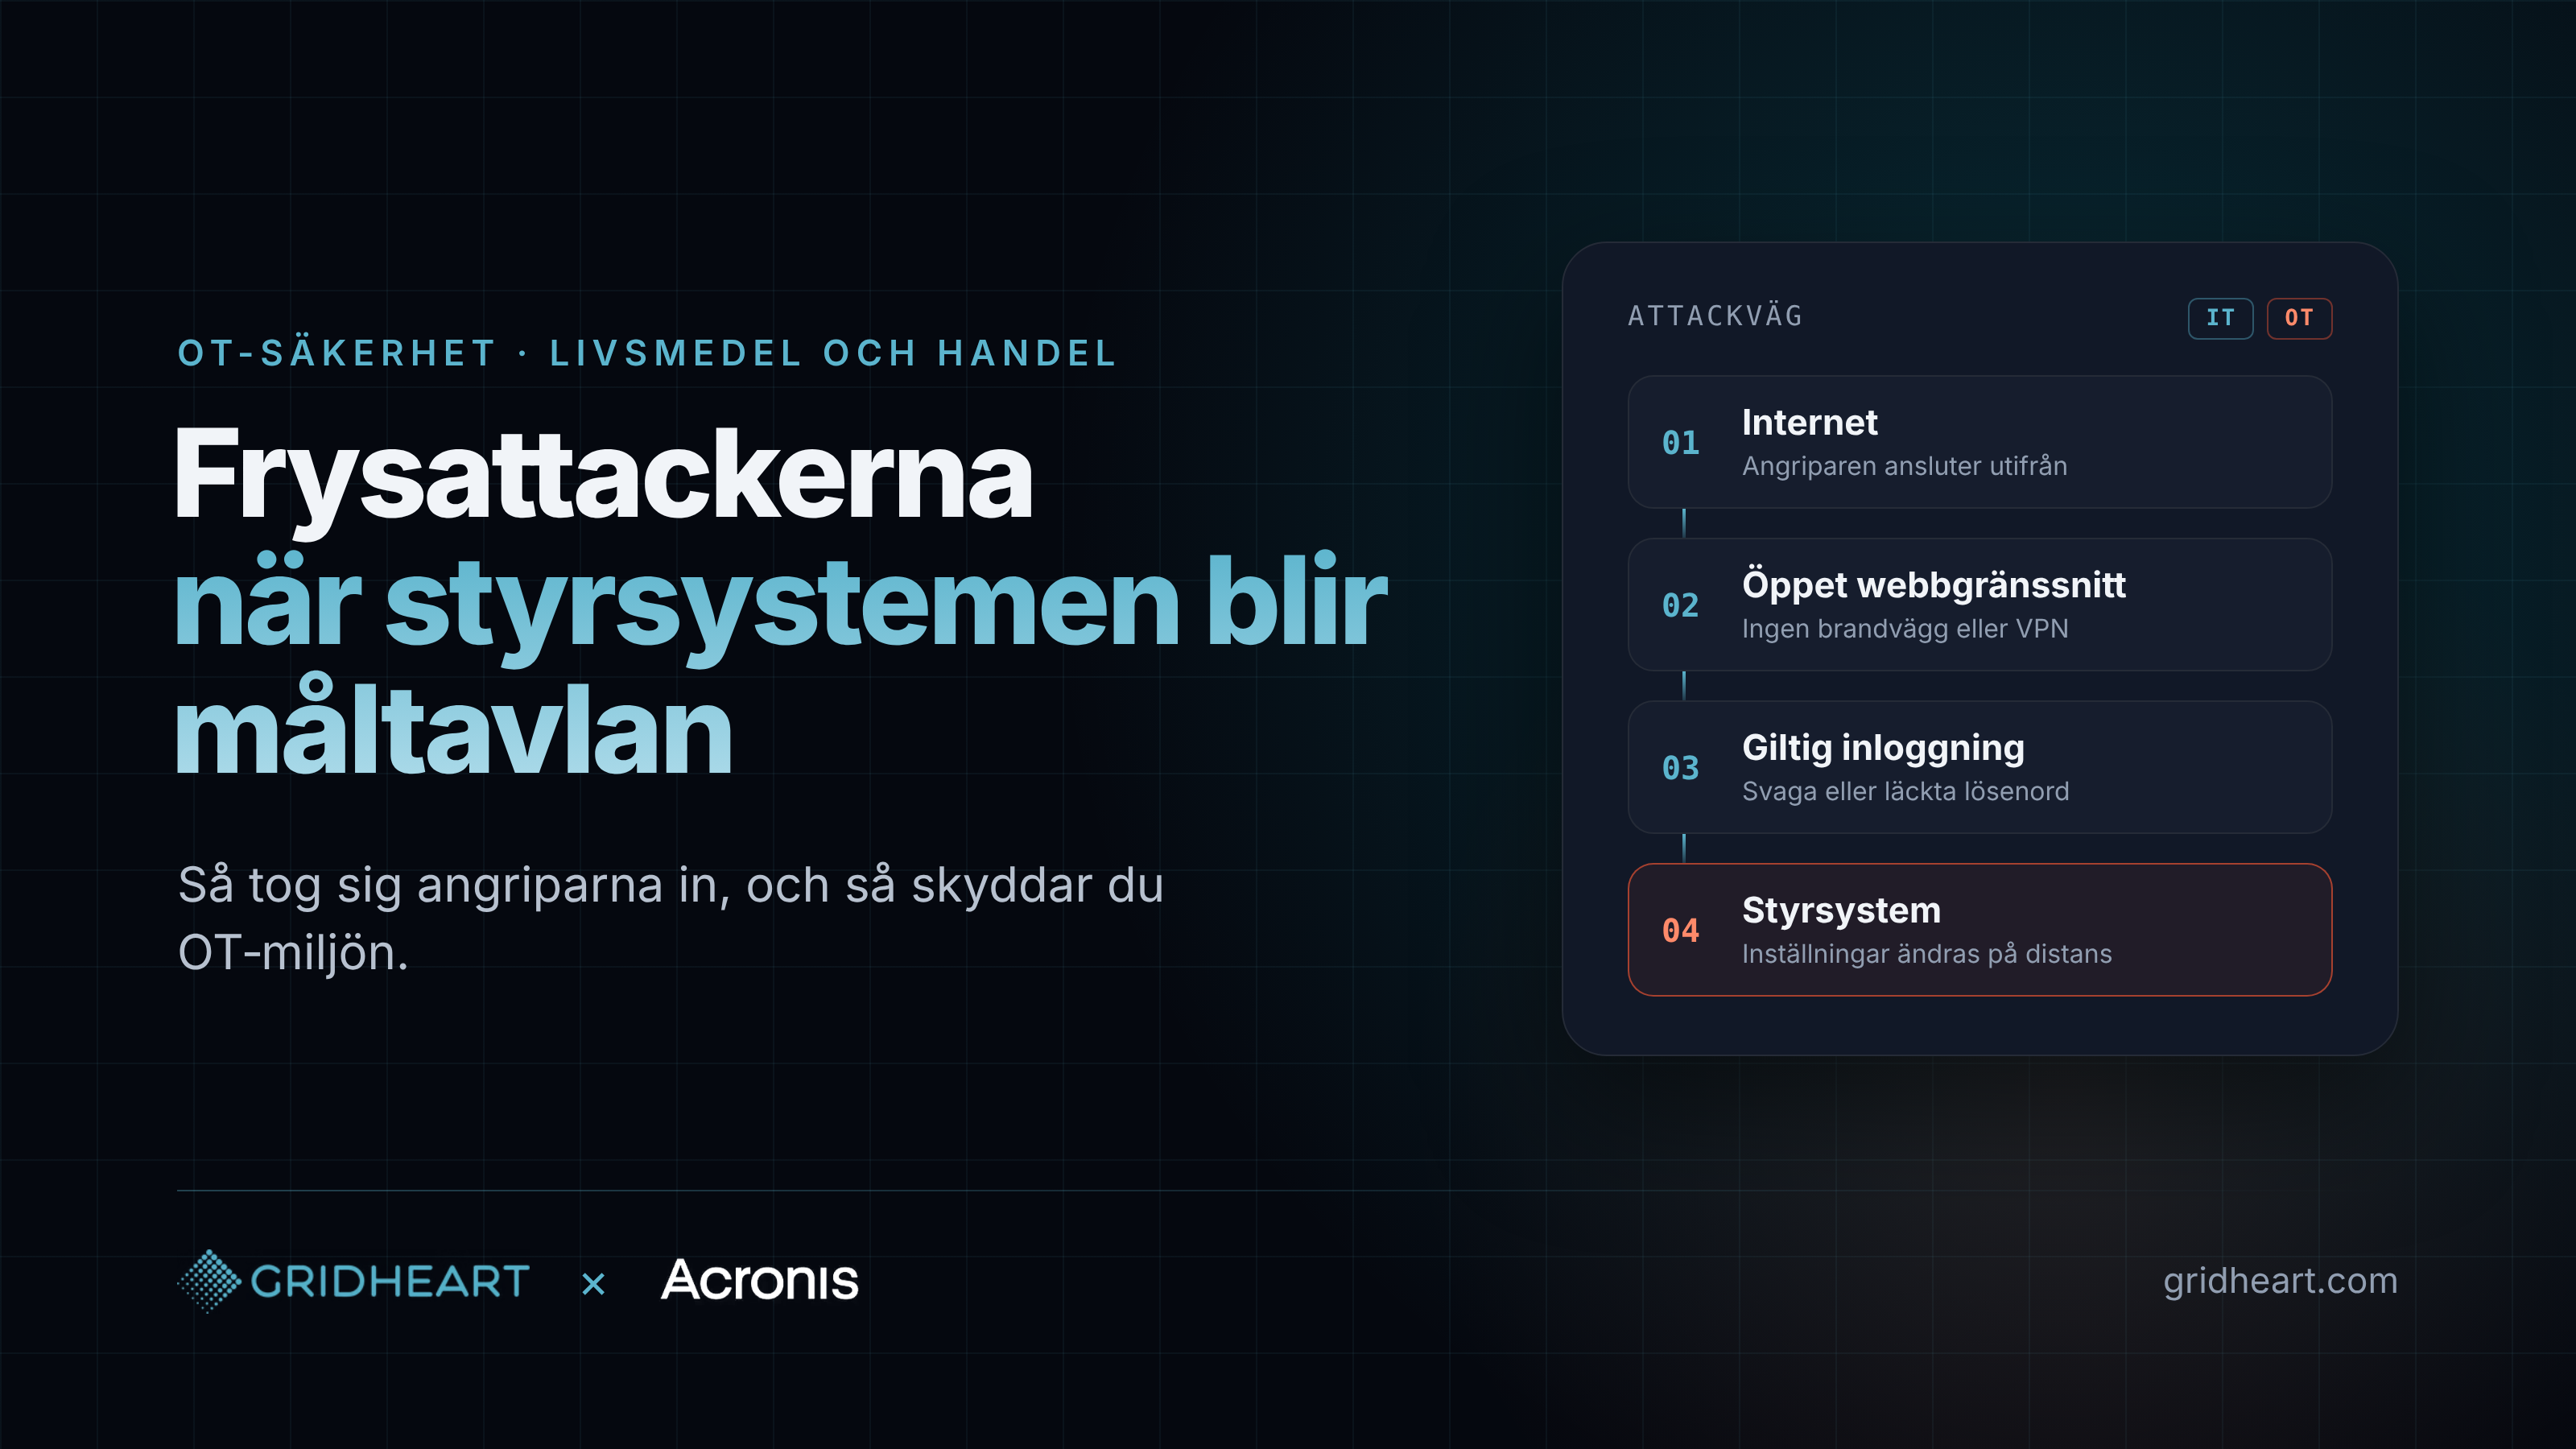
Árásarmennirnir þurftu enga flókna veikleika til að framkvæma þessar árásir. Samkvæmt fréttum frá Frakklandi og Belgíu var tengst stýringunum í gegnum vefviðmót sem voru beintengd internetinu, með innskráningargögnum sem veittu fulla stjórn. Enginn hugbúnaðarveikleiki hefur verið tengdur við árásirnar, og þær krefjast lítillar tæknikunnáttu.
Þrennt gerir kælistýringar að eftirsóknarverðu skotmarki. Búnaðurinn hefur langan líftíma: AK-SM 800 hefur verið hætt í framleiðslu síðan 2021 og AK-SC 355 síðan 2016, og hvorug einingin fær öryggisuppfærslur lengur. Búnaðurinn er oft settur upp og viðhaldinn af utanaðkomandi þjónustuaðila sem þarf fjaradgang, sem endar oft í opinni gátt og sameiginlegu lykilorði. Og hann kemst sjaldan á eignaskrá upplýsingatæknideildarinnar, þar sem hann er talinn hluti af byggingunni frekar en netkerfinu.
Þetta mynstur er ekki bundið við kælingu. Loftræsting, aðgangsstýring, orkumælingar og framleiðslubúnaður í smærri matvælafyrirtækjum eiga sömu sögu að baki, og standa því frammi fyrir sömu áhættu.
OT-árás með UT-inngangi
Það sem lamaðist var rekstrartækni (OT), en leiðin inn var klassísk upplýsingatækni (UT). Vefviðmót opin gagnvart internetinu, innskráningargögn sem virkuðu, fjaradgangur án persónulegra aðganga eða fjölþáttaauðkenningar, og búnaður sem var ekki aðskilinn frá restinni af netkerfinu. Enginn þessara veikleika er sérstakur fyrir kælistýringar. Þetta snýst um sömu grundvallar UT-hreinlæti og á við um netþjón eða eldvegg.
Munurinn er sá að búnaðurinn hefur lent á milli stóla. Upplýsingatæknideildin lítur á kælinguna sem hluta af byggingunni, kælitæknirinn lítur á hana sem vél, og hvorugur ber heildarábyrgð á því að hún er tengd neti. Í reynd er OT-búnaður á sama neti, tengst er við hann yfir sama internet og hann er varinn með sömu tegund lykilorða og allt annað. Þess vegna þarf hann einnig að falla undir sömu verkferla hvað varðar eignaskráningu, aðgangsstýringu, vöktun og endurheimt.
Fyrir þjónustuaðila í upplýsingatækni (MSP) er þetta eðlileg útvíkkun á starfinu. Þú berð nú þegar ábyrgð á netkerfi viðskiptavinarins, eldveggjum, fjaradgangi og afritun. Að fella kælistýringar, loftræsingu og aðra tengda tækni inn í sömu yfirsýn krefst þess ekki að byggja upp nýja sérþekkingu frá grunni. Það þýðir einfaldlega að byrja að telja þau með sem hluta af umhverfinu sem þú verndar.
Hvernig draga má úr áhættunni
Byrjaðu á að komast að því hvað er raunverulega til staðar. Gerðu lista yfir allar stýringar fyrir kælingu, loftræsingu og aðra byggingar- eða framleiðslutækni, ásamt tegund og fastbúnaðarútgáfu (firmware), og spurðu þjónustuaðilann hvernig þeir tengjast. Margir komast að því á þessu stigi að hægt er að nálgast búnaðinn beint af internetinu.
Fjarlægðu síðan beina nettengingu. Bæði Danfoss og CERT-FR taka skýrt fram að stýrikerfi ættu ekki að vera opin gagnvart internetinu. Fjaradgangur ætti að fara í gegnum VPN eða varið stökkhýsilkerfi (jump host), með sérstökum aðgöngum fyrir hvern notanda og fjölþáttaauðkenningu þar sem því verður komið við. Breyttu sjálfgefnum og samnýttum lykilorðum, og aðskildu OT-búnað frá skrifstofuneti og kassakerfum með eldvegg.
Gerðu einnig áætlun um hvað skuli gera ef eitthvað fer samt úrskeiðis. Fyrir búnað sem ekki er lengur hægt að uppfæra er sjálfstætt hitaviðvörunarkerfi, sem tengist ekki sama stýrikerfi, ódýr leið til að greina árás áður en vörurnar eyðileggjast. Og fyrir tölvur og netþjóna sem vökta og stýra starfsstöðinni þarf að vera til staðar skýr og greið leið til að endurheimta kerfin í þekkt, virkt horf.
Hvar Acronis Cyber Protect fyrir OT kemur inn í myndina
Kælistýring er innbyggt tæki (embedded device), og fyrsta varnarlínan er að tryggja að ekki sé hægt að ná í hana utan frá. En í kringum hana eru oft Windows- og Linux-vélar sem vökta
[...]